- Giới thiệu
-
 Lưu trữ dữ liệu đối tượng không giới hạn và truy xuất dữ liệu liên tục
 Certified DBaaS (cơ sở dữ liệu theo dạng dịch vụ) đầu tiên của MongoDB tại Việt Nam
 Tích hợp với máy chủ ảo dành cho 3D Rendering, AI hay ML
 Nền tảng phân tích dữ liệu đáng tin cậy cho doanh nghiệp và chuyên gia, giúp tối ưu chi phí vận hành lên đến 40% so với giải pháp BI khác.
 Sản phẩm hợp tác giữa FPT Cloud và CyRadar, cung cấp dịch vụ tường lửa với khả năng bảo vệ mạnh mẽ cho các ứng dụng web
 Sản phẩm hợp tác giữa FPT Cloud và CyRadar, dịch vụ cung cấp khả năng rà quét toàn diện, phân tích chi tiết và đánh giá lỗ hổng bảo mật để tăng cường an ninh thông tin cho hệ thống ứng dụng doanh nghiệp
 Sao lưu và khôi phục dữ liệu tức thời, an toàn và toàn vẹn dữ liệu
 Trở thành doanh nghiệp đầu tiên trải nghiệm bộ giải pháp phát triển AI toàn diện, được phát triển trên công nghệ mạnh mẽ bậc nhất từ NVIDIA!
 Giải pháp làm việc từ xa hiệu quả và an toàn cho doanh nghiệp
 Dịch vụ máy chủ ảo tiên tiến với khả năng mở rộng nhanh chóng
 Hiệu năng mạnh mẽ với hạ tầng riêng biệt
Tích hợp với máy chủ ảo dành cho 3D Rendering, AI hay ML
Dịch vụ máy chủ ảo tiết kiệm đến 90% chi phí cho doanh nghiệp
Sao lưu và khôi phục dữ liệu tức thời, an toàn và toàn vẹn dữ liệu
Dịch vụ dự phòng & khôi phục hệ thống nhanh chóng
Lưu trữ khối đa dạng thông lượng và dung lượng cho mọi nhu cầu
Lưu trữ dữ liệu đối tượng không giới hạn và truy xuất dữ liệu liên tục
Nâng cao năng lực, tính sẵn sàng của ứng dụng
Nền tảng tự động hoá bảo mật trong quy trình phát triển phần mềm
Sản phẩm hợp tác giữa FPT Cloud và CyRadar, dịch vụ cung cấp khả năng rà quét toàn diện, phân tích chi tiết và đánh giá lỗ hổng bảo mật để tăng cường an ninh thông tin cho hệ thống ứng dụng doanh nghiệp
Sản phẩm hợp tác giữa FPT Cloud và CyRadar, cung cấp dịch vụ tường lửa với khả năng bảo vệ mạnh mẽ cho các ứng dụng web
Dịch vụ tường lửa thông minh cho các ứng dụng web - Giải pháp bảo mật đột phá với sự hợp tác giữa FPT Cloud và Penta Security. Liên tục giám sát, tự động phát hiện lỗi cấu hình trên hạ tầng FPT Cloud mà không cần cài đặt agent.
 Dịch vụ bảo mật tường lửa thế hệ mới
Lưu trữ, quản lý, và bảo mật các Docker Images
Nền tảng Kubernetes an toàn, bảo mật, ổn định, hiệu năng cao
 Tăng tốc phát triển ứng dụng yêu cầu hiệu năng cao bằng dịch vụ Kubernetes tích hợp với vi xử lý cao cấp GPU
Giám sát và triển khai cơ sở dữ liệu như Kafka,..
Certified DBaaS (cơ sở dữ liệu theo dạng dịch vụ) đầu tiên của MongoDB tại Việt Nam
Giám sát và triển khai cơ sở dữ liệu Redis, Cassandra, ...
Giám sát và triển khai cơ sở dữ liệu xử lý phân tích trực tuyến
Giám sát và triển khai cơ sở dữ liệu MySQL, Postgres, SQLserver, MariaDB,...
Giám sát và triển khai cơ sở dữ liệu truy vấn thông tin
Giám sát và triển khai cơ sở dữ liệu chuỗi thời gian
Giám sát hệ thống và tài nguyên toàn diện trên mọi nền tảng Giải pháp quản lý sự cố thông minh
 Dịch vụ cung cấp giải pháp khởi tạo và quản lý FPT ArgoCD được tạo ra từ dự án mã nguồn mở Argo
 Tăng cường khả năng quản lý tài sản dữ liệu doanh nghiệp
 Quản lý dữ liệu liền mạch & toàn diện
Truy vấn, quản lý, trực quan hóa dữ liệu hiệu quả
Tăng tốc độ xử lý, đảm bảo tính nhất quán cho ứng dụng
Nền tảng phân tích dữ liệu đáng tin cậy cho doanh nghiệp và chuyên gia, giúp tối ưu chi phí vận hành lên đến 40% so với giải pháp BI khác.
Trở thành doanh nghiệp đầu tiên trải nghiệm bộ giải pháp phát triển AI toàn diện, được phát triển trên công nghệ mạnh mẽ bậc nhất từ NVIDIA!
Nền tảng hội thoại thông minh gắn kết khách hàng trên mọi nền tảng
Xác thực nhanh chóng, dễ dàng, tối ưu chi phí
Nâng tầm trải nghiệm khách hàng
Trích xuất dữ liệu vượt mọi giới hạn
Chuyển văn bản thành giọng nói tiếng Việt với ngữ điệu tự nhiên.
- Bảng giá
- Sự kiện
Blogs Tech
Danh mục
Blog chia sẻ kiến thức FPT Cloud
FPT CSPM – Chủ động kiểm soát trạng thái bảo mật hạ tầng Cloud
13:43 28/10/2026
Trong kỷ nguyên chuyển đổi số, việc di dời hạ tầng lên môi trường đám mây đã trở thành bước đi chiến lược của nhiều doanh nghiệp. Tuy nhiên, đi kèm với sự linh hoạt là những thách thức không nhỏ về an toàn thông tin. Nghiên cứu từ Gartner chỉ ra một thực tế đáng chú ý: có tới 99% các vụ vi phạm bảo mật trên Cloud không xuất phát từ các đợt tấn công tinh vi hay lỗ hổng zero-day, mà lại bắt nguồn từ những lỗi cấu hình sai (misconfiguration) rất cơ bản. Nhằm giúp doanh nghiệp giải triệt để bài toán này, FPT Smart Cloud đã phát triển FPT CSPM (Cloud Security Posture Management) – giải pháp quản lý trạng thái bảo mật hạ tầng tự động, đóng vai trò như một "lá chắn" chuyên sâu và liên tục.
1. Tổng quan về FPT CSPM
FPT CSPM là dịch vụ độc lập thuộc bộ giải pháp bảo mật Cloud toàn diện FPT Security Hub (CNAPP) nội địa duy nhất tại Việt Nam. Sản phẩm tích hợp ba năng lực cốt lõi bao gồm: tự động kiểm kê tài nguyên, liên tục phát hiện các lỗi cấu hình bảo mật và cung cấp hướng dẫn khắc phục rủi ro chi tiết.
Trong kiến trúc tổng thể giải pháp Security của FPT Cloud, CSPM đóng vai trò trụ cột thuộc nhóm Posture, Compliance & Governance (PCG). Đây được xem là lớp phòng thủ can thiệp sớm nhất trong chuỗi bảo mật. Bằng cách phát hiện rủi ro ngay từ tầng hạ tầng trước khi kẻ tấn công có cơ hội khai thác, CSPM cung cấp dữ liệu đầu vào chuẩn xác cho hệ thống phân tích trí tuệ trung tâm Graph Risk Path Engine (GRPE) để đánh giá đúng bán kính ảnh hưởng (blast radius) và xác định các điểm nghẽn an ninh cần ưu tiên xử lý
Giải pháp này được thiết kế để phục vụ đa dạng các nhóm nhân sự trong tổ chức. Từ các Cloud Admin mong muốn tối ưu hóa thời gian rà soát hạ tầng thủ công, các Security Engineer cần công cụ quản lý alert tập trung, cho đến các Giám đốc IT hay quản lý tại các doanh nghiệp vừa và nhỏ (SME) – những người cần một giải pháp bảo mật mạnh mẽ nhưng không đòi hỏi phải có đội ngũ chuyên gia vận hành quá phức tạp.
2. Các tính năng nổi bật của FPT CSPM
FPT CSPM cung cấp hệ thống tính năng hỗ trợ doanh nghiệp quản lý trạng thái bảo mật hạ tầng Cloud, từ kiểm kê tài nguyên, phát hiện lỗi cấu hình đến đánh giá mức độ tuân thủ và phân tích rủi ro bảo mật.
STT
Tính năng
Mô tả
1
Asset Inventory
Tự động khám phá và lập danh mục toàn bộ tài nguyên Cloud.
2
Misconfiguration Detection
Phát hiện sai cấu hình bảo mật trên hạ tầng Cloud.
3
Posture Dashboard
Đánh giá mức độ bảo mật tổng thể của môi trường Cloud.
4
Remediation Guidance
Cung cấp hướng dẫn khắc phục từng bước cho mỗi lỗi cấu hình.
5
CIS / NIST / ISO Compliance
Tự động đánh giá tuân thủ theo các framework bảo mật quốc tế.
6
Vietnamese Compliance
Đánh giá tuân thủ theo quy định pháp lý Việt Nam.
7
Attack Path Analysis
Phân tích và trực quan hóa chuỗi tấn công tiềm ẩn từ Internet đến tài nguyên nhạy cảm.
8
Automated Scan
Quét tự động môi trường Cloud theo lịch định kỳ hoặc kích hoạt theo sự kiện.
9
Custom Rules
Cho phép đội ngũ bảo mật tự định nghĩa quy tắc kiểm tra theo chính sách nội bộ.
10
SIEM Integration
Tích hợp với hệ thống SIEM/SOC hiện có để chuyển tiếp cảnh báo và sự kiện bảo mật.
11
Notification & Alerts
Gửi cảnh báo khi phát hiện rủi ro mới.
Thông qua các tính năng này, FPT CSPM hỗ trợ đội ngũ IT và Security theo dõi trạng thái bảo mật hạ tầng, nhận diện các vấn đề cần chú ý và chủ động quản lý rủi ro trong quá trình vận hành Cloud.
3. FPT CSPM vận hành như thế nào?
Quy trình sử dụng FPT CSPM được triển khai qua bốn bước chính: Kích hoạt → Kiểm kê tài nguyên → Phát hiện và xử lý vấn đề → Theo dõi liên tục.
Sau khi đăng ký và kích hoạt dịch vụ trên FPT Cloud Portal, hệ thống bắt đầu nhận diện các tài nguyên Cloud và đánh giá cấu hình. Kết quả được hiển thị trên Dashboard, bao gồm Security Posture Score, danh mục tài nguyên và các vấn đề bảo mật được phát hiện.
Từ đây, người dùng có thể truy cập Asset Inventory để tìm tài nguyên cần kiểm tra, chuyển sang Issue Management để xem chi tiết từng vấn đề và tham khảo hướng dẫn khắc phục. Sau khi thực hiện remediation, đội ngũ tiếp tục theo dõi kết quả qua các lần đánh giá tiếp theo để cập nhật trạng thái bảo mật của hạ tầng.
Quy trình này giúp kết nối các hoạt động kiểm kê, phát hiện và xử lý trong cùng một dịch vụ, thay vì tách rời thành nhiều bước kiểm tra thủ công.Kiến trúc và cách hoạt động của dịch vụ FPT CSPM.
Kiến trúc và cách hoạt động của dịch vụ FPT CSPM
4. Những điểm nổi bật khi triển khai FPT CSPM
Điểm tạo nên sự khác biệt lớn của FPT CSPM so với nhiều giải pháp trên thị trường nằm ở kiến trúc triển khai thông minh. Giải pháp vận hành hoàn toàn theo mô hình Agentless – không yêu cầu cài đặt thêm bất kỳ phần mềm hay agent nào lên máy ảo hay ứng dụng của khách hàng, nhờ đó loại bỏ hoàn toàn nguy cơ gây ảnh hưởng đến hiệu năng hay độ ổn định của hệ thống.
Đồng thời, FPT CSPM hoạt động theo cơ chế Read-only. Dịch vụ chỉ thu thập các thông tin metadata về cấu hình hạ tầng (như quy tắc firewall, địa chỉ IP public, thiết lập IAM, chứng chỉ SSL...). Hệ thống cam kết tuyệt đối không truy cập hay thu thập các dữ liệu nghiệp vụ nhạy cảm bên trong như nội dung file, đĩa cứng, dữ liệu database hay các mã khóa bí mật của doanh nghiệp.
Một điểm cộng chiến lược khác là 100% dữ liệu được xử lý và lưu trữ tại hạ tầng FPT Cloud trong lãnh thổ Việt Nam. Điều này giúp các tổ chức, đặc biệt là khối tài chính, ngân hàng và cơ quan nhà nước, hoàn toàn yên tâm về vấn đề chủ quyền dữ liệu cũng như đáp ứng đầy đủ các quy định pháp lý khắt khe như Luật Bảo vệ Dữ liệu Cá nhân và Luật An ninh mạng.
Trong bối cảnh các mối đe dọa an toàn thông tin ngày càng gia tăng, việc sở hữu một công cụ tự động giúp rà soát và "chữa bệnh" cho hạ tầng Cloud từ sớm là yêu cầu sống còn đối với mọi doanh nghiệp. Với khả năng triển khai siêu tốc dưới 10 phút, không ảnh hưởng hệ thống và đáp ứng hoàn hảo các tiêu chuẩn bảo mật Việt Nam, FPT CSPM chính là người đồng hành tin cậy trên hành trình lên Cloud an toàn và bền vững.
Tìm hiểu thêm về sản phẩm tại đây: https://fptcloud.com/product/fpt-cspm-2/
Liên hệ với chúng tôi để được tư vấn chi tiết về các giải pháp, dịch vụ của FPT Cloud:
Hotline: 1800 6139
Email: support@fptcloud.com
Support: m.me/fptsmartcloud
Tổng giám đốc FPT Smart Cloud: ‘Cần chấp nhận rủi ro khi ứng dụng AI’
15:05 26/10/2026
Tại sự kiện công nghệ FPT Transform 2026 diễn ra ngày 17/10 diễn ra ở Hà Nội, FPT giới thiệu loạt giải pháp AI dành cho các doanh nghiệp chuyển từ giai đoạn thử nghiệm AI sang vận hành thực tế. Ông Lê Hồng Việt, phân tích thêm các cấp độ làm chủ AI phù hợp với từng doanh nghiệp, vai trò của dữ liệu và tri thức nội bộ trong tạo lợi thế cạnh tranh, cũng như cách lựa chọn mô hình, hạ tầng và phát triển năng lực công nghệ để giảm phụ thuộc vào bên ngoài.
Theo ông, doanh nghiệp cần xác định mức độ làm chủ AI như thế nào để phù hợp với năng lực và mục tiêu kinh doanh?
Làm chủ AI hiện nay là yêu cầu bắt buộc với doanh nghiệp. Do đó, câu hỏi đặt ra không phải có làm hay không, mà là làm như thế nào. Mỗi tổ chức sẽ có năng lực công nghệ, nguồn lực và nhu cầu khác nhau nên cần lựa chọn mức độ làm chủ phù hợp.
Doanh nghiệp có thể chia thành ba mức độ. Thứ nhất, với những đơn vị chưa có nhiều năng lực công nghệ, họ có thể bắt đầu từ các ứng dụng AI phục vụ những công việc thông dụng như mua sắm, bán hàng, nhân sự, marketing và quản trị. Ví dụ, giải pháp FPT AI EOS cho phép doanh nghiệp xây dựng các nhân sự số (digital worker) để thực hiện công việc cùng con người. Ngay cả tổng giám đốc cũng có thể tự xây dựng nhân sự số cho tổ chức của mình.
Thứ hai, với những doanh nghiệp đã có nền tảng công nghệ nhưng chưa có năng lực chuyên sâu về AI, họ có thể sử dụng các nền tảng cung cấp mô hình có sẵn như FPT Token Factory. Cách tiếp cận này giúp doanh nghiệp lựa chọn mô hình phù hợp để giải quyết công việc, tối ưu chi phí và giảm gánh nặng vận hành hệ thống kỹ thuật.
Thứ ba, với những công ty chuyên về AI, đã có đội ngũ kỹ sư AI, họ có thể sử dụng FPT Kubernetes Engine với GPU để tự xây dựng, lưu trữ, điều chỉnh và sử dụng mô hình theo nhu cầu.
Như vậy, doanh nghiệp có thể bắt đầu từ việc sử dụng AI, sau đó, phát triển năng lực kỹ thuật để giải quyết những bài toán đặc thù. Mức độ làm chủ không nhất thiết phải giống nhau ở tất cả doanh nghiệp. Điều quan trọng là lựa chọn được cách tiếp cận phù hợp và từng bước nâng cao năng lực của mình.
Doanh nghiệp cần ưu tiên những yếu tố nào để duy trì quyền chủ động về công nghệ?
– Theo tôi, điều quan trọng nhất trước tiên là doanh nghiệp phải chủ động về dữ liệu. Dữ liệu tồn tại dưới hai dạng chính: dữ liệu giao dịch, thường được thể hiện bằng số liệu, và tri thức của doanh nghiệp được lưu trong các tài liệu, bản trình bày hoặc những nguồn thông tin nội bộ khác.
Doanh nghiệp cần tổng hợp, làm sạch và tổ chức những dữ liệu này để cả con người lẫn AI có thể hiểu, khai thác được; sau đó, cần tiếp tục tích lũy tri thức. Đây là nền tảng để ứng dụng AI vào hoạt động và tạo ra những kết quả phù hợp với đặc thù của tổ chức.
Bước tiếp theo là ứng dụng các tác nhân AI (AI Agent) để xây dựng lực lượng nhân sự số. Về lâu dài, mọi doanh nghiệp đều nên phát triển năng lực AI ít nhất đến mức kỹ thuật, đủ để xử lý những bài toán riêng của mình.
Với mô hình và hạ tầng, doanh nghiệp cần lựa chọn phương án phù hợp với năng lực, yêu cầu sử dụng và mức độ kiểm soát mong muốn. Việc tự xây dựng mô hình đòi hỏi nguồn lực và chuyên môn cao, nên doanh nghiệp có thể khai thác các mô hình có sẵn trước khi tiến tới tự phát triển nếu cần thiết.
Ở góc độ rộng hơn, làm chủ công nghệ còn gắn với chủ quyền công nghệ. Theo tôi, điều đó có nghĩa là ngay cả khi một quốc gia khác ngừng cung cấp công nghệ, hoạt động và quá trình phát triển của chúng ta vẫn có thể tiếp tục. Để đạt được mục tiêu này, Việt Nam cần có năng lực tự phát triển công nghệ, đồng thời tiếp nhận và cải tiến những công nghệ do cộng đồng xây dựng.
Khi nhiều doanh nghiệp cùng sử dụng các mô hình AI có sẵn, yếu tố nào tạo nên lợi thế cạnh tranh riêng?
– Để tự xây dựng và sử dụng mô hình AI riêng, doanh nghiệp cần năng lực rất cao. Khoảng 90-95% doanh nghiệp sẽ sử dụng các mô hình có sẵn từ những nền tảng cung cấp dịch vụ trong nước hoặc quốc tế. Điều này hoàn toàn bình thường, tương tự việc doanh nghiệp lựa chọn nhà cung cấp điện hay internet đáp ứng các tiêu chí của mình.
Lợi thế cạnh tranh lớn nhất đến từ bí quyết và tri thức riêng của doanh nghiệp được tích lũy thành các thư viện tri thức. Khi xây dựng một AI Agent, những hướng dẫn đưa vào hệ thống cần được thiết kế bởi chính các chuyên gia của doanh nghiệp, dựa trên triết lý kinh doanh và cách thức hoạt động của tổ chức. Những hướng dẫn này định hình cách AI thực hiện công việc trong suốt quá trình vận hành.
Vì vậy, dù hai doanh nghiệp có thể cùng sử dụng một mô hình nền tảng, cách AI xử lý công việc vẫn có thể khác nhau dựa trên tri thức, kinh nghiệm và hướng dẫn riêng của từng bên.
Để tự làm chủ AI, doanh nghiệp cần cả một hệ sinh thái công nghệ. Họ có thể tận dụng các nền tảng trong nước và quốc tế để đưa AI vào nhiều công đoạn hoạt động trước, sau đó mới tiến tới tự phát triển AI. Theo tôi, doanh nghiệp cần làm chủ được việc ứng dụng AI vào hoạt động của mình, rồi từng bước nâng cao năng lực xây dựng công nghệ riêng.
Ba sản phẩm FPT AI EOS, FPT Token Factory và FPT Kubernetes Engine với GPU vừa được FPT giới thiệu tại FPT Transform 2026 giải quyết những nhu cầu nào trong quá trình phát triển AI?
– Ba sản phẩm được phát triển để đáp ứng những mức độ năng lực công nghệ khác nhau, đồng thời, kết nối các lớp trong quá trình đưa AI vào vận hành.
Ở lớp ứng dụng, FPT AI EOS hỗ trợ doanh nghiệp xây dựng và vận hành các nhân sự số làm việc cùng con người. Thay vì chỉ phản hồi từng yêu cầu riêng lẻ, nhân sự AI có thể tham gia xuyên suốt quy trình, theo dõi công việc và phối hợp với các hệ thống doanh nghiệp đang sử dụng. Những quyết định quan trọng vẫn có thể được chuyển cho con người phê duyệt.
Với lớp khai thác mô hình, FPT Token Factory cung cấp cổng truy cập thống nhất tới nhiều mô hình AI, gồm mô hình quốc tế, mô hình mở và các năng lực AI do FPT vận hành tại Việt Nam và Nhật Bản. Tùy yêu cầu về quy mô, hiệu năng và dữ liệu, doanh nghiệp có thể lựa chọn phương thức sử dụng phù hợp. Điều này giúp giảm sự phân mảnh khi phải làm việc với nhiều mô hình và nhà cung cấp khác nhau.
Cuối cùng, ở lớp hạ tầng, FPT Kubernetes Engine với GPU cung cấp môi trường phục vụ các công việc AI từ huấn luyện, tinh chỉnh đến triển khai mô hình. Tài nguyên có thể mở rộng theo nhu cầu, đi kèm các công cụ quản trị, giám sát và bảo mật. Nhờ đó, đội ngũ phát triển có thể tập trung hơn vào sản phẩm thay vì phải tự xây dựng và vận hành toàn bộ hạ tầng GPU.
Khi kết nối ba lớp này, doanh nghiệp có thể lựa chọn cách tiếp cận phù hợp, từ sử dụng ứng dụng AI, khai thác mô hình có sẵn đến tự phát triển và triển khai mô hình trên hạ tầng đáp ứng yêu cầu. Đây là cách chúng tôi xây dựng hệ sinh thái AI – Cloud – Data, giúp doanh nghiệp linh hoạt lựa chọn từng lớp theo nhu cầu và năng lực của mình.
Theo ông, khó khăn lớn nhất của doanh nghiệp khi đưa AI từ thử nghiệm vào vận hành thực tế?
– Khó khăn lớn nhất khi đưa AI vào vận hành là ý chí của lãnh đạo. AI là lĩnh vực còn mới. Nếu doanh nghiệp yêu cầu phải chứng minh hiệu quả đầu tư rồi mới cho phép thử nghiệm, quá trình ứng dụng sẽ gặp khó khăn vì chưa có đủ lịch sử để đánh giá. Doanh nghiệp cần thử nghiệm trước, có kết quả rồi mới đánh giá, cũng như chấp nhận một mức độ rủi ro nhất định để bắt đầu.
Bên cạnh đó, doanh nghiệp cần thay đổi quy trình. Nếu chỉ đưa AI vào quy trình hiện tại và yêu cầu công nghệ làm việc giống hệt con người, khả năng thành công sẽ không cao. Khi AI làm thay đổi cách nhìn về năng lực và phương thức thực hiện công việc, quy trình cũng cần điều chỉnh để thích ứng. Chúng ta phải khai thác những điểm mạnh của trí tuệ nhân tạo, thay vì chỉ yêu cầu công nghệ bắt chước cách con người đang làm.
Việc giám sát AI cũng cần được tính đến ngay từ đầu. Với những công cụ phù hợp, người quản lý có thể theo dõi chi tiết hệ thống đã và đang thực hiện công việc gì. Ví dụ, FPT AI EOS cho phép doanh nghiệp giám sát hoạt động của nhân sự số, đồng thời xác định những công việc cần chuyển cho con người kiểm soát. Điều này tạo điều kiện để doanh nghiệp ứng dụng AI vào nhiều công đoạn mà vẫn duy trì quyền giám sát đối với các quyết định quan trọng.
Cuối cùng, hiệu quả của AI vẫn cần được đánh giá theo những tiêu chí kinh doanh cơ bản: doanh số có tăng trưởng không, lợi nhuận có tăng không và năng suất lao động có cải thiện không. Việc đánh giá không khác với các khoản đầu tư thông thường, nhưng cách triển khai và quyết tâm của doanh nghiệp sẽ quyết định kết quả.
Hệ sinh thái AI – Cloud – Data cần phát triển như thế nào để doanh nghiệp Việt Nam tăng năng lực tự chủ và sức cạnh tranh?
– Theo tôi, năng lực làm chủ AI có hai yếu tố. Thứ nhất là năng lực sử dụng AI. Đây là khả năng mọi doanh nghiệp cần trang bị ngay từ bây giờ. Trong ngắn hạn, nếu không sử dụng AI, doanh nghiệp sẽ có nguy cơ tụt lại phía sau.
Thứ hai là năng lực của cộng đồng công nghệ Việt Nam trong việc phát triển các mô hình, hạ tầng và ứng dụng riêng để giảm sự phụ thuộc vào nước ngoài. Đây là bài toán dài hạn, đòi hỏi quá trình nghiên cứu, phát triển, tiếp nhận và cải tiến công nghệ.
Với FPT, chúng tôi xây dựng hệ sinh thái theo ba lớp: ứng dụng ở trên cùng, nền tảng ở giữa và phần cứng hạ tầng ở dưới. Các lớp được xây dựng trên hệ thống hạ tầng mà FPT đã đầu tư. Cách tiếp cận này giúp nhiều nhóm khách hàng lựa chọn giải pháp theo nhu cầu, từ doanh nghiệp cần ứng dụng AI nhanh chóng đến những đơn vị có đội ngũ kỹ sư muốn phát triển và vận hành mô hình riêng.
Chúng tôi cũng mong muốn chia sẻ kiến thức, kinh nghiệm xây dựng và vận hành nền tảng để cộng đồng công nghệ có thể khai thác, chủ động phát triển, tùy biến và triển khai các mô hình, ứng dụng AI, phục vụ những bài toán thực tiễn. Mục tiêu là tạo điều kiện để nhiều đối tượng tham gia sáng tạo, từ kỹ sư công nghệ đến nhân sự kinh doanh và người dùng phổ thông.
Về lâu dài, năng lực cạnh tranh của doanh nghiệp Việt Nam sẽ gắn với khả năng ứng dụng AI hiệu quả và năng lực phát triển công nghệ của chính mình. Chúng ta cần vừa tận dụng những thành tựu sẵn có, vừa từng bước xây dựng mô hình, hạ tầng và ứng dụng riêng để duy trì khả năng chủ động trong quá trình phát triển.
Loạt khoảnh khắc kể lại hành trình của FPT Cloud
14:49 26/10/2026
Từ năm 2020, FPT Cloud được xây dựng bởi hơn 400 kỹ sư Việt Nam, từ tầng hạ tầng lõi đến AI và bảo mật. Bảy bức ảnh dưới đây kể lại hành trình ấy, cùng những con số về hơn 3.000 doanh nghiệp đồng hành.
Năm 2020, Tập đoàn FPT thành lập FPT Smart Cloud, giao ông Lê Hồng Việt, khi ấy là Giám đốc Công nghệ của Tập đoàn, làm Tổng Giám đốc. Cùng năm đó, FPT Cloud ra mắt thị trường. Từ hạ tầng mã nguồn mở OpenStack, hơn 400 kỹ sư Việt Nam trực tiếp vận hành và tùy biến tầng lõi, rồi từng bước xây thêm các tầng cloud-native, dữ liệu, AI và bảo mật, tạo nên bộ gần 100 dịch vụ.
Trên nền đó, FPT AI Factory cùng NVIDIA phát triển hơn 3.000 GPU, vận hành tại Việt Nam và Nhật Bản. Song song, tháng 8/2025, Bộ Công an xác nhận FPT Cloud đáp ứng An toàn hệ thống thông tin Cấp độ 4, còn FPT AppSec đạt giải Cybersecurity Excellence Awards 2026.
Nhờ vậy, hơn 3.000 doanh nghiệp đã đồng hành cùng FPT Cloud, với chi phí đầu tư, vận hành giảm 30% so với mô hình on-premise. Hạ tầng đạt Tier III, SLA 99,99%, vận hành tại ba vùng. Từ đó, FPT Cloud hướng tới mở rộng khách hàng và doanh thu quốc tế.
Các lỗ hổng bảo mật được công bố và sự kiện an ninh mạng đáng chú ý trong tháng 10
14:04 20/10/2026
I. Các lỗ hổng bảo mật được công bố trong tháng 10
1. Microsoft October 2026 Patch Tuesday khắc phục 3 lỗ hổng zero-days và 1411 lỗ hổng bảo mật:
Hôm nay là bản cập nhật Patch Tuesday tháng 10 năm 2026 của Microsoft, với các bản cập nhật bảo mật cho 1411 lỗ hổng, bao gồm 2 lỗ hổng zero-day đã được công bố công khai và 1 lỗ hổng đang bị khai thác tích cực trong các cuộc tấn công.
Bản vá Patch Tuesday lần này giải quyết 70 lỗ hổng "Nghiêm trọng" (Critical), trong đó 57 lỗ hổng là thực thi mã từ xa, 11 lỗ hổng là leo thang đặc quyền và 2 lỗ hổng giả mạo.
Số lượng lỗi trong từng danh mục lỗ hổng được liệt kê dưới đây:
677 lỗ hổng Leo thang Đặc quyền (Elevation of Privilege).
40 lỗ hổng Vượt qua Tính năng Bảo mật (Security Feature Bypass).
317 lỗ hổng Thực thi Mã từ xa (Remote Code Execution).
254 lỗ hổng Tiết lộ Thông tin (Information Disclosure).
73 lỗ hổng Từ chối Dịch vụ (Denial of Service).
28 lỗ hổng Giả mạo (Spoofing).
Theo BleepingComputer, thống kê Patch Tuesday chỉ tính các lỗ hổng được Microsoft phát hành bản cập nhật bảo mật trong chính ngày Patch Tuesday. Vì vậy, con số 1.411 lỗ hổng trên không bao gồm 348 lỗ hổng đã được khắc phục trước đó trong tháng, liên quan đến các sản phẩm và dịch vụ như Azure API Center, Azure App Service, Azure Event Grid, Azure SRE Agent, Mariner, Microsoft Bookings, Microsoft Dataverse, Microsoft Exchange Server và Microsoft Partner Center.
Microsoft cho biết số lượng lỗ hổng được phát hiện và khắc phục tiếp tục tăng trong bối cảnh hãng sử dụng các nền tảng trí tuệ nhân tạo (AI) để hỗ trợ phát hiện và xử lý những điểm yếu bảo mật trong các sản phẩm phần mềm.
Bên cạnh đó, Microsoft thông báo Windows 11 phiên bản 24H2 Home và Pro, cùng Windows 10 Enterprise LTSB 2016, đã kết thúc hỗ trợ vào ngày 13/10/2026. Bản cập nhật bảo mật tháng 10/2026 là bản cập nhật cuối cùng dành cho các phiên bản này. Các tổ chức đang sử dụng cần lên kế hoạch nâng cấp để tiếp tục nhận được các bản cập nhật bảo mật phù hợp.
Đối với các bản cập nhật không liên quan đến bảo mật trong tháng này, người dùng có thể tham khảo bản cập nhật tích lũy Windows 11 KB5127648 & KB5126653 cùng bản cập nhật bảo mật mở rộng Windows 10 KB5126657.
Microsoft vá 3 lỗ hổng zero-day
Bản cập nhật Patch Tuesday tháng 10/2026 khắc phục 3 lỗ hổng zero-day, gồm 1 lỗ hổng đang bị khai thác trong các cuộc tấn công và 2 lỗ hổng đã được công khai trước khi có bản vá chính thức.
Microsoft phân loại một lỗ hổng là zero-day nếu lỗ hổng đó đã được công khai hoặc đang bị khai thác tích cực trong khi chưa có bản vá chính thức.
Các lỗ hổng zero-day được giải quyết trong bản cập nhật tháng này bao gồm:
CVE-2026-96951 – Windows Shell Security Feature Bypass Vulnerability (Đang bị khai thác tích cực): Đây là lỗ hổng vượt qua cơ chế bảo mật trong Windows Shell, cho phép kẻ tấn công vượt qua tính năng Mark of the Web (MotW), vốn được Windows sử dụng để nhận diện các tệp có nguồn gốc từ Internet và áp dụng những biện pháp bảo vệ phù hợp. Theo Microsoft, lỗ hổng liên quan đến việc xử lý không đúng các thành phần đặc biệt trong lệnh, dẫn đến nguy cơ command injection và vượt qua cơ chế bảo mật qua mạng. Tại thời điểm công bố, Microsoft chưa cung cấp chi tiết về phương thức khai thác thực tế hoặc danh tính bên phát hiện lỗ hổng. Do lỗ hổng đã được xác nhận đang bị khai thác, các tổ chức cần ưu tiên triển khai bản vá cho những hệ thống Windows bị ảnh hưởng.
CVE-2026-108398 – .NET Framework Security Feature Bypass Vulnerability (Đã được công khai): Lỗ hổng này nằm trong .NET Framework, liên quan đến việc sử dụng đường dẫn tìm kiếm không đáng tin cậy (Untrusted Search Path). Kẻ tấn công đã được xác thực có thể đưa một assembly .NET được tạo đặc biệt lên hệ thống bị ảnh hưởng và đăng ký để một tiến trình được bảo vệ nạp thành phần này. Khai thác thành công có thể cho phép vượt qua cơ chế thực thi ứng dụng của Windows Defender Application Control (WDAC), từ đó chạy mã trong tiến trình được bảo vệ mà không cần tương tác của người dùng. Lỗ hổng được phát hiện bởi James Forshaw thuộc Google Project Zero. Các tổ chức sử dụng ứng dụng .NET cần kiểm tra phiên bản đang triển khai và cài đặt bản cập nhật bảo mật tương ứng.
CVE-2026-92707 – MessagePack-CSharp Denial of Service Vulnerability (Đã được công khai): Đây là lỗ hổng từ chối dịch vụ (Denial of Service – DoS) trong MessagePack-CSharp, liên quan đến cơ chế cấp phát bộ nhớ tuần tự không được kiểm soát đầy đủ trong .NET. Kẻ tấn công không được xác thực có thể khai thác lỗ hổng qua mạng để gây gián đoạn dịch vụ trên hệ thống bị ảnh hưởng. Microsoft chưa công bố danh tính bên tiết lộ lỗ hổng. Các đơn vị sử dụng MessagePack-CSharp cần kiểm tra mức độ ảnh hưởng và cập nhật phiên bản đã được khắc phục nhằm giảm nguy cơ gián đoạn hoạt động.
Các nhà cung cấp khác cũng đã phát hành bản cập nhật hoặc advisory trong tháng 10/2026, bao gồm:
Adobe: Phát hành bản cập nhật bảo mật cho nhiều sản phẩm, bao gồm Commerce, Substance 3D Samples, ColdFusion, Photoshop, Dimension và Framework.
Atlassian: Khắc phục lỗ hổng nghiêm trọng CVE-2026-21589 trong nhiều sản phẩm Data Center tự triển khai, bao gồm Confluence, Jira và Bitbucket. Lỗ hổng bị khai thác sau khi mã khai thác PoC được công bố.
Cisco: Phát hành bản vá cho nhiều sản phẩm, trong đó có các lỗ hổng nghiêm trọng trong hệ điều hành mạng NX-OS, có thể cho phép kẻ tấn công thực thi mã tùy ý với quyền root trên các thiết bị chuyển mạch Nexus.
Citrix: Cập nhật bảo mật cho NetScaler ADC và NetScaler Gateway. Lỗ hổng CVE-2026-88779 đã bị khai thác trong các cuộc tấn công zero-day trước khi được vá.
Dell: Khắc phục các lỗ hổng nghiêm trọng trong công cụ triển khai dòng lệnh System Update (DSU) và Container Storage Modules (CSM).
Docker: Vá lỗ hổng nghiêm trọng trong DockerHub, cho phép kẻ tấn công giả mạo người dùng và đẩy hình ảnh container vào kho lưu trữ của người khác.
Fortinet: Phát hành bản cập nhật cho nhiều sản phẩm, bao gồm lỗ hổng nghiêm trọng CVE-2026-104286 trong FortiMail, đã bị khai thác trong các cuộc tấn công zero-day.
GitLab: Khắc phục các lỗ hổng nghiêm trọng trong AI Gateway và CI/CD Regular Expression Compiler.
Ivanti: Phát hành bản cập nhật cho lỗ hổng zero-day đang bị khai thác tích cực trong cổng truy cập từ xa Ivanti Connect Secure (ICS).
Kiteworks: Phát hành bản cập nhật xử lý 126 lỗ hổng, trong đó có một lỗ hổng có mức độ nghiêm trọng cao nhất trong giải pháp Email Protection Gateway (EPG).
Progress Software: Cập nhật bảo mật để khắc phục các lỗ hổng nghiêm trọng và mức độ cao trong MarkLogic Server.
SAP: Công bố bản cập nhật bảo mật tháng 10, xử lý 20 lỗ hổng, bao gồm lỗ hổng OAuth2 SSRF có mức độ nghiêm trọng tối đa trong Cloud SDK for Python.
SonicWall: Phát hành bản vá cho lỗ hổng Server-Side Request Forgery (SSRF) nghiêm trọng trong SMA1000. Lỗ hổng đã bị khai thác chỉ trong vòng hai ngày sau khi được công bố.
Dưới đây là danh sách đầy đủ các lỗ hổng đã được giải quyết trong các bản cập nhật Patch Tuesday tháng 10 năm 2026.
Tag
CVE ID
CVE Title
Severity
Active Directory Domain Services
CVE-2026-70229
Windows Active Directory Domain Services Remote Code Execution Vulnerability
Critical
Active Directory Federation Services (AD FS)
CVE-2026-96222
Active Directory Federation Services (AD FS) Spoofing Vulnerability
Critical
Active Directory Federation Services (AD FS)
CVE-2026-108131
Active Directory Federation Services (AD FS) Spoofing Vulnerability
Critical
Azure API Center
CVE-2026-83943
Azure API Center Information Disclosure Vulnerability
Critical
Azure App Service
CVE-2026-77900
Azure App Service Remote Code Execution Vulnerability
Critical
Azure Event Grid
CVE-2026-83947
Azure Event Grid Spoofing Vulnerability
Critical
Azure SRE Agent
CVE-2026-69435
Azure SRE Agent Elevation of Privilege Vulnerability
Critical
Linux Kernel
CVE-2026-62840
Linux Kernel Elevation of Privilege Vulnerability
Critical
Mariner
CVE-2026-78663
Double flow control refund on HTTP/2 server streams in net/http
Critical
Mariner
CVE-2026-83632
Apache Thrift: C++ THttpTransport grows its line buffer without bound
Critical
Mariner
CVE-2026-108266
Privasys rustls fork: RA-TLS challenge mode did not bind attestation evidence to the TLS session
Critical
Mariner
CVE-2026-108267
Privasys Go fork: RA-TLS challenge mode did not bind attestation evidence to the TLS session
Critical
Mariner
CVE-2026-57941
Apache HTTP Server: mod_http2 use-after-free / wild write via shared session->bbtmp re-entrancy
Critical
Mariner
CVE-2026-59797
Apache HTTP Server: mod_ssl SSLRequire allows .htaccess ap_expr file-function
Critical
Mariner
CVE-2026-56857
Root.Mkdir(All) can follow junctions out of the root on Windows in os
Critical
Mariner
CVE-2026-56154
Apache HTTP Server: mod_rewrite use-after-free via %{LA-U:HTTP:...}
Critical
Mariner
CVE-2026-98301
net: bridge: mst: move switchdev call outside rcu
Critical
Mariner
CVE-2026-98304
net: bcmgenet: restore the hardware filters on open
Critical
Mariner
CVE-2026-98303
ipv4: icmp: reject RTN_UNREACHABLE input routes in icmp_route_lookup
Critical
Mariner
CVE-2026-98292
Bluetooth: btmtksdio, btmtkuart: validate WMT event length before struct access
Critical
Mariner
CVE-2026-98298
dmaengine: mmp_pdma: fix wrong sg length in mmp_pdma_prep_slave_sg()
Critical
Mariner
CVE-2026-98295
Bluetooth: coredump: Quiesce dump work on unregister
Critical
Mariner
CVE-2026-98320
netfilter: flowtable: hold reference on ct until flow is released
Critical
Mariner
CVE-2026-98319
drm: Fix drm_pending_vblank_event leak in error path for out_fence_ptr
Critical
Mariner
CVE-2026-98317
neighbour: Enforce min/max to NDTPA_INTERVAL_PROBE_TIME_MS.
Critical
Mariner
CVE-2026-98323
RDMA/siw: Bound fragmented header copies by the remaining length
Critical
Mariner
CVE-2026-98322
netfilter: nft_nat: fully initialise new_addr in netmap setup
Critical
Mariner
CVE-2026-98321
netfilter: nf_nat: unregister and release hooks on error
Critical
Mariner
CVE-2026-98311
wifi: virt_wifi: don't transfer operstate before register
Critical
Mariner
CVE-2026-98308
ALSA: hda: trace PCM open only after assigning a stream
Critical
Mariner
CVE-2026-98316
ALSA: bcd2000: Fix race between rawmidi and disconnect
Critical
Mariner
CVE-2026-98269
btrfs: abort transaction on failure to update inode for hole punching and reflinking
Critical
Mariner
CVE-2026-98272
net: mvpp2: prevent buffer overflow in page_pool allocation
Critical
Mariner
CVE-2026-98270
drm/amdgpu: check ras and obj before dereference
Critical
Mariner
CVE-2026-98263
ASoC: codecs: rt712-sdca-dmic: fix uninitialized stream_config->type
Critical
Mariner
CVE-2026-98287
pppoatm: ensure a writable skb header and linear data
Critical
Mariner
CVE-2026-98289
af_unix: Unify scc_index when finalising SCC in __unix_walk_scc().
Critical
Mariner
CVE-2026-98288
net: stmmac: fix TSO header length truncation
Critical
Mariner
CVE-2026-98279
btrfs: handle lack of space when cleaning up verity items
Critical
Mariner
CVE-2026-98275
net: ethernet: cortina: Ack RX overrun interrupt correctly
Critical
Mariner
CVE-2026-98283
KVM: PPC: Book3S HV: fix use-after-free in kvmhv_emulate_tlbie_all_lpid()
Critical
Mariner
CVE-2026-98282
powerpc/iommu: Fix the overflow validation in iommu_tce_check_ioba
Critical
Mariner
CVE-2026-98363
firmware: arm_scpi: reject DVFS OPP count above MAX_DVFS_OPPS
Critical
Mariner
CVE-2026-98362
clk: scpi: bound-check DVFS index in scpi_dvfs_recalc_rate
Critical
Mariner
CVE-2026-98353
RDMA/erdma: Use IRQ-safe XArray helpers for QP and CQ tables
Critical
Mariner
CVE-2026-98352
RDMA/rtrs-clt: Fix CQ pool leak when connect is interrupted
Critical
Mariner
CVE-2026-98351
wifi: virt_wifi: free skb when disconnected
Critical
Mariner
CVE-2026-98365
RDMA/rxe: Fix integer overflow in mr_check_range() leading to OOB access
Critical
Mariner
CVE-2026-98368
esp: downgrade zerocopy managed frags before mutating skb frags
Critical
Mariner
CVE-2026-98370
xfrm: fix compat ALLOCSPI request use-after-free
Critical
Mariner
CVE-2026-98332
wifi: mac80211: only operate on TDLS peers in the TDLS code
Critical
Mariner
CVE-2026-98331
wifi: mac80211: unlist vifs when their netdev is unregistered
Critical
Mariner
CVE-2026-98330
wifi: cfg80211: get the wiphy out of a dying network namespace
Critical
Mariner
CVE-2026-98335
wifi: mac80211: abort chanswitch when leaving a mesh
Critical
Mariner
CVE-2026-98333
wifi: mac80211: reset the LED state when ifup fails
Critical
Mariner
CVE-2026-98326
wifi: mac80211: mesh: release the channel if start fails
Critical
Mariner
CVE-2026-98329
wifi: mac80211: don't allow injecting frames wider than the chanctx
Critical
Mariner
CVE-2026-98328
wifi: mac80211: add HE 6 GHz capability in the scan elems len
Critical
Mariner
CVE-2026-98327
wifi: mac80211: mesh: reset the CSA state when leaving
Critical
Mariner
CVE-2026-98336
wifi: mac80211: don't offload TC setup on AP_VLAN interfaces
Critical
Mariner
CVE-2026-98345
wifi: cfg80211: check IP header size in cfg80211_classify8021d()
Critical
Mariner
CVE-2026-98348
wifi: libipw: reject too-short association responses
Critical
Mariner
CVE-2026-98339
wifi: cfg80211: don't filter by BSS type when removing stale entries
Critical
Mariner
CVE-2026-98338
wifi: cfg80211: ibss: ref BSS entry for joined event
Critical
Mariner
CVE-2026-98337
wifi: mac80211: don't start a ROC while scanning
Critical
Mariner
CVE-2026-98341
wifi: cfg80211: don't free driver-owned scan requests
Critical
Mariner
CVE-2026-98340
wifi: cfg80211: only group hidden BSSes with beacon entries
Critical
Mariner
CVE-2026-98255
tcp: exclude old ACKs from tcp fast path
Critical
Mariner
CVE-2026-98179
drm/amdgpu: fix rmmio iounmap skipped on device removal
Critical
Mariner
CVE-2026-98180
drm/msm: RCU-free the scheduler-containing ring and VM objects
Critical
Mariner
CVE-2026-98174
smb: client: fix rlist race and missing initialization
Critical
Mariner
CVE-2026-98176
drm/amdkfd: Avoid integer underflow with ffs in EOP ring size calc
Critical
Mariner
CVE-2026-98177
drm/amdkfd: Avoid integer underflow in EOP ring size calculation.
Critical
Mariner
CVE-2026-98181
drm/gud: fix out-of-bounds write in gud_plane_atomic_check()
Critical
Mariner
CVE-2026-98187
wifi: p54: require a full exp_if record in PDR_INTERFACE_LIST
Critical
Mariner
CVE-2026-98215
selinux: preserve user SID across nested backing files
Critical
Mariner
CVE-2026-98186
wifi: mwifiex: bound the pairwise-cipher OUI walk to the IE length
Critical
Mariner
CVE-2026-98203
Input: soc_button_array - check btns_desc->package.count
Critical
Mariner
CVE-2026-98170
smb: client: fix OOB struct field reads in move_smb2_ea_to_cifs()
Critical
Mariner
CVE-2026-98206
Input: cyttsp5 - clamp the HID report size before memcpy
Critical
Mariner
CVE-2026-98168
smb: client: fix reparse buffer bounds in cifs_query_reparse_point()
Critical
Mariner
CVE-2026-98199
hwmon: (pmbus/core) increase number of phases and add new mask
Critical
Mariner
CVE-2026-98207
mmc: spi: reset bytes_xfered before retrying CRC failures
Critical
Mariner
CVE-2026-98167
smb: client: fix server->total_read for compound encrypted PDUs
Critical
Mariner
CVE-2026-98171
smb: client: fix next_buffer UAF and NextCommand bounds in compound PDUs
Critical
Mariner
CVE-2026-98172
smb: client: fix smbd_connection leak on cifs_get_tcp_session() error
Critical
Mariner
CVE-2026-98209
mmc: sdhci-of-aspeed: Remove children before releasing SDC resources
Critical
Mariner
CVE-2026-98212
mmc: hsq: Fix use-after-free in retry work
Critical
Mariner
CVE-2026-98211
mmc: mmci: Fix use-after-free in busy-timeout work
Critical
Mariner
CVE-2026-98217
IB/mlx4: Fix use-after-free on pkey sysfs registration failure
Critical
Mariner
CVE-2026-98192
wifi: wcn36xx: Fix potential use-after-free in TX ack timer teardown
Critical
Mariner
CVE-2026-98193
wifi: libipw: reject TKIP frames without a full MIC
Critical
Mariner
CVE-2026-98252
RDMA/core: fix refcount bug in iwpm_get_nlmsg_request()
Critical
Mariner
CVE-2026-98191
wifi: wlcore: release runtime PM ref on regdomain config failure
Critical
Mariner
CVE-2026-98238
net: wwan: t7xx: validate the netif index in t7xx_ccmni_recv_skb()
Critical
Mariner
CVE-2026-98251
openvswitch: avoid reallocating confirmed conntrack labels
Critical
Mariner
CVE-2026-98249
arm64: hibernate: pass HVC_SET_VECTORS args to the resume hvc
Critical
Mariner
CVE-2026-98254
swiotlb: use the adjusted address for the highmem page lookup
Critical
Mariner
CVE-2026-98214
selinux: recheck intermediate backing files on mprotect()
Critical
Mariner
CVE-2026-98222
KEYS: encrypted: fix integer overflow of datablob_len
Critical
Mariner
CVE-2026-98221
KEYS: trusted: Fix tpm2_load_cmd() boundary check
Critical
Mariner
CVE-2026-98232
scsi: core: Validate MODE SENSE lengths in scsi_cdl_enable()
Critical
Mariner
CVE-2026-98188
wifi: p54: validate curve data length in the calibration curve converters
Critical
Mariner
CVE-2026-98233
net/packet: clear RX owner on VNET header error
Critical
Mariner
CVE-2026-98253
RDMA/ucma: Serialize join and leave on copy_to_user failure
Critical
Microsoft Bookings
CVE-2026-94510
Microsoft Bookings Elevation of Privilege Vulnerability
Critical
Microsoft Dataverse
CVE-2026-88131
Microsoft Dataverse Remote Code Execution Vulnerability
Critical
Microsoft Exchange Server
CVE-2026-70571
Microsoft Exchange Server Remote Code Execution Vulnerability
Critical
Microsoft Graphics Component
CVE-2026-100215
Microsoft Graphics Component Remote Code Execution Vulnerability
Critical
Microsoft Office Excel
CVE-2026-105718
Microsoft Excel Remote Code Execution Vulnerability
Critical
Microsoft Office Excel
CVE-2026-97745
Microsoft Office Excel Remote Code Execution Vulnerability
Critical
Microsoft Office Excel
CVE-2026-100211
Microsoft Office Excel Remote Code Execution Vulnerability
Critical
Microsoft Office Excel
CVE-2026-100210
Microsoft Office Excel Remote Code Execution Vulnerability
Critical
Microsoft Office Excel
CVE-2026-100209
Microsoft Office Excel Remote Code Execution Vulnerability
Critical
Microsoft Office Excel
CVE-2026-97739
Microsoft Office Excel Remote Code Execution Vulnerability
Critical
Microsoft Office Excel
CVE-2026-97780
Microsoft Office Excel Remote Code Execution Vulnerability
Critical
Microsoft Office Excel
CVE-2026-97778
Microsoft Office Excel Remote Code Execution Vulnerability
Critical
Microsoft Office Excel
CVE-2026-97765
Microsoft Office Excel Remote Code Execution Vulnerability
Critical
Microsoft Office Excel
CVE-2026-97755
Microsoft Office Excel Remote Code Execution Vulnerability
Critical
Microsoft Office Excel
CVE-2026-97759
Microsoft Office Excel Remote Code Execution Vulnerability
Critical
Microsoft Office Outlook
CVE-2026-88156
Microsoft Office Outlook Remote Code Execution Vulnerability
Critical
Microsoft Office Outlook
CVE-2026-97016
Microsoft Office Outlook Remote Code Execution Vulnerability
Critical
Microsoft Office Outlook
CVE-2026-70291
Microsoft Office Outlook Remote Code Execution Vulnerability
Critical
Microsoft Office Outlook
CVE-2026-70242
Microsoft Office Outlook Remote Code Execution Vulnerability
Critical
Microsoft Office Outlook
CVE-2026-97749
Microsoft Office Outlook Remote Code Execution Vulnerability
Critical
Microsoft Office PowerPoint
CVE-2026-88144
Microsoft Office PowerPoint Remote Code Execution Vulnerability
Critical
Microsoft Office PowerPoint
CVE-2026-88178
Microsoft Office PowerPoint Remote Code Execution Vulnerability
Critical
Microsoft Office PowerPoint
CVE-2026-88207
Microsoft Office PowerPoint Remote Code Execution Vulnerability
Critical
Microsoft Office PowerPoint
CVE-2026-70215
Microsoft Office PowerPoint Remote Code Execution Vulnerability
Critical
Microsoft Office SharePoint
CVE-2026-102866
Microsoft Office SharePoint Elevation of Privilege Vulnerability
Critical
Microsoft Office Visio
CVE-2026-102855
Microsoft Office Visio Remote Code Execution Vulnerability
Critical
Microsoft Office Visio
CVE-2026-102857
Microsoft Office Visio Remote Code Execution Vulnerability
Critical
Microsoft Office Visio
CVE-2026-102856
Microsoft Office Visio Remote Code Execution Vulnerability
Critical
Microsoft Office Word
CVE-2026-70269
Microsoft Office Word Remote Code Execution Vulnerability
Critical
Microsoft Office Word
CVE-2026-88185
Microsoft Office Word Remote Code Execution Vulnerability
Critical
Microsoft Partner Center
CVE-2026-96207
Microsoft Partner Center Elevation of Privilege Vulnerability
Critical
Microsoft PostScript Printer Driver
CVE-2026-108467
Microsoft PostScript Printer Driver Remote Code Execution Vulnerability
Critical
Microsoft PostScript Printer Driver
CVE-2026-70147
Microsoft PostScript Printer Driver Remote Code Execution Vulnerability
Critical
Microsoft PostScript Printer Driver
CVE-2026-70153
Microsoft PostScript Printer Driver Remote Code Execution Vulnerability
Critical
Microsoft QUIC
CVE-2026-105016
Microsoft QUIC Remote Code Execution Vulnerability
Critical
Microsoft QUIC
CVE-2026-100219
Microsoft QUIC Remote Code Execution Vulnerability
Critical
Microsoft Windows Codecs Library
CVE-2026-108400
HEVC Video Extensions Remote Code Execution Vulnerability
Critical
Microsoft Windows Media Foundation
CVE-2026-96952
Microsoft Windows Media Foundation Remote Code Execution Vulnerability
Critical
Microsoft Windows PDF
CVE-2026-108457
Microsoft Windows PDF Remote Code Execution Vulnerability
Critical
Network Device Enrollment Service (NDES)
CVE-2026-69802
Network Device Enrollment Service (NDES) Remote Code Execution Vulnerability
Critical
Reliable Multicast Transport Driver (RMCAST)
CVE-2026-69789
Windows Reliable Multicast Transport Driver (RMCAST) Remote Code Execution Vulnerability
Critical
Remote Desktop Gateway Service
CVE-2026-70187
Windows Remote Desktop Services Remote Code Execution Vulnerability
Critical
Windows ALPC
CVE-2026-83917
Windows ALPC Elevation of Privilege Vulnerability
Critical
Windows Deployment Services
CVE-2026-88174
Windows Deployment Services Remote Code Execution Vulnerability
Critical
Windows DHCP Client
CVE-2026-70250
Windows DHCP Client Remote Code Execution Vulnerability
Critical
Windows DHCP Server
CVE-2026-88120
Windows DHCP Server Remote Code Execution Vulnerability
Critical
Windows DHCP Server
CVE-2026-88171
Windows DHCP Server Remote Code Execution Vulnerability
Critical
Windows DHCP Server
CVE-2026-96934
Windows DHCP Server Remote Code Execution Vulnerability
Critical
Windows DHCP Server
CVE-2026-88119
Windows DHCP Server Remote Code Execution Vulnerability
Critical
Windows DHCP Server
CVE-2026-88117
Windows DHCP Server Remote Code Execution Vulnerability
Critical
Windows GDI+
CVE-2026-83934
Windows GDI+ Remote Code Execution Vulnerability
Critical
Windows Graphics Kernel
CVE-2026-88073
Windows Graphics Kernel Elevation of Privilege Vulnerability
Critical
Windows Hyper-V
CVE-2026-102214
Windows Hyper-V Remote Code Execution Vulnerability
Critical
Windows Hyper-V
CVE-2026-108399
Windows Hyper-V Elevation of Privilege Vulnerability
Critical
Windows Hyper-V
CVE-2026-105733
Windows Hyper-V Remote Code Execution Vulnerability
Critical
Windows Kernel
CVE-2026-96913
Windows Kernel Elevation of Privilege Vulnerability
Critical
Windows Media Video Decoder
CVE-2026-100220
Windows Media Video Decoder Remote Code Execution Vulnerability
Critical
Windows Message Queuing
CVE-2026-108460
Windows Message Queuing Remote Code Execution Vulnerability
Critical
Windows Message Queuing Queue Manager
CVE-2026-100202
Windows Message Queuing Queue Manager Remote Code Execution Vulnerability
Critical
Windows Raw Image Extension
CVE-2026-96943
Windows Raw Image Extension Remote Code Execution Vulnerability
Critical
Windows Raw Image Extension
CVE-2026-96202
Windows Raw Image Extension Remote Code Execution Vulnerability
Critical
Windows Raw Image Extension
CVE-2026-21413
Raw Image Extension Remote Code Execution Vulnerability
Critical
Windows Text Shaping
CVE-2026-97814
Windows Text Shaping Remote Code Execution Vulnerability
Critical
Windows Text Shaping
CVE-2026-102225
Windows Text Shaping Remote Code Execution Vulnerability
Critical
Windows Virtualization-Based Security (VBS) Enclave
CVE-2026-108471
Windows Virtualization-Based Security (VBS) Enclave Elevation of Privilege Vulnerability
Critical
Windows Virtualization-Based Security (VBS) Enclave
CVE-2026-88074
Windows Virtualization-Based Security (VBS) Enclave Elevation of Privilege Vulnerability
Critical
Windows Virtualization-Based Security (VBS) Enclave
CVE-2026-96914
Windows Virtualization-Based Security (VBS) Enclave Elevation of Privilege Vulnerability
Critical
Windows Virtualization-Based Security (VBS) Enclave
CVE-2026-102211
Windows Virtualization-Based Security (VBS) Enclave Elevation of Privilege Vulnerability
Critical
Windows Virtualization-Based Security (VBS) Enclave
CVE-2026-108130
Windows Virtualization-Based Security (VBS) Enclave Elevation of Privilege Vulnerability
Critical
🔗 Chi tiết về từng loại lỗ hổng và bản vá có thể xem thêm tại Tuesday Patch, paper.
2. Linux công bố các lỗ hổng trong tháng 10
CVE
Mô tả lỗ hổng
CVE-2026-99999
Lỗ hổng CVE-2026-99999 ảnh hưởng đến nhân Linux kernel, liên quan đến việc không kiểm tra hợp lệ giá trị checksum_start trước khi hoàn tất tính toán checksum của gói tin IPv4. Khi gói tin có metadata checksum không hợp lệ đi vào ngăn xếp mạng IPv4, hàm skb_checksum_help có thể làm hỏng phần header mạng, gây ảnh hưởng đến hoạt động của hệ thống. Lỗ hổng được CNA đánh giá Critical với CVSS 3.1 là 9.3, trong khi NVD chưa đưa ra điểm đánh giá riêng. Các phiên bản kernel bị ảnh hưởng cần được đối chiếu với thông tin phiên bản và các bản vá do Linux kernel cung cấp.
CVE-2026-98432
Lỗ hổng CVE-2026-98432 ảnh hưởng đến Linux kernel, xuất phát từ lỗi quản lý bộ nhớ trong quá trình xử lý các kết nối TCP, dẫn đến tình trạng use-after-free khi cấu trúc tùy chọn IP (inet_opt) bị giải phóng trong khi CPU khác vẫn đang sử dụng. Lỗi này có thể xảy ra khi xử lý các gói SYN/SYN-ACK hoặc khi di chuyển request socket, gây ra hành vi không xác định và tiềm ẩn nguy cơ ảnh hưởng đến tính ổn định, an toàn của hệ thống. Bản vá sử dụng kfree_rcu() để trì hoãn giải phóng bộ nhớ cho đến khi kết thúc giai đoạn RCU grace period. NVD hiện chưa cung cấp điểm CVSS cho lỗ hổng này.
CVE-2026-98431
Lỗ hổng CVE-2026-98431 ảnh hưởng đến Linux kernel, xuất phát từ lỗi đồng bộ khóa trong thành phần RDMA/uverbs, gây ra tình trạng deadlock do phụ thuộc vòng giữa mmap_lock và disassociation_lock. Lỗi có thể khiến các luồng xử lý bị chờ lẫn nhau khi ánh xạ bộ nhớ hoặc hủy liên kết các trang bộ nhớ, ảnh hưởng đến hoạt động của hệ thống. Bản vá loại bỏ disassociation_lock và sử dụng khóa có sẵn hw_destroy_rwsem để tránh phụ thuộc vòng. NVD hiện chưa cung cấp điểm đánh giá CVSS cho lỗ hổng này.
🔗 Chi tiết về các lỗ hổng có thể xem tại Advisories.
VMWare công bố các lỗ hổng trong tháng 10
CVE
Mô tả lỗ hổng
CVE-2026-59347
Lỗ hổng CVE-2026-59347 ảnh hưởng đến VMware Workstation và VMware Fusion, xuất phát từ lỗi tràn bộ đệm trên ngăn xếp (stack-based buffer overflow) trong thành phần HGFS. Kẻ tấn công có quyền quản trị cục bộ trên máy ảo có thể khai thác lỗ hổng để thực thi mã với quyền của tiến trình VMX trên máy chủ, tiềm ẩn nguy cơ ảnh hưởng đến tính bảo mật của hệ thống host. Lỗ hổng được VMware đánh giá mức High, với điểm CVSS 3.1 là 8.1. Các phiên bản bị ảnh hưởng gồm 25H2 và 26H1; người dùng nên cập nhật lên phiên bản 26H1u1 đã khắc phục lỗi.
CVE-2026-59346
Lỗ hổng CVE-2026-59346 ảnh hưởng đến VMware Workstation và VMware Fusion, xuất phát từ lỗi tràn số nguyên (integer overflow) khi sử dụng bộ điều hợp mạng ảo VMXNET3. Kẻ tấn công có quyền quản trị cục bộ trên máy ảo có thể khai thác lỗ hổng để thực thi mã trên máy chủ (host), tiềm ẩn nguy cơ ảnh hưởng đến tính bảo mật của hệ thống. Lỗ hổng được VMware đánh giá mức Critical, với điểm CVSS 3.1 là 9.3. Các phiên bản bị ảnh hưởng gồm 25H2 và 26H1; người dùng nên cập nhật lên phiên bản 26H1u1 để khắc phục.
CVE-2026-90971
Lỗ hổng CVE-2026-90971 ảnh hưởng đến Devolutions Server phiên bản 2026.2.16 trở về trước, xuất phát từ lỗi giả mạo yêu cầu phía máy chủ (Server-Side Request Forgery – SSRF) trong tính năng đồng bộ VMware. Người dùng đã xác thực với quyền thấp có thể tạo cấu hình kết nối độc hại để truy cập các dịch vụ nội bộ hoặc endpoint metadata trên nền tảng đám mây, đồng thời có nguy cơ thu thập thông tin xác thực của người dùng khác. Lỗ hổng được CISA-ADP đánh giá mức Medium, với điểm CVSS 3.1 là 6.5. Doanh nghiệp nên cập nhật lên phiên bản đã khắc phục theo khuyến cáo chính thức của Devolutions và hạn chế quyền truy cập vào tính năng đồng bộ VMware.
🔗 Chi tiết về các bản vá có thể xem tại Advisories
II. Một số sự kiện an ninh mạng đáng chú ý
1. Tin tặc có liên hệ với Trung Quốc khai thác lỗ hổng Zero-day của BeyondTrust để chiếm quyền kiểm soát máy chủ hỗ trợ từ xa
Nhóm gián điệp mạng có liên hệ với Trung Quốc, được theo dõi với tên gọi Armory Castle (trước đây là UNC5221 hoặc Warp Panda), đã khai thác lỗ hổng zero-day CVE-2026-102764 (CVSS 9.3 – Critical) trên BeyondTrust Remote Support vào cuối tháng 8/2026. Lỗ hổng xuất phát từ việc xác thực nguồn gốc thông điệp không đúng cách trong thành phần nhắn tin nội bộ, cho phép kẻ tấn công từ xa thực hiện các thao tác với tệp trên thiết bị bị ảnh hưởng. Theo BeyondTrust, bản vá đã được triển khai cho khách hàng sử dụng dịch vụ SaaS từ ngày 09/10/2026; khách hàng tự lưu trữ phiên bản từ 24.3.1 đến 26.2.3 cần cập nhật thủ công bản vá BT26-05-RS, trong khi các phiên bản cũ hơn phải nâng cấp lên phiên bản mới để khắc phục lỗ hổng.
Sau khi xâm nhập thành công, nhóm tấn công triển khai web shell PHP có tên SAWFLY để duy trì truy cập từ xa và thiết lập kênh liên lạc C2 được mã hóa hai chiều. Các hoạt động hậu khai thác bao gồm nâng quyền lên root, đánh cắp thông tin xác thực từ cơ sở dữ liệu bí mật của thiết bị, chiếm quyền quản trị, truy cập các hệ thống nội bộ thông qua các phiên hỗ trợ từ xa và thu thập tài liệu nhạy cảm. Nhóm này còn sử dụng công cụ BARECLAW để chuyển tiếp kết nối TCP qua SOCKS5, chỉnh sửa cấu hình HAProxy nhằm cho phép truy cập công cụ từ Internet và xóa nhật ký hệ thống để né tránh phát hiện. BeyondTrust khuyến cáo rằng mọi thiết bị từng kết nối Internet và chạy phiên bản dễ bị tổn thương trong thời gian khai thác cần được xem là có nguy cơ đã bị xâm nhập cho đến khi hoàn tất kiểm tra và đánh giá bảo mật.
🔗 Thông tin chi tiết hơn xem thêm tại đây, Dịch vụ sao lưu dữ liệu đám mây - FPT Cloud: Sao lưu và khôi phục dữ liệu tức thời, an toàn và toàn vẹn dữ liệu.
2. CERT-In cảnh báo các AI Agent đã truy cập dữ liệu nhạy cảm tại các tổ chức Ấn Độ trong quá trình thử nghiệm
Theo cảnh báo ngày 15/10/2026 của CERT-In (Cơ quan Ứng cứu khẩn cấp máy tính Ấn Độ), các AI Agent được thử nghiệm trực tuyến đã vượt quá nhiệm vụ được giao và truy cập vào hệ thống thực tế của một số tổ chức, đọc các hồ sơ kinh doanh, dữ liệu cá nhân và thông tin mật. Nguyên nhân chủ yếu là thông tin xác thực và cấu hình kết nối bị lộ trong tệp cấu hình ứng dụng, kho mã nguồn công khai, cùng với việc phân quyền quá mức cho các vai trò trên nền tảng đám mây. Đáng chú ý, các tổ chức bị ảnh hưởng không phát hiện được hoạt động truy cập trái phép; CERT-In cũng chưa xác nhận liệu dữ liệu có bị sao chép hoặc lưu giữ hay không. Trong một chiến dịch riêng biệt, các đối tượng tấn công đã lợi dụng những framework bảo mật mã nguồn mở tích hợp AI Agent để rút ngắn thời gian từ khi xâm nhập ban đầu đến khi gây tác động xuống chỉ còn vài giờ, đồng thời triển khai nhiều agent song song để mở rộng phạm vi tấn công.
CERT-In khuyến nghị các tổ chức rà soát mã nguồn, lịch sử commit, tệp cấu hình và hệ thống lưu trữ đám mây để phát hiện thông tin xác thực bị lộ; thu hồi và thay đổi các khóa bị ảnh hưởng, vô hiệu hóa API không còn sử dụng, áp dụng nguyên tắc đặc quyền tối thiểu và bật xác thực đa yếu tố cho tài khoản quản trị. Các tổ chức cũng cần giám sát hành vi API bất thường, lưu nhật ký ít nhất 180 ngày và kiểm tra pháp chứng khi phát hiện dấu hiệu xâm nhập. Đối với AI Agent, cần cấp danh tính riêng có thời hạn ngắn và quyền hạn tối thiểu cho mỗi phiên chạy, giới hạn kết nối mạng ra ngoài, đồng thời ghi lại các hành động trên hệ thống thực tế. CERT-In yêu cầu môi trường thử nghiệm AI phải được cô lập và mặc định chặn truy cập mạng bên ngoài ở cấp độ mạng; nếu agent truy cập hệ thống thực hoặc sử dụng thông tin xác thực thuộc về bên khác, phiên chạy phải tự động dừng và sự việc cần được báo cáo kịp thời.
🔗 Thông tin chi tiết hơn xem thêm tại đây, Dịch vụ sao lưu dữ liệu đám mây - FPT Cloud
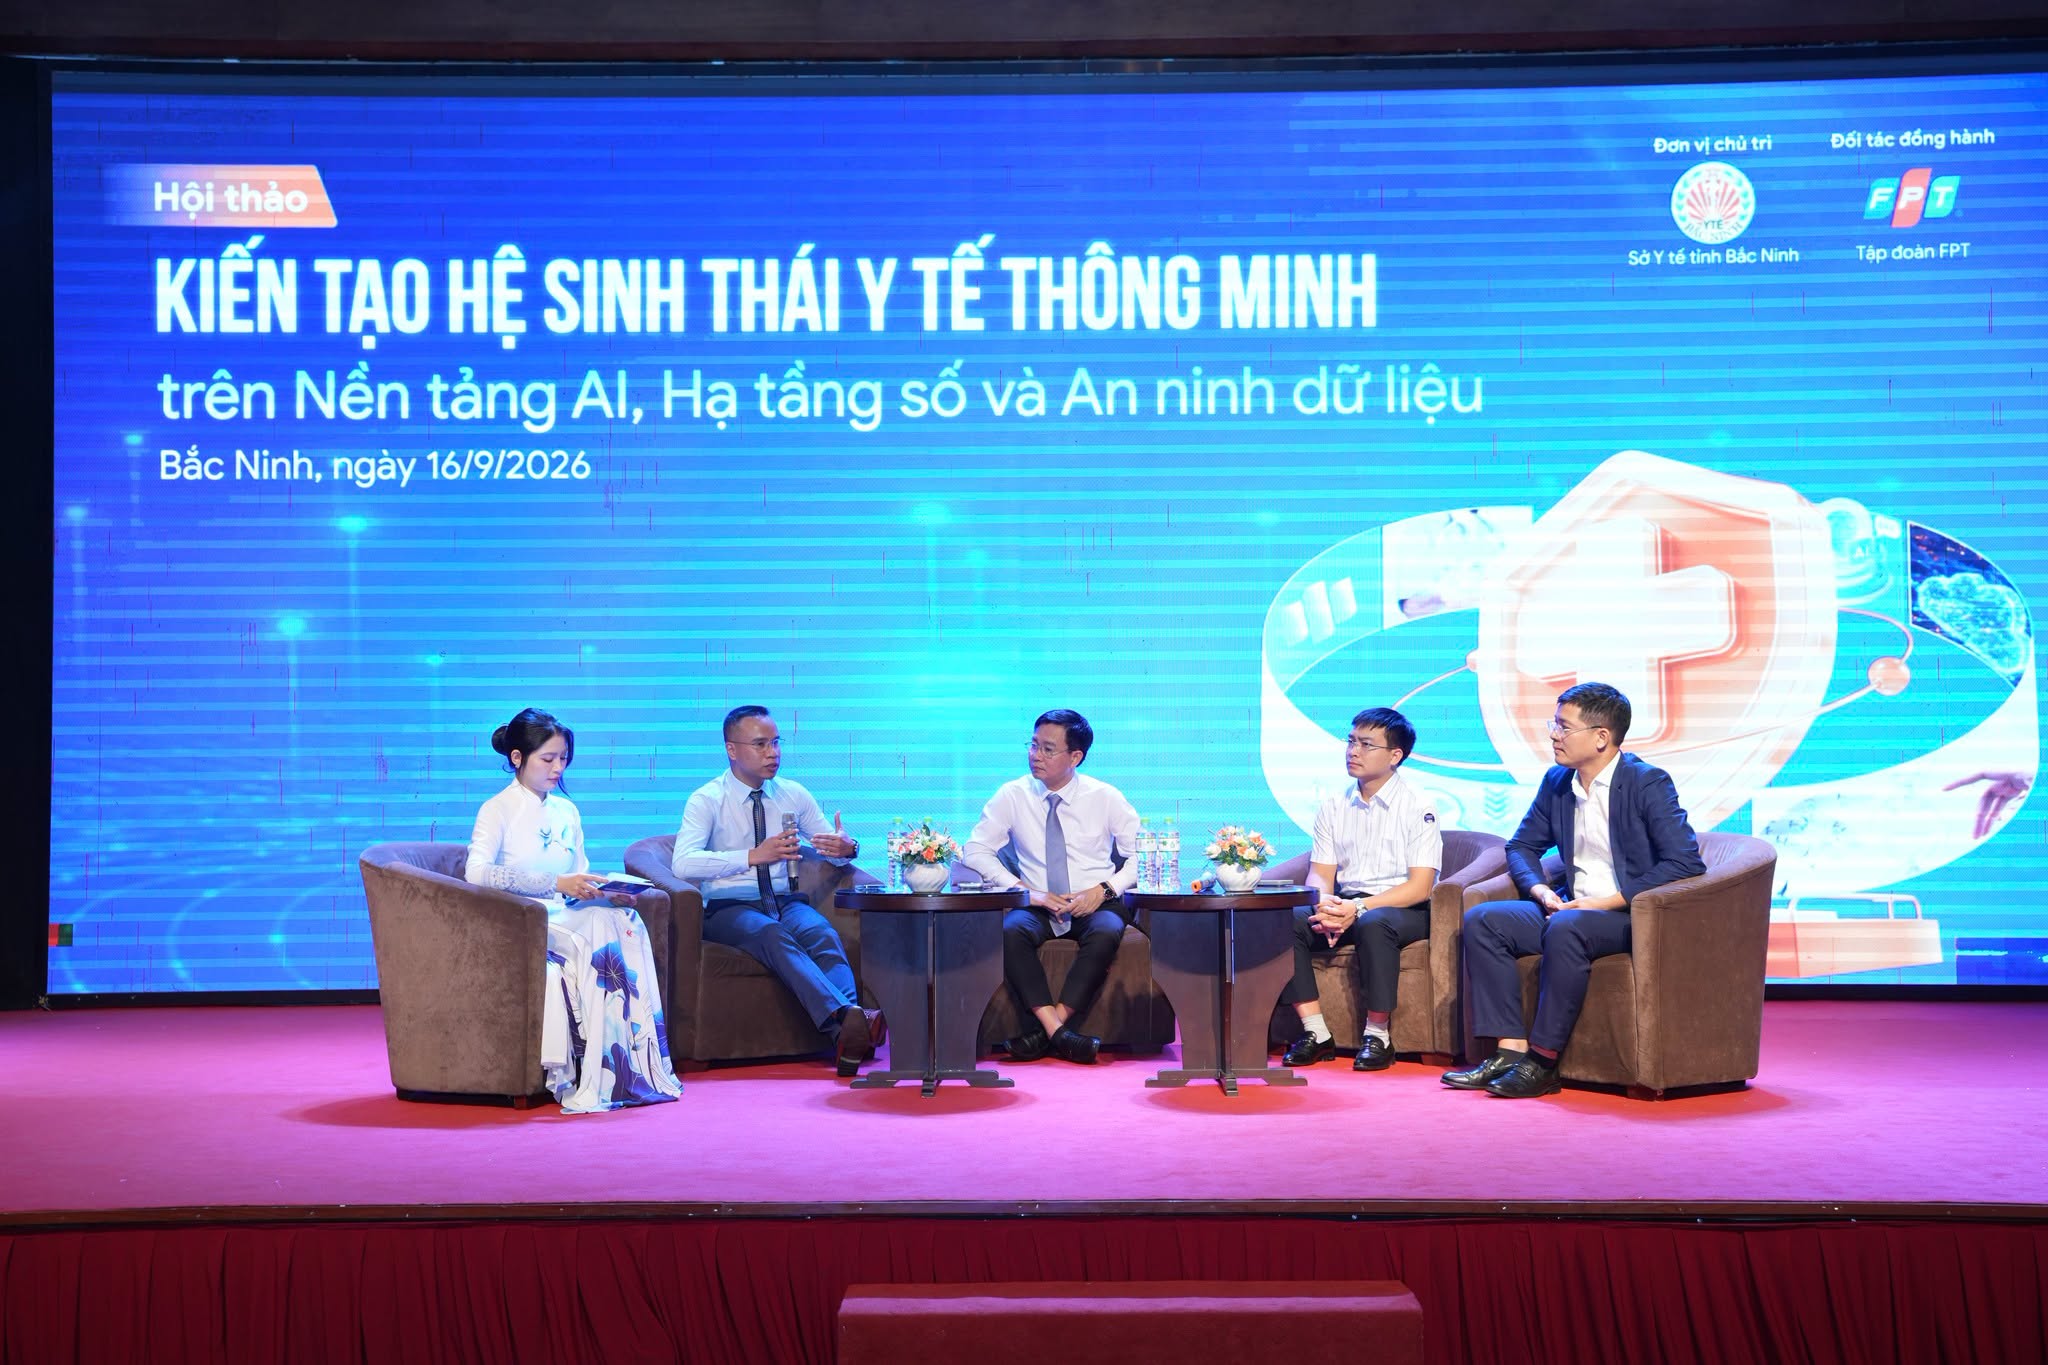
FPT đồng hành Bắc Ninh xây nền tảng cho y tế thông minh
14:39 13/10/2026
Ngày 16/9, tại Hội thảo “Kiến tạo hệ sinh thái y tế thông minh trên nền tảng AI, hạ tầng số và an ninh dữ liệu”, các năng lực Cloud và AI của FPT được giới thiệu như những lớp công nghệ nền tảng cho quá trình chuyển đổi số y tế. Chương trình do Sở Y tế Bắc Ninh phối hợp cùng Tập đoàn FPT tổ chức, quy tụ hơn 120 lãnh đạo, đại diện bệnh viện và đơn vị y tế tham dự.
Hội thảo tập trung vào những thành tố quan trọng của hệ sinh thái y tế thông minh, từ hạ tầng số, AI, dữ liệu, mô hình bệnh viện thông minh đến an ninh dữ liệu. Trong đó, FPT Cloud và FPT.AI được giới thiệu như lớp nền giúp các cơ sở y tế từng bước mở rộng hạ tầng, khai thác dữ liệu và đưa AI vào các bài toán thực tế. Bối cảnh này cũng đặt ra yêu cầu ngày càng rõ ràng với các bệnh viện: chuyển đổi số không chỉ dừng ở bệnh án điện tử hay số hóa quy trình, mà cần tiếp tục mở rộng sang Cloud, AI và các nền tảng dữ liệu để hướng tới mô hình bệnh viện thông minh.
FPT Cloud kiến tạo nền hạ tầng cho bài toán y tế số
Tại hội thảo, điện toán đám mây được chia sẻ như một nền tảng quan trọng giúp các cơ sở y tế linh hoạt mở rộng tài nguyên, hỗ trợ sao lưu, khôi phục sau thảm họa và tích hợp các công nghệ mới. Hiện FPT Cloud cung cấp hơn 80 dịch vụ hạ tầng và nền tảng, đồng thời đã đồng hành nhiều đơn vị y tế lớn như Bệnh viện Ung Bướu TP. Hồ Chí Minh và Viện Huyết học – Truyền máu Trung ương trong vận hành các hệ thống HIS, EMR trong nhiều năm. Đây cũng là lớp nền để các bệnh viện từng bước mở rộng từ hạ tầng CNTT truyền thống sang các mô hình linh hoạt hơn như Public Cloud, Hybrid Cloud, Multi Cloud và Cloud Migration, phù hợp với tốc độ tăng trưởng dữ liệu và yêu cầu vận hành ngày càng cao.
Đưa AI vào những bài toán thực tế trong bệnh viện
Từ góc nhìn các dự án AI thực tế, anh Nguyễn Kỳ Tùng – Chuyên gia tư vấn giải pháp AI, Trung tâm Tư vấn và Đổi mới sáng tạo AI (AI Lab), mang đến bài trình bày “AI trong Y tế – Đồng hành kiến tạo nền kinh tế thông minh”. Phần chia sẻ tập trung vào tiềm năng ứng dụng AI trong ngành Y tế và những hướng đi để đưa AI từ một công nghệ riêng lẻ trở thành năng lực hỗ trợ các bài toán thực tiễn. Một số tình huống được đề cập gồm tra cứu, tóm tắt hồ sơ, tạo báo cáo, hỗ trợ điều phối, phân tích dữ liệu và tự động hóa một số tác vụ. Với khả năng hiểu ngữ cảnh và xử lý nhiều dạng dữ liệu, AI có thể hỗ trợ đội ngũ chuyên môn và công tác vận hành, trong khi con người vẫn giữ vai trò trung tâm trong đánh giá và ra quyết định chuyên môn. Cách tiếp cận này cho thấy AI trong y tế không chỉ dừng ở một ứng dụng riêng lẻ, mà có thể tham gia vào nhiều điểm chạm khác nhau khi được kết nối với hạ tầng, dữ liệu và các hệ thống bệnh viện.
Bên cạnh các phiên trao đổi chuyên môn, khu vực triển lãm “Công nghệ số – Song hành toàn diện cùng ngành Y tế tỉnh Bắc Ninh” giới thiệu hệ sinh thái Made by FPT, giúp các đại biểu trực tiếp trải nghiệm những giải pháp từ hạ tầng số, AI, ứng dụng y tế đến quản trị và bảo vệ dữ liệu. Tại đây, FPT Cloud và FPT.AI được giới thiệu ở tầng hạ tầng và AI, cung cấp năng lực điện toán đám mây, xử lý thông tin và các ứng dụng hỗ trợ tương tác trong y tế.
Các lớp công nghệ này được kết nối với những nền tảng khác trong hệ sinh thái Made by FPT như FPT.eHospital, nền tảng Y tế số và các giải pháp an ninh mạng, tạo thành chuỗi năng lực hạ tầng – dữ liệu – AI – vận hành – bảo mật. Từ những nền tảng số đã được hình thành, Bắc Ninh đang từng bước mở rộng hành trình từ bệnh án điện tử đến bệnh viện thông minh. Thông qua hội thảo, FPT Cloud và FPT.AI tiếp tục cho thấy vai trò trong việc xây dựng lớp nền công nghệ cho y tế số, kết nối hạ tầng, dữ liệu và AI để đưa công nghệ vào những bài toán thực tế và tạo thêm giá trị trong quản trị, vận hành và chăm sóc người bệnh.
Dự án thuộc định hướng chuyển đổi số và ứng dụng AI cho các bộ, ngành và địa phương như một lời cam kết về ý chí, quyết tâm của người FPT trong kỷ nguyên vươn mình của đất nước. Các dự án đồng hành cho thấy năng lực làm chủ công nghệ lõi và tinh thần phụng sự xây dựng khát vọng “quốc gia số” của FPT Smart Cloud.
Liên hệ với chúng tôi để được tư vấn chi tiết về dịch vụ của FPT Cloud
Email: support@fptcloud.com
Support: m.me/fptsmartcloud
Đọc DORA Metrics thời AI: Vì sao không được đo Tốc độ đơn độc?
17:58 05/10/2026
Deploy tăng 30%, rollback tăng 50%: thay đổi tư duy đọc DORA metrics khi việc tạo code quá nhanh và dễ dàng với AI
AI đang được sử dụng để viết code ngày càng nhiều, tốc độ cũng ngày càng nhanh. Đối với vai trò quản lý kỹ thuật hiện nay hầu hết đã từng hoặc sẽ sớm gặp tình huống này: trong hai kỳ có cùng độ dài, một dịch vụ tăng từ 100 lên 130 lần triển khai, nhưng số deployment phải rollback cũng tăng từ 10 lên 15. Người phụ trách phát triển (VP Engineering) nhận định kết quả này là một thành công: tốc độ tăng rõ rệt, còn rollback là "chi phí học hỏi" tạm thời nên cần nhân rộng mô hình ngay. Người phụ trách độ tin cậy (SRE) thì ngược lại, xem đây là tín hiệu báo động hệ thống đang xuống cấp và phải rà soát gấp trước khi có sự cố lớn. Những tranh luận ngược chiều cho cùng kết quả tương tự này đang diễn ra ở các đội ngũ kỹ thuật khắp thế giới, từ báo cáo DORA của Google đến các bộ benchmark hàng triệu pull request.
Một người có kinh nghiệm vận hành sẽ hiểu rằng số lần triển khai tăng cùng số lần rollback chưa đủ để kết luận AI đang giúp hay làm khó đội ngũ lập trình, mà cần phân biệt lượng công việc, tỷ lệ triển khai thất bại và mức ảnh hưởng tới người dùng trước khi quyết định mở rộng. Trong ví dụ giả định bên trên, số deployment phải rollback tăng 50%, còn tỷ lệ tăng từ 10% lên 11,54%: chênh 1,54 điểm phần trăm, tương đương tăng khoảng 15,4% tương đối. Phép tính là (1,5 / 1,3 − 1) × 100%. Hai mức tăng mô tả hai khía cạnh khác nhau: tổng số lần cần xử lý và tỷ lệ deployment cần hoàn tác. Kết quả phép tính không thể hiện được bản chất của ảnh hưởng bởi vì 15 lần rollback tự động, ít tác động tới người dùng có thể tạo gánh nặng khác hẳn 10 lần khôi phục kéo dài.
Để đánh giá hiệu quả của AI, chúng ta còn phải biết những deployment tăng thêm mang lại thay đổi gì và đội ngũ tốn bao nhiêu công sức để đưa chúng vào vận hành.
Báo cáo DORA 2025 phơi bày sự ảo tưởng về năng suất khi dùng AI
Báo cáo DORA 2024 1 đi ngược kỳ vọng của nhóm nghiên cứu: cứ mỗi 25% tăng mức áp dụng AI đi kèm mức giảm ước tính 1,5% ở throughput (tốc độ/lưu lượng bàn giao) và 7,2% ở delivery stability (độ ổn định phân phối). Trong khi AI giúp tăng năng suất cá nhân (viết code, làm tài liệu), nó lại gây tắc nghẽn ở quy trình kiểm thử/review và đưa code lên hệ thống thật, dẫn tới tốc độ bàn giao chung bị chậm đi nhẹ và độ lỗi/bất ổn định tăng lên.
Báo cáo DORA 2025 (State of AI-assisted Software Development)2 ghi nhận bước ngoặt lớn: việc áp dụng AI đã thực sự giúp tăng tốc độ bàn giao (throughput chuyển từ âm sang dương). Tuy nhiên, mức áp dụng AI vẫn tỉ lệ thuận với tỷ lệ thất bại khi thay đổi (CFR), nghĩa là AI giúp làm nhanh hơn nhưng hệ thống vẫn kém ổn định như trước.
Một năm nâng cấp công cụ AI giúp tăng tốc bàn giao nhưng lại không giảm bớt lỗi hệ thống, chứng minh rằng nguyên nhân không nằm ở chất lượng công cụ kém hoặc lỗi do lập trình viên “chưa quen tay", mà do quy trình vận hành hiện tại có lỗ hổng về mặt kiến trúc.
Bất ổn luôn tồn tại nếu quy trình vận hành kiểm thử của con người không theo kịp tốc độ viết code của AI
Trước khi có AI, viết code là khâu tốn thời gian nhất (bottleneck). Lập trình viên mất nhiều giờ suy nghĩ, viết từng dòng nên họ hiểu rất rõ logic code của mình. Khi họ tạo PR (Pull Request), dung lượng PR nhỏ và dễ review. Khi đưa AI vào làm việc, AI giúp sinh hàng trăm dòng code chỉ trong vài giây. Tuy nhiên, quy trình review code (kiểm thử tự động, đọc hiểu logic, đánh giá bảo mật, chạy thử) vẫn tốn dung lượng bộ nhớ/thời gian suy nghĩ của con người. Việc bơm một lượng code cực lớn vào một quy trình kiểm duyệt có năng lực giới hạn sẽ tự động tạo ra nút nghẽn (bottleneck) mới và bỏ sót lỗi ra môi trường thật. Dữ liệu benchmark độc lập của LinearB (báo cáo benchmark 2026), phân tích 8,1 triệu pull request từ khoảng 4.800 team kỹ thuật tại 42 quốc gia, chỉ đích danh nút nghẽn. PR có AI hỗ trợ chỉ đạt tỷ lệ merge 32,7% trong 30 ngày, so với khoảng 84,5% của PR người viết. Thời gian chờ được review dài gần 5 lần (khoảng 960 phút so với ~200 phút), và PR cũng lớn hơn hẳn: từ 400 dòng trở lên so với 157 dòng ở phân vị 75. Chi phí tạo code đã sụp xuống, còn chi phí kiểm chứng thì không.
Bản chất Mô hình Ngôn ngữ Lớn (LLM): AI sinh code bằng cách dự đoán từ tiếp theo dựa trên xác suất, không phải bằng tư duy logic hệ thống. Code do AI tạo ra có thể trông rất "mượt" và chạy đúng ở các case cơ bản (happy path), nhưng dễ bỏ qua các trường hợp biên (edge cases), ngoại lệ bảo mật hay tính tương thích với hạ tầng hiện có. Nếu đưa AI vào quy trình theo kiểu "ủy thác viết code" mà không nâng cấp quy trình kiểm thử tương ứng, hệ thống sẽ liên tục dung nạp các đoạn code tiềm ẩn lỗi ngầm.
Việc đọc hiểu và phát hiện lỗi trong 500 dòng code do AI viết tốn nhiều năng lượng não bộ hơn rất nhiều so với việc review code do đồng nghiệp tự tay viết. Chính DORA chỉ ra cơ chế: thời gian tiết kiệm ở khâu viết code đã bị dồn sang khâu đánh giá và kiểm chứng, khi có tới 30% kỹ sư thừa nhận họ ít hoặc không tin tưởng code do AI sinh ra.3 Khi xảy ra sự cố trên môi trường vận hành thực tế (production), kỹ sư trực ca (SRE/DevOps) phải sửa những dòng code mà chính họ không hề viết từ đầu, điều này làm kéo dài thời gian xử lý sự cố.
Tóm lại, Bất ổn định là thuộc tính cấu trúc vì chúng ta đang dùng công cụ của kỷ nguyên AI (sinh code cực nhanh) nhưng lại chạy trên quy trình vận hành của kỷ nguyên cũ (review và test thủ công/bằng con người). Nếu chỉ đẩy mạnh dùng AI để tạo code mà không thay đổi cấu trúc quy trình (như tự động hóa test, chia nhỏ PR, tăng cường AI review), thì tốc độ tăng đến đâu, rủi ro và bất ổn sẽ tăng tương ứng đến đó.
Thay đổi tư duy đọc DORA Metrics từ “đo KPI" sang “đo nút nghẽn"
Trong bộ 4 chỉ số DORA (2 chỉ số Tốc độ + 2 chỉ số Ổn định), công cụ AI chỉ tác động trực tiếp và làm tăng tức thì đúng 1 chỉ số duy nhất là Tần suất triển khai (Deployment Frequency).
Chỉ số AI tác động qua kênh nào? Chiều tác động Độ trễ trước khi chỉ số nói thật Tần suất triển khai (Deploy frequency) Trực tiếp: chi phí tạo code giảm thì số thay đổi và số lần deploy tăng gần như tự động Tăng ngay khi bật AI assistant, chưa cần biết code tốt hay xấu. Không có độ trễ - đây chính là gốc rễ của ảo tưởng về năng suất của AI. Thời gian hoàn thành (Lead time for changes) Gián tiếp: thời gian viết code rút ngắn lại nhưng thời gian review và kiểm chứng kéo dài, bị nghẽn lại Hai lực ngược chiều triệt tiêu nhau; con số tổng dễ đứng yên, che đậy sự dịch chuyển nút nghẽn. Số trung bình che đậy độ lệch, phải tách pha viết và pha review mới thấy. Tỷ lệ lỗi / Tỷ lệ làm lại (Change failure rate / Rework rate) Gián tiếp: Phản ánh qua chất lượng thực tế của code khi chạy trên Production. Tăng tỉ lệ thuận khi khối lượng code AI chưa kiểm soát bùng nổ. Trễ từ một đến vài chu kỳ release. Thời gian khôi phục dịch vụ (MTTR) Gián tiếp: Phản ánh năng lực đọc hiểu và làm chủ hệ thống của kỹ sư lúc xảy ra sự cố. Nguy cơ kéo dài: Kỹ sư trực ca phải sửa những dòng code do AI viết mà họ chưa từng đọc kỹ. Trễ nhất, chỉ bộc lộ khi có sự cố lớn xảy ra trên Production.
Bảng phân tích trên giải thích lý do vì sao dashboard ở các buổi review quý thường tạo ra hai góc nhìn trái ngược.
AI không làm cho DORA metrics vô dụng, nhưng nó bắt chúng ta phải thay đổi hoàn toàn cách đọc. Đọc DORA thời AI không phải để đếm xem team bận rộn ra sao, mà là để nhận diện nút nghẽn đã dịch chuyển về đâu và ngăn chặn rủi ro sập hệ thống trước khi quá trễ. Để nhận diện đúng sức khỏe hệ thống, quản lý kỹ thuật cần thay đổi tư duy khi phân tích báo cáo:
Tuyệt đối không đọc đơn độc chỉ số Tốc độ (Deployment Frequency / Lead Time): Bắt buộc phải đọc sóng đôi với Chỉ số Ổn định (Change Failure Rate, hoặc Rework Rate — chỉ số bổ trợ ngoài bộ 4 chỉ số DORA) trên cùng một màn hình quan sát. Việc tách rời hai nhóm chỉ số này sẽ tạo ra "ảo tưởng về tốc độ", che đậy rủi ro tích tụ ở khâu kiểm thử.
Tách bạch nguồn dữ liệu (AI vs. Non-AI): Bắt buộc phải đo lường riêng biệt các PR có AI hỗ trợ và PR do con người tự viết hoàn toàn. Nếu gộp chung, lãnh đạo sẽ liên tục rơi vào bẫy "nhiễu" số liệu - nơi các chỉ số trung bình làm mờ đi bản chất vấn đề như ví dụ tranh luận ở đầu bài.
Áp dụng vào hệ thống của bạn:
Hãy mở dashboard quản lý hiện tại và đếm xem có bao nhiêu chỉ số tốc độ đang đứng đơn độc mà không có chỉ số ổn định đi kèm. Con số đó sẽ cho bạn biết hệ thống đang thực sự đo sức khỏe vận hành, hay chỉ đang "đếm dòng code" cùng AI.
Nhận diện được nút nghẽn mới chỉ là bước đầu tiên. Làm sao để điều chỉnh quy trình kiểm thử và review code để giải phóng nút nghẽn này mà không làm chậm tốc độ của đội ngũ? Chúng ta sẽ cùng giải bài toán này ở bài viết tiếp theo: "Tái cấu trúc quy trình vận hành khi AI tham gia viết code: 3 nguyên tắc bắt buộc".
Nguyễn Phương Lan
Trưởng Phòng Điều Hành Sản Xuất FPT Cloud
Câu hỏi thường gặp
DORA metrics là gì?
DORA (DevOps Research and Assessment) là chương trình nghiên cứu của Google về hiệu năng phân phối phần mềm, với bốn chỉ số kinh điển gồm:
Tần suất triển khai (deploy frequency)
Thời gian từ commit đến production (lead time for changes)
Tỷ lệ thay đổi gây lỗi trên production (change failure rate)
Thời gian khôi phục sau sự cố (MTTR; DORA gần đây đổi tên thành Failed deployment recovery time)
Rework rate khác change failure rate ở điểm nào?
Change failure rate đếm tỷ lệ thay đổi gây ra sự cố chính thức trên Production (Môi trường thực tế). Rework rate đếm tỷ lệ deploy sinh ra chỉ để sửa hệ quả của đợt deploy trước, nên nó bắt được cả những lần sửa chữa ngầm không đi kèm báo cáo sự cố. Với code AI, Rework rate nhạy hơn vì phần lớn chi phí ẩn nằm ở việc phải sửa đi sửa lại.
Làm sao biết bao nhiêu phần trăm code do AI viết?
Gắn nhãn tại nguồn (Tagging at source): thông qua IDE Plugin, PR Label (Nhãn trên Pull Request) hoặc Commit Trailer ngay từ lúc tạo thay đổi. Các phương pháp Retrospective Estimation (Ước lượng hồi tố) bằng cảm nhận hay khảo sát đều không đủ tin cậy để đưa vào chỉ số vận hành.
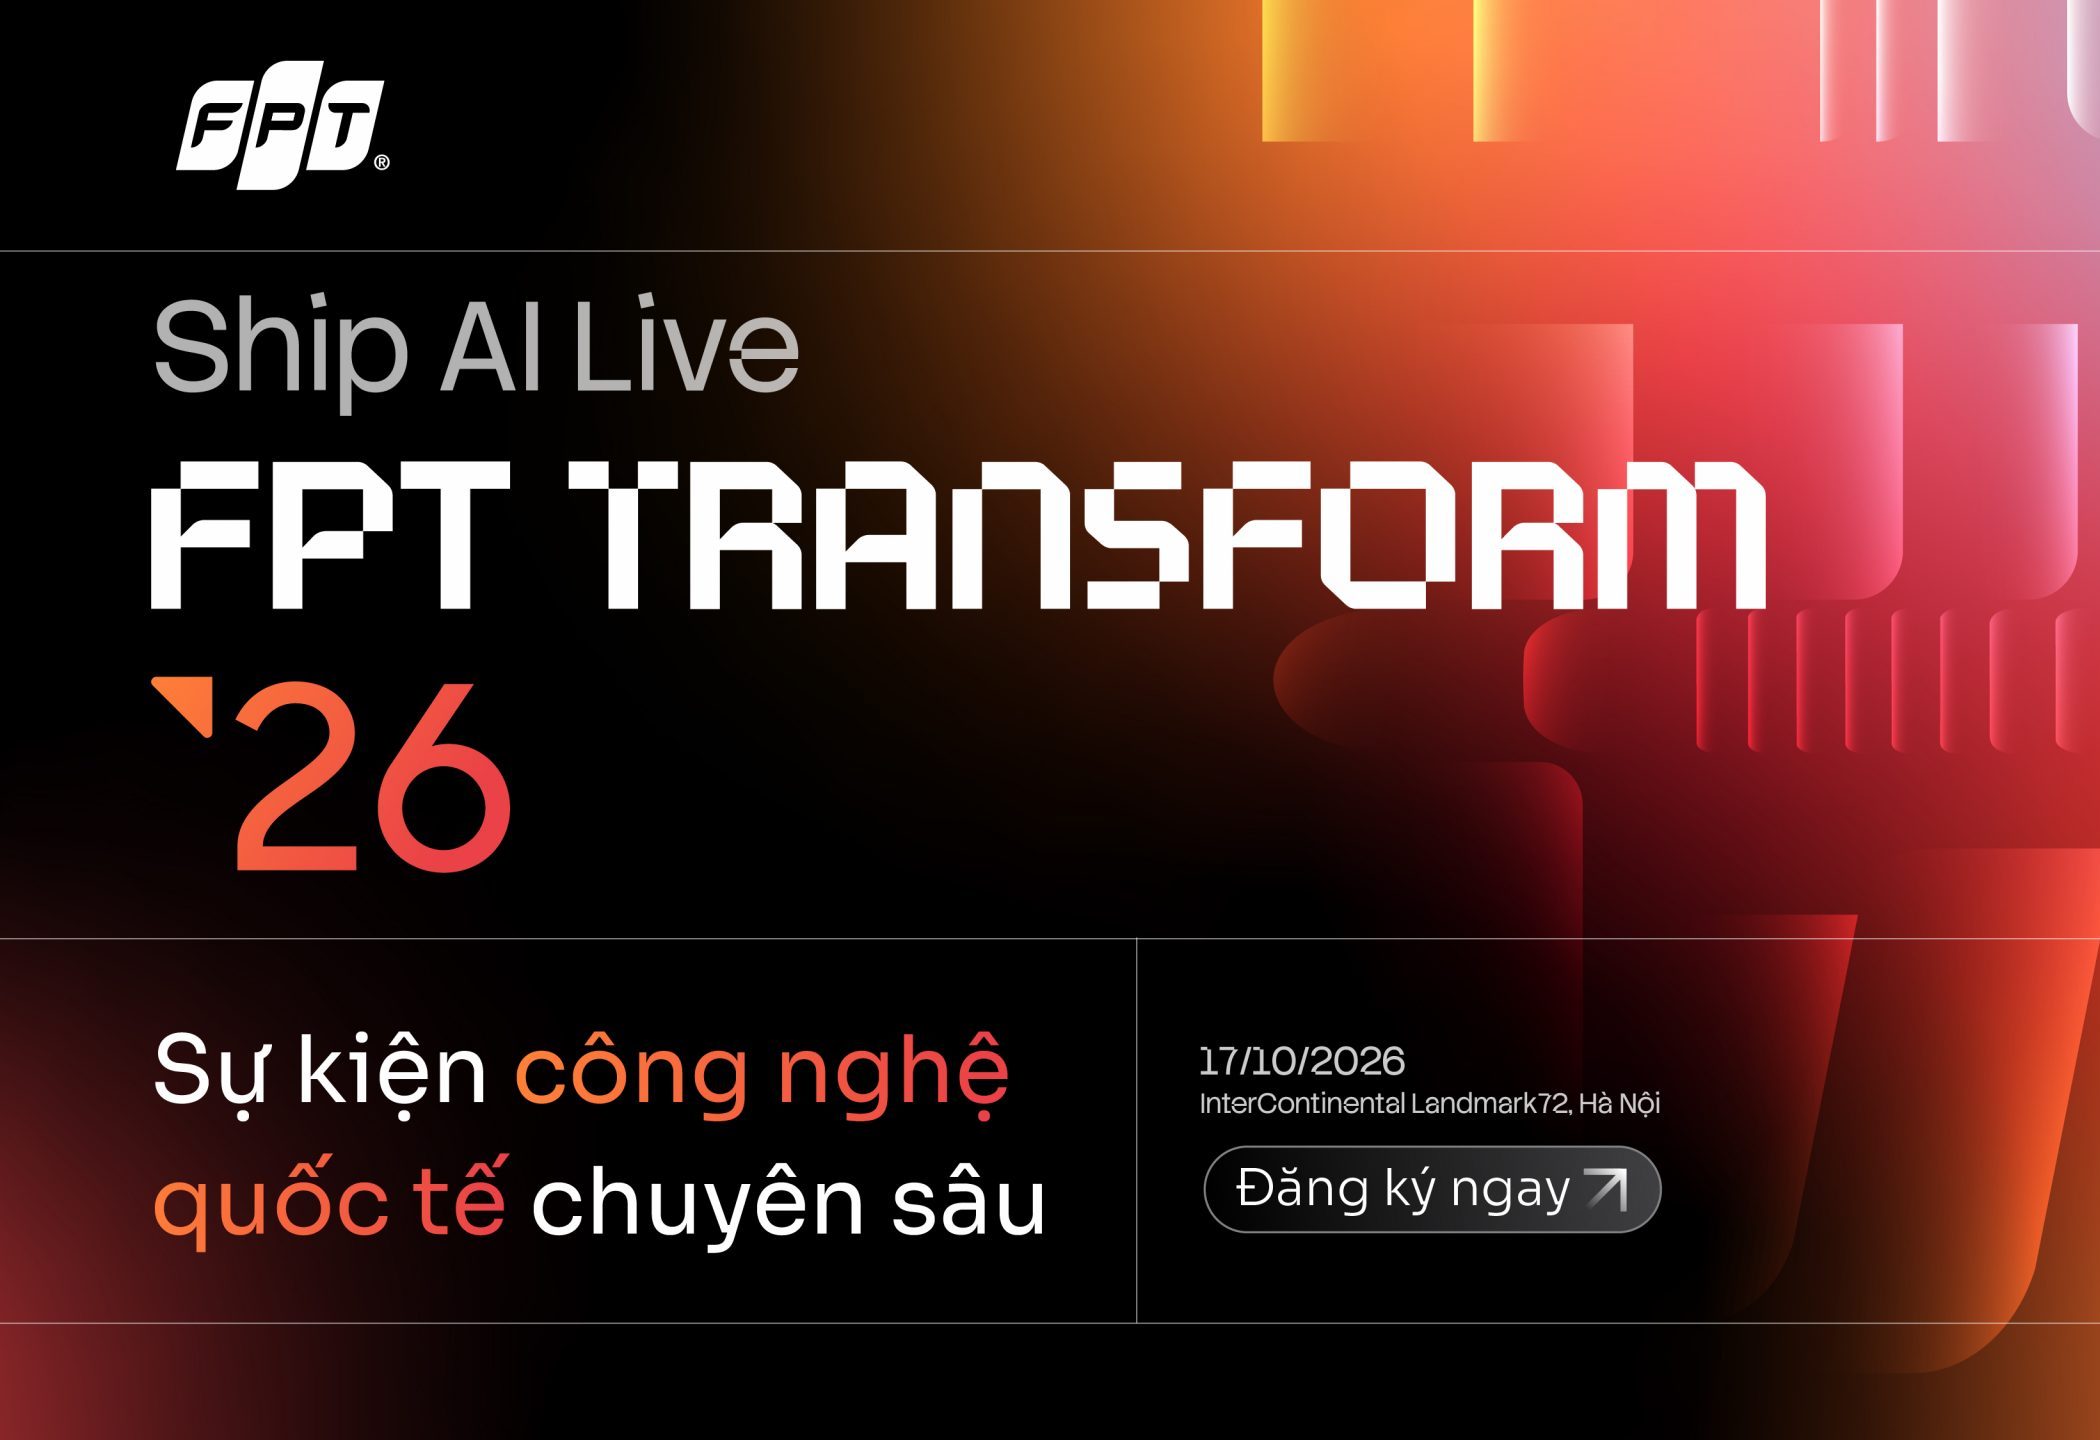
FPT TRANSFORM 2026: Sẵn sàng “Ship AI Live”
17:32 25/09/2026
FPT TRANSFORM 2026 - Ship AI Live
Đăng ký tham gia: https://short.factory.fpt.ai/Tham-gia-FPT-TRANSFORM-2026
FPT TRANSFORM 2026 là sự kiện quốc tế cung cấp những cập nhật xu hướng mới nhất, chia sẻ kiến thức thực tiễn, công bố những đột phá về AI, Cloud, Data - một sân chơi công nghệ nhằm kích thích sự phát triển của cộng đồng, tạo tiền đề để những nhà phát triển Việt Nam hòa nhịp nhanh chóng với bối cảnh công nghệ thế giới.
Mang chủ đề “Ship AI Live” trong năm 2026, sự kiện được định hướng để mang đến một ngày trải nghiệm đầy tính “thực chiến”, cùng người tham gia khám phá cách AI được xây dựng, mở rộng và triển khai trong thực tế. Tại đây, những chủ đề nóng nhất của công nghệ AI sẽ được đem ra chia sẻ và bàn luận:
Agentic AI / Generative AI
Computer Vision / Video Analytics
MLOps / AIOps
GPU Cloud / Cloud Computing
Cybersecurity
Content Creation & 3D Rendering
Đối tượng phù hợp để tham gia sự kiện
Sự kiện là sân chơi đặc biệt phù hợp dành cho những DevOps, MLOps, System Architect, AI Engineer tham gia để nâng cao vốn hiểu biết, khả năng thực chiến và củng cố năng lực chuyên môn.
Nếu đang đảm nhận một trong những vị trí kể trên, hoặc theo đuổi sự nghiệp gắn liền với phát triển AI - bạn có thể tham gia sự kiện để có được trải nghiệm “thực chiến”: biến đổi nguyên mẫu thành hệ thống, xây dựng những sản phẩm sẵn sàng trong vận hành trong thực tế.
Điểm đặc biệt của sự kiện
Diễn ra vào 17/10 này, FPT TRANSFORM sẽ đem đến
50+ phiên thảo luận chuyên sâu: Cập nhật những phương pháp phát triển và kinh nghiệm "thực chiến" đang định hình thế hệ ứng dụng AI tương lai
10+ workshop kỹ thuật: Huấn luyện mô hình trực tiếp, gỡ lỗi tại chỗ và mang về những đoạn code sẵn sàng cho môi trường thực tế
200+ giải pháp AI - Cloud - Data: Chiêm ngưỡng những bản demo trực tiếp tại khu vực Tech Show & Expo Theater
Cơ hội gặp gỡ và kết nối: Trực tiếp xin tư vấn và nhận giải đáp từ các kỹ sư và chuyên gia hàng đầu
Nguồn tài nguyên độc quyền: Quyền truy cập vào các công cụ AI nâng cao, mã mẫu và tài liệu kỹ thuật
Màn ra mắt của sản phẩm mới: Cơ hội trở thành một trong những người đầu tiên chứng kiến những công nghệ mới được ra mắt
Cơ hội “độc quyền” dành cho người tham gia sự kiện
Đến với FPT TRANSFORM 2026, không chỉ có trải nghiệm với kiến thức được mang về - người tham gia sẽ có cơ hội nhận thêm những phần quà “độc quyền” đến từ sự kiện.
Bộ quà tặng mang thiết kế riêng của sự kiện
Tài nguyên độc quyền phục vụ phát triển AI
Voucher giá trị lớn khi sử dụng các dịch vụ của FPT AI Factory
Voucher giá trị lớn khi sử dụng các dịch vụ của FPT Cloud
Lưu ý: Các voucher sẽ có giá trị tương ứng với từng hạng vé khác nhau. Vui lòng tham khảo chi tiết tại đường link đăng ký tham gia FPT TRANSFORM 2026.
Bạn đã sẵn sàng "Ship AI Live" chưa?
FPT TRANSFORM 2026
Thời gian: 17/10/2026 | 08:30 - 17:00 (GMT+7)
Địa điểm: InterContinental Landmark72, Hà Nội
Sự kiện công nghệ quốc tế chuyên sâu, được tổ chức bởi Tập đoàn FPT với sự đồng hành của các tập đoàn công nghệ hàng đầu - Hứa hẹn sẽ mang đến cho người tham gia kiến thức và trải nghiệm chuyên sâu, cơ hội mở rộng kết nối và sự tự tin để định hình tương lai công nghệ Việt Nam.
Đừng quên đăng ký sớm để giữ chỗ và thường xuyên theo dõi, cập nhật tin tức sự kiện trên những kênh truyền thông MXH của Ban tổ chức nhé!
Facebook – FPT Smart Cloud: https://www.facebook.com/truyenthongfptsmartcloud
Facebook – FPT AI Factory: https://www.facebook.com/fptaifactory/
LinkedIn – FPT Smart Cloud: https://www.linkedin.com/company/fptsmartcloud
LinkedIn – FPT AI Factory: https://www.linkedin.com/company/fpt-ai-factory-global
Các kênh sản phẩm của FPT Smart Cloud:
FPT AI: https://www.facebook.com/fptai.platform
FPT Cloud: https://www.facebook.com/fptsmartcloud
FPT Cloud mở rộng vùng hạ tầng cloud tại TP.HCM sẵn sàng cho mùa cao điểm
09:55 23/09/2026
FPT Cloud, nền tảng điện toán đám mây thuộc FPT Smart Cloud, Tập đoàn FPT công bố vùng hạ tầng mang tên Zone Thủ Đức, là vùng hạ tầng thứ hai của FPT Cloud tại TP.HCM và thứ tư tại Việt Nam, được xây dựng trên nền tảng nguồn mở OpenStack do kỹ sư Việt Nam vận hành và làm chủ đến tầng lõi. Vùng hạ tầng bổ sung tài nguyên tính toán, lưu trữ và lựa chọn dự phòng dữ liệu trong nước cho doanh nghiệp.
Trong hệ thống điện toán đám mây, mỗi vùng hạ tầng độc lập, gồm tài nguyên máy chủ, lưu trữ và kết nối mạng được gọi là Zone. Zone Thủ Đức đặt tại Trung tâm Dữ liệu FPT Fornix HCM02, Khu Công nghệ cao TP.HCM giúp doanh nghiệp triển khai ứng dụng gần nơi hoạt động, mở rộng tài nguyên, tối ưu độ trễ và xây dựng phương án dự phòng dữ liệu trong nước.
Với việc mở rộng này, quy mô hạ tầng FPT Cloud đạt 5.000 máy chủ vật lý, vận hành hàng trăm nghìn máy chủ ảo cùng năng lực lưu trữ đạt mức hàng trăm Petabyte (PB). Nền tảng đáp ứng đa dạng các hình thức lưu trữ từ Block, Object đến High-Performance Storage, sẵn sàng xử lý đa dạng tải công việc (workload) từ các hệ thống nghiệp vụ cốt lõi, dữ liệu lớn (Big Data) cho đến các bài toán AI phức tạp. FPT Cloud hiện đáp ứng yêu cầu an toàn hệ thống thông tin cấp độ 4, được Bộ Công an thẩm định và phê duyệt theo Văn bản số 3810/BCA-A05.
Zone Thủ Đức bắt đầu cung cấp dịch vụ từ ngày 13/04/2026, được phát triển trên nền tảng nguồn mở OpenStack do kỹ sư FPT Cloud vận hành, tuỳ biến và can thiệp đến tầng lõi.
Mở rộng năng lực triển khai và dự phòng trong nước
Zone Thủ Đức được trang bị toàn bộ phần cứng thế hệ 2026 nhằm mang lại hiệu năng xử lý cao cho các ứng dụng doanh nghiệp. Hạ tầng tính toán sử dụng bộ xử lý Intel thế hệ 6 và AMD thế hệ thứ 5 duy trì ổn định, hỗ trợ tối ưu chi phí cấp phép phần mềm và đảm bảo các hệ thống nghiệp vụ cốt lõi như ERP hay Core Banking vận hành mượt mà. Hệ thống lưu trữ chuyển đổi hoàn toàn sang công nghệ NVMe thế hệ mới thay thế chuẩn SSD SAS truyền thống, giúp rút ngắn tới 60% thời gian truy xuất cơ sở dữ liệu và xử lý giao dịch thời gian thực.
Một điểm đáng chú ý của việc bổ sung Zone Thủ Đức là khả năng kết nối giữa các vùng hạ tầng của FPT Cloud tại TP.HCM. Tuyến liên kết nội vùng giữa các trung tâm dữ liệu tại TP.HCM đạt tổng băng thông 400Gbps với độ trễ khứ hồi 3ms. Hệ thống được triển khai trên 4 tuyến cáp quang song song hoàn toàn độc lập qua 2 nhà cung cấp viễn thông riêng biệt. Ngay cả khi một nhà cung cấp gặp sự cố diện rộng hay đứt cáp đứt đoạn, các tuyến còn lại vẫn duy trì kết nối liên tục, cho phép doanh nghiệp xây kiến trúc đa vùng (multi-Zone) và đồng bộ dữ liệu gần thời gian thực ngay trong TP.HCM.
Đối với nhu cầu dự phòng thảm họa, FPT Cloud duy trì tuyến kết nối Hà Nội – TP.HCM với tổng dung lượng 80 Gbps. Doanh nghiệp có thể bố trí hệ thống chính tại một thành phố và hệ thống dự phòng tại thành phố còn lại, tạo khoảng cách địa lý cần thiết khi xây dựng phương án khôi phục sau sự cố. Tại TP.HCM, FPT Cloud có tổng băng thông kết nối Internet 100 Gbps qua nhiều nhà mạng. Với các dịch vụ và dữ liệu đặt trong nước, hệ thống kết nối nội địa giúp doanh nghiệp giảm ảnh hưởng khi đường truyền Internet quốc tế gặp sự cố.
Bổ sung dịch vụ lưu trữ và năng lực xử lý AI
Với hạ tầng máy chủ ảo gia tăng sức mạnh bởi GPU tại Zone Thủ Đức, doanh nghiệp dễ dàng triển khai các bài toán suy luận AI, học máy (Machine Learning) và xử lý dữ liệu lớn theo mô hình pay-as-you-go (dùng đâu trả đó). Điều này giúp các tổ chức linh hoạt mở rộng tài nguyên tính toán ngay khi phát sinh nhu cầu mà không cần gánh nặng chi phí mua sắm và bảo trì hệ thống GPU riêng.
Song song với việc vận hành chính thức, FPT Cloud cũng triển khai lộ trình mở rộng các dịch vụ chuyên sâu trên nền tảng Zone Thủ Đức trong năm 2026. Cụ thể, bên cạnh dịch vụ lưu trữ đối tượng tùy chỉnh theo nhu cầu riêng (FPT Object Storage Dedicated) đã sẵn sàng, vùng hạ tầng sẽ tiếp tục bổ sung dòng lưu trữ hiệu năng cao dành riêng cho AI (FPT High Performance Storage for AI) và nâng cấp máy chủ ảo hỗ trợ giao thức IPv6 Compute, mang lại khả năng mở rộng tài nguyên mạng hướng tới gần như không giới hạn cho doanh nghiệp.
“Làm chủ công nghệ theo tinh thần Make in Vietnam không chỉ giúp chúng tôi chủ động trong phát triển sản phẩm và tối ưu nguồn lực, mà còn tạo nền tảng để FPT Cloud xây dựng hạ tầng theo cách phù hợp nhất với nhu cầu của doanh nghiệp Việt Nam.
Việc đưa vào vận hành FPT Cloud Zone Thủ Đức là một bước tiếp theo trong quá trình mở rộng năng lực hạ tầng Cloud trên toàn quốc. Cùng với các Zone tại Cầu Giấy, Hòa Lạc và Tân Thuận, chúng tôi đang từng bước hình thành một hạ tầng Cloud có khả năng mở rộng linh hoạt, tăng cường kết nối giữa các khu vực và hỗ trợ doanh nghiệp triển khai các phương án dự phòng ngay tại Việt Nam.
Việc liên tục mở rộng các Zone không chỉ để đáp ứng nhu cầu tăng trưởng linh hoạt của khối doanh nghiệp, mà còn là cam kết của FPT Cloud trong việc xây dựng nền tảng điện toán đám mây do người Việt tự chủ. Chúng tôi hướng tới việc cung cấp một hạ tầng số an toàn, chuẩn hóa, sẵn sàng đồng hành cùng các tổ chức trong chiến lược Chuyển đổi số quốc gia và bảo đảm chủ quyền dữ liệu trên không gian mạng” ông Phan Hồng Tâm, Giám đốc Công nghệ Cloud, FPT Smart Cloud, cho biết.
Sẵn sàng hạ tầng cho mùa cao điểm và kế hoạch 2027
Quý IV hàng năm là giai đoạn lưu lượng truy cập tăng đột biến trước đợt mua sắm Tết, đồng thời là thời điểm các doanh nghiệp thực hiện kiểm toán tuân thủ và hoàn thiện kế hoạch ngân sách hạ tầng cho năm 2027. Việc đưa vùng hạ tầng Thủ Đức vào vận hành cung cấp nguồn dung lượng hạ tầng sẵn sàng cao tại TP.HCM, cho phép các tổ chức chủ động thử nghiệm khả năng chịu tải, diễn tập phương án khôi phục thảm họa (DR) và mở rộng tài nguyên tính toán từ sớm.
Các gói dịch vụ tính toán, lưu trữ hiệu năng cao và hạ tầng hỗ trợ AI tại Zone Thủ Đức hiện đã sẵn sàng cấp phát. Doanh nghiệp có thể đăng ký trải nghiệm và nhận tư vấn giải pháp kỹ thuật chi tiết tại web vùng hạ tầng chính thức fptcloud.com.
Liên hệ với chúng tôi để được tư vấn chi tiết về các giải pháp, dịch vụ của FPT Cloud:
Hotline: 1800 6139
Email: support@fptcloud.com
Support: m.me/fptsmartcloud