- Giới thiệu
-
 Lưu trữ dữ liệu đối tượng không giới hạn và truy xuất dữ liệu liên tục
 Certified DBaaS (cơ sở dữ liệu theo dạng dịch vụ) đầu tiên của MongoDB tại Việt Nam
 Tích hợp với máy chủ ảo dành cho 3D Rendering, AI hay ML
 Nền tảng phân tích dữ liệu đáng tin cậy cho doanh nghiệp và chuyên gia, giúp tối ưu chi phí vận hành lên đến 40% so với giải pháp BI khác.
 Sản phẩm hợp tác giữa FPT Cloud và CyRadar, cung cấp dịch vụ tường lửa với khả năng bảo vệ mạnh mẽ cho các ứng dụng web
 Sản phẩm hợp tác giữa FPT Cloud và CyRadar, dịch vụ cung cấp khả năng rà quét toàn diện, phân tích chi tiết và đánh giá lỗ hổng bảo mật để tăng cường an ninh thông tin cho hệ thống ứng dụng doanh nghiệp
 Sao lưu và khôi phục dữ liệu tức thời, an toàn và toàn vẹn dữ liệu
 Trở thành doanh nghiệp đầu tiên trải nghiệm bộ giải pháp phát triển AI toàn diện, được phát triển trên công nghệ mạnh mẽ bậc nhất từ NVIDIA!
 Giải pháp làm việc từ xa hiệu quả và an toàn cho doanh nghiệp
 Dịch vụ máy chủ ảo tiên tiến với khả năng mở rộng nhanh chóng
 Hiệu năng mạnh mẽ với hạ tầng riêng biệt
Tích hợp với máy chủ ảo dành cho 3D Rendering, AI hay ML
Dịch vụ máy chủ ảo tiết kiệm đến 90% chi phí cho doanh nghiệp
Sao lưu và khôi phục dữ liệu tức thời, an toàn và toàn vẹn dữ liệu
Dịch vụ dự phòng & khôi phục hệ thống nhanh chóng
Lưu trữ khối đa dạng thông lượng và dung lượng cho mọi nhu cầu
Lưu trữ dữ liệu đối tượng không giới hạn và truy xuất dữ liệu liên tục
Nâng cao năng lực, tính sẵn sàng của ứng dụng
Nền tảng tự động hoá bảo mật trong quy trình phát triển phần mềm
Sản phẩm hợp tác giữa FPT Cloud và CyRadar, dịch vụ cung cấp khả năng rà quét toàn diện, phân tích chi tiết và đánh giá lỗ hổng bảo mật để tăng cường an ninh thông tin cho hệ thống ứng dụng doanh nghiệp
Sản phẩm hợp tác giữa FPT Cloud và CyRadar, cung cấp dịch vụ tường lửa với khả năng bảo vệ mạnh mẽ cho các ứng dụng web
Dịch vụ tường lửa thông minh cho các ứng dụng web - Giải pháp bảo mật đột phá với sự hợp tác giữa FPT Cloud và Penta Security. Liên tục giám sát, tự động phát hiện lỗi cấu hình trên hạ tầng FPT Cloud mà không cần cài đặt agent.
 Dịch vụ bảo mật tường lửa thế hệ mới
Lưu trữ, quản lý, và bảo mật các Docker Images
Nền tảng Kubernetes an toàn, bảo mật, ổn định, hiệu năng cao
 Tăng tốc phát triển ứng dụng yêu cầu hiệu năng cao bằng dịch vụ Kubernetes tích hợp với vi xử lý cao cấp GPU
Giám sát và triển khai cơ sở dữ liệu như Kafka,..
Certified DBaaS (cơ sở dữ liệu theo dạng dịch vụ) đầu tiên của MongoDB tại Việt Nam
Giám sát và triển khai cơ sở dữ liệu Redis, Cassandra, ...
Giám sát và triển khai cơ sở dữ liệu xử lý phân tích trực tuyến
Giám sát và triển khai cơ sở dữ liệu MySQL, Postgres, SQLserver, MariaDB,...
Giám sát và triển khai cơ sở dữ liệu truy vấn thông tin
Giám sát và triển khai cơ sở dữ liệu chuỗi thời gian
Giám sát hệ thống và tài nguyên toàn diện trên mọi nền tảng Giải pháp quản lý sự cố thông minh
 Dịch vụ cung cấp giải pháp khởi tạo và quản lý FPT ArgoCD được tạo ra từ dự án mã nguồn mở Argo
 Tăng cường khả năng quản lý tài sản dữ liệu doanh nghiệp
 Quản lý dữ liệu liền mạch & toàn diện
Truy vấn, quản lý, trực quan hóa dữ liệu hiệu quả
Tăng tốc độ xử lý, đảm bảo tính nhất quán cho ứng dụng
Nền tảng phân tích dữ liệu đáng tin cậy cho doanh nghiệp và chuyên gia, giúp tối ưu chi phí vận hành lên đến 40% so với giải pháp BI khác.
Trở thành doanh nghiệp đầu tiên trải nghiệm bộ giải pháp phát triển AI toàn diện, được phát triển trên công nghệ mạnh mẽ bậc nhất từ NVIDIA!
Nền tảng hội thoại thông minh gắn kết khách hàng trên mọi nền tảng
Xác thực nhanh chóng, dễ dàng, tối ưu chi phí
Nâng tầm trải nghiệm khách hàng
Trích xuất dữ liệu vượt mọi giới hạn
Chuyển văn bản thành giọng nói tiếng Việt với ngữ điệu tự nhiên.
- Bảng giá
- Sự kiện
Blogs Tech
Danh mục
Kiến thức cloud cho doanh nghiệp FPT Cloud
FPT CSPM – Chủ động kiểm soát trạng thái bảo mật hạ tầng Cloud
13:43 28/10/2026
Trong kỷ nguyên chuyển đổi số, việc di dời hạ tầng lên môi trường đám mây đã trở thành bước đi chiến lược của nhiều doanh nghiệp. Tuy nhiên, đi kèm với sự linh hoạt là những thách thức không nhỏ về an toàn thông tin. Nghiên cứu từ Gartner chỉ ra một thực tế đáng chú ý: có tới 99% các vụ vi phạm bảo mật trên Cloud không xuất phát từ các đợt tấn công tinh vi hay lỗ hổng zero-day, mà lại bắt nguồn từ những lỗi cấu hình sai (misconfiguration) rất cơ bản. Nhằm giúp doanh nghiệp giải triệt để bài toán này, FPT Smart Cloud đã phát triển FPT CSPM (Cloud Security Posture Management) – giải pháp quản lý trạng thái bảo mật hạ tầng tự động, đóng vai trò như một "lá chắn" chuyên sâu và liên tục.
1. Tổng quan về FPT CSPM
FPT CSPM là dịch vụ độc lập thuộc bộ giải pháp bảo mật Cloud toàn diện FPT Security Hub (CNAPP) nội địa duy nhất tại Việt Nam. Sản phẩm tích hợp ba năng lực cốt lõi bao gồm: tự động kiểm kê tài nguyên, liên tục phát hiện các lỗi cấu hình bảo mật và cung cấp hướng dẫn khắc phục rủi ro chi tiết.
Trong kiến trúc tổng thể giải pháp Security của FPT Cloud, CSPM đóng vai trò trụ cột thuộc nhóm Posture, Compliance & Governance (PCG). Đây được xem là lớp phòng thủ can thiệp sớm nhất trong chuỗi bảo mật. Bằng cách phát hiện rủi ro ngay từ tầng hạ tầng trước khi kẻ tấn công có cơ hội khai thác, CSPM cung cấp dữ liệu đầu vào chuẩn xác cho hệ thống phân tích trí tuệ trung tâm Graph Risk Path Engine (GRPE) để đánh giá đúng bán kính ảnh hưởng (blast radius) và xác định các điểm nghẽn an ninh cần ưu tiên xử lý
Giải pháp này được thiết kế để phục vụ đa dạng các nhóm nhân sự trong tổ chức. Từ các Cloud Admin mong muốn tối ưu hóa thời gian rà soát hạ tầng thủ công, các Security Engineer cần công cụ quản lý alert tập trung, cho đến các Giám đốc IT hay quản lý tại các doanh nghiệp vừa và nhỏ (SME) – những người cần một giải pháp bảo mật mạnh mẽ nhưng không đòi hỏi phải có đội ngũ chuyên gia vận hành quá phức tạp.
2. Các tính năng nổi bật của FPT CSPM
FPT CSPM cung cấp hệ thống tính năng hỗ trợ doanh nghiệp quản lý trạng thái bảo mật hạ tầng Cloud, từ kiểm kê tài nguyên, phát hiện lỗi cấu hình đến đánh giá mức độ tuân thủ và phân tích rủi ro bảo mật.
STT
Tính năng
Mô tả
1
Asset Inventory
Tự động khám phá và lập danh mục toàn bộ tài nguyên Cloud.
2
Misconfiguration Detection
Phát hiện sai cấu hình bảo mật trên hạ tầng Cloud.
3
Posture Dashboard
Đánh giá mức độ bảo mật tổng thể của môi trường Cloud.
4
Remediation Guidance
Cung cấp hướng dẫn khắc phục từng bước cho mỗi lỗi cấu hình.
5
CIS / NIST / ISO Compliance
Tự động đánh giá tuân thủ theo các framework bảo mật quốc tế.
6
Vietnamese Compliance
Đánh giá tuân thủ theo quy định pháp lý Việt Nam.
7
Attack Path Analysis
Phân tích và trực quan hóa chuỗi tấn công tiềm ẩn từ Internet đến tài nguyên nhạy cảm.
8
Automated Scan
Quét tự động môi trường Cloud theo lịch định kỳ hoặc kích hoạt theo sự kiện.
9
Custom Rules
Cho phép đội ngũ bảo mật tự định nghĩa quy tắc kiểm tra theo chính sách nội bộ.
10
SIEM Integration
Tích hợp với hệ thống SIEM/SOC hiện có để chuyển tiếp cảnh báo và sự kiện bảo mật.
11
Notification & Alerts
Gửi cảnh báo khi phát hiện rủi ro mới.
Thông qua các tính năng này, FPT CSPM hỗ trợ đội ngũ IT và Security theo dõi trạng thái bảo mật hạ tầng, nhận diện các vấn đề cần chú ý và chủ động quản lý rủi ro trong quá trình vận hành Cloud.
3. FPT CSPM vận hành như thế nào?
Quy trình sử dụng FPT CSPM được triển khai qua bốn bước chính: Kích hoạt → Kiểm kê tài nguyên → Phát hiện và xử lý vấn đề → Theo dõi liên tục.
Sau khi đăng ký và kích hoạt dịch vụ trên FPT Cloud Portal, hệ thống bắt đầu nhận diện các tài nguyên Cloud và đánh giá cấu hình. Kết quả được hiển thị trên Dashboard, bao gồm Security Posture Score, danh mục tài nguyên và các vấn đề bảo mật được phát hiện.
Từ đây, người dùng có thể truy cập Asset Inventory để tìm tài nguyên cần kiểm tra, chuyển sang Issue Management để xem chi tiết từng vấn đề và tham khảo hướng dẫn khắc phục. Sau khi thực hiện remediation, đội ngũ tiếp tục theo dõi kết quả qua các lần đánh giá tiếp theo để cập nhật trạng thái bảo mật của hạ tầng.
Quy trình này giúp kết nối các hoạt động kiểm kê, phát hiện và xử lý trong cùng một dịch vụ, thay vì tách rời thành nhiều bước kiểm tra thủ công.Kiến trúc và cách hoạt động của dịch vụ FPT CSPM.
Kiến trúc và cách hoạt động của dịch vụ FPT CSPM
4. Những điểm nổi bật khi triển khai FPT CSPM
Điểm tạo nên sự khác biệt lớn của FPT CSPM so với nhiều giải pháp trên thị trường nằm ở kiến trúc triển khai thông minh. Giải pháp vận hành hoàn toàn theo mô hình Agentless – không yêu cầu cài đặt thêm bất kỳ phần mềm hay agent nào lên máy ảo hay ứng dụng của khách hàng, nhờ đó loại bỏ hoàn toàn nguy cơ gây ảnh hưởng đến hiệu năng hay độ ổn định của hệ thống.
Đồng thời, FPT CSPM hoạt động theo cơ chế Read-only. Dịch vụ chỉ thu thập các thông tin metadata về cấu hình hạ tầng (như quy tắc firewall, địa chỉ IP public, thiết lập IAM, chứng chỉ SSL...). Hệ thống cam kết tuyệt đối không truy cập hay thu thập các dữ liệu nghiệp vụ nhạy cảm bên trong như nội dung file, đĩa cứng, dữ liệu database hay các mã khóa bí mật của doanh nghiệp.
Một điểm cộng chiến lược khác là 100% dữ liệu được xử lý và lưu trữ tại hạ tầng FPT Cloud trong lãnh thổ Việt Nam. Điều này giúp các tổ chức, đặc biệt là khối tài chính, ngân hàng và cơ quan nhà nước, hoàn toàn yên tâm về vấn đề chủ quyền dữ liệu cũng như đáp ứng đầy đủ các quy định pháp lý khắt khe như Luật Bảo vệ Dữ liệu Cá nhân và Luật An ninh mạng.
Trong bối cảnh các mối đe dọa an toàn thông tin ngày càng gia tăng, việc sở hữu một công cụ tự động giúp rà soát và "chữa bệnh" cho hạ tầng Cloud từ sớm là yêu cầu sống còn đối với mọi doanh nghiệp. Với khả năng triển khai siêu tốc dưới 10 phút, không ảnh hưởng hệ thống và đáp ứng hoàn hảo các tiêu chuẩn bảo mật Việt Nam, FPT CSPM chính là người đồng hành tin cậy trên hành trình lên Cloud an toàn và bền vững.
Tìm hiểu thêm về sản phẩm tại đây: https://fptcloud.com/product/fpt-cspm-2/
Liên hệ với chúng tôi để được tư vấn chi tiết về các giải pháp, dịch vụ của FPT Cloud:
Hotline: 1800 6139
Email: support@fptcloud.com
Support: m.me/fptsmartcloud
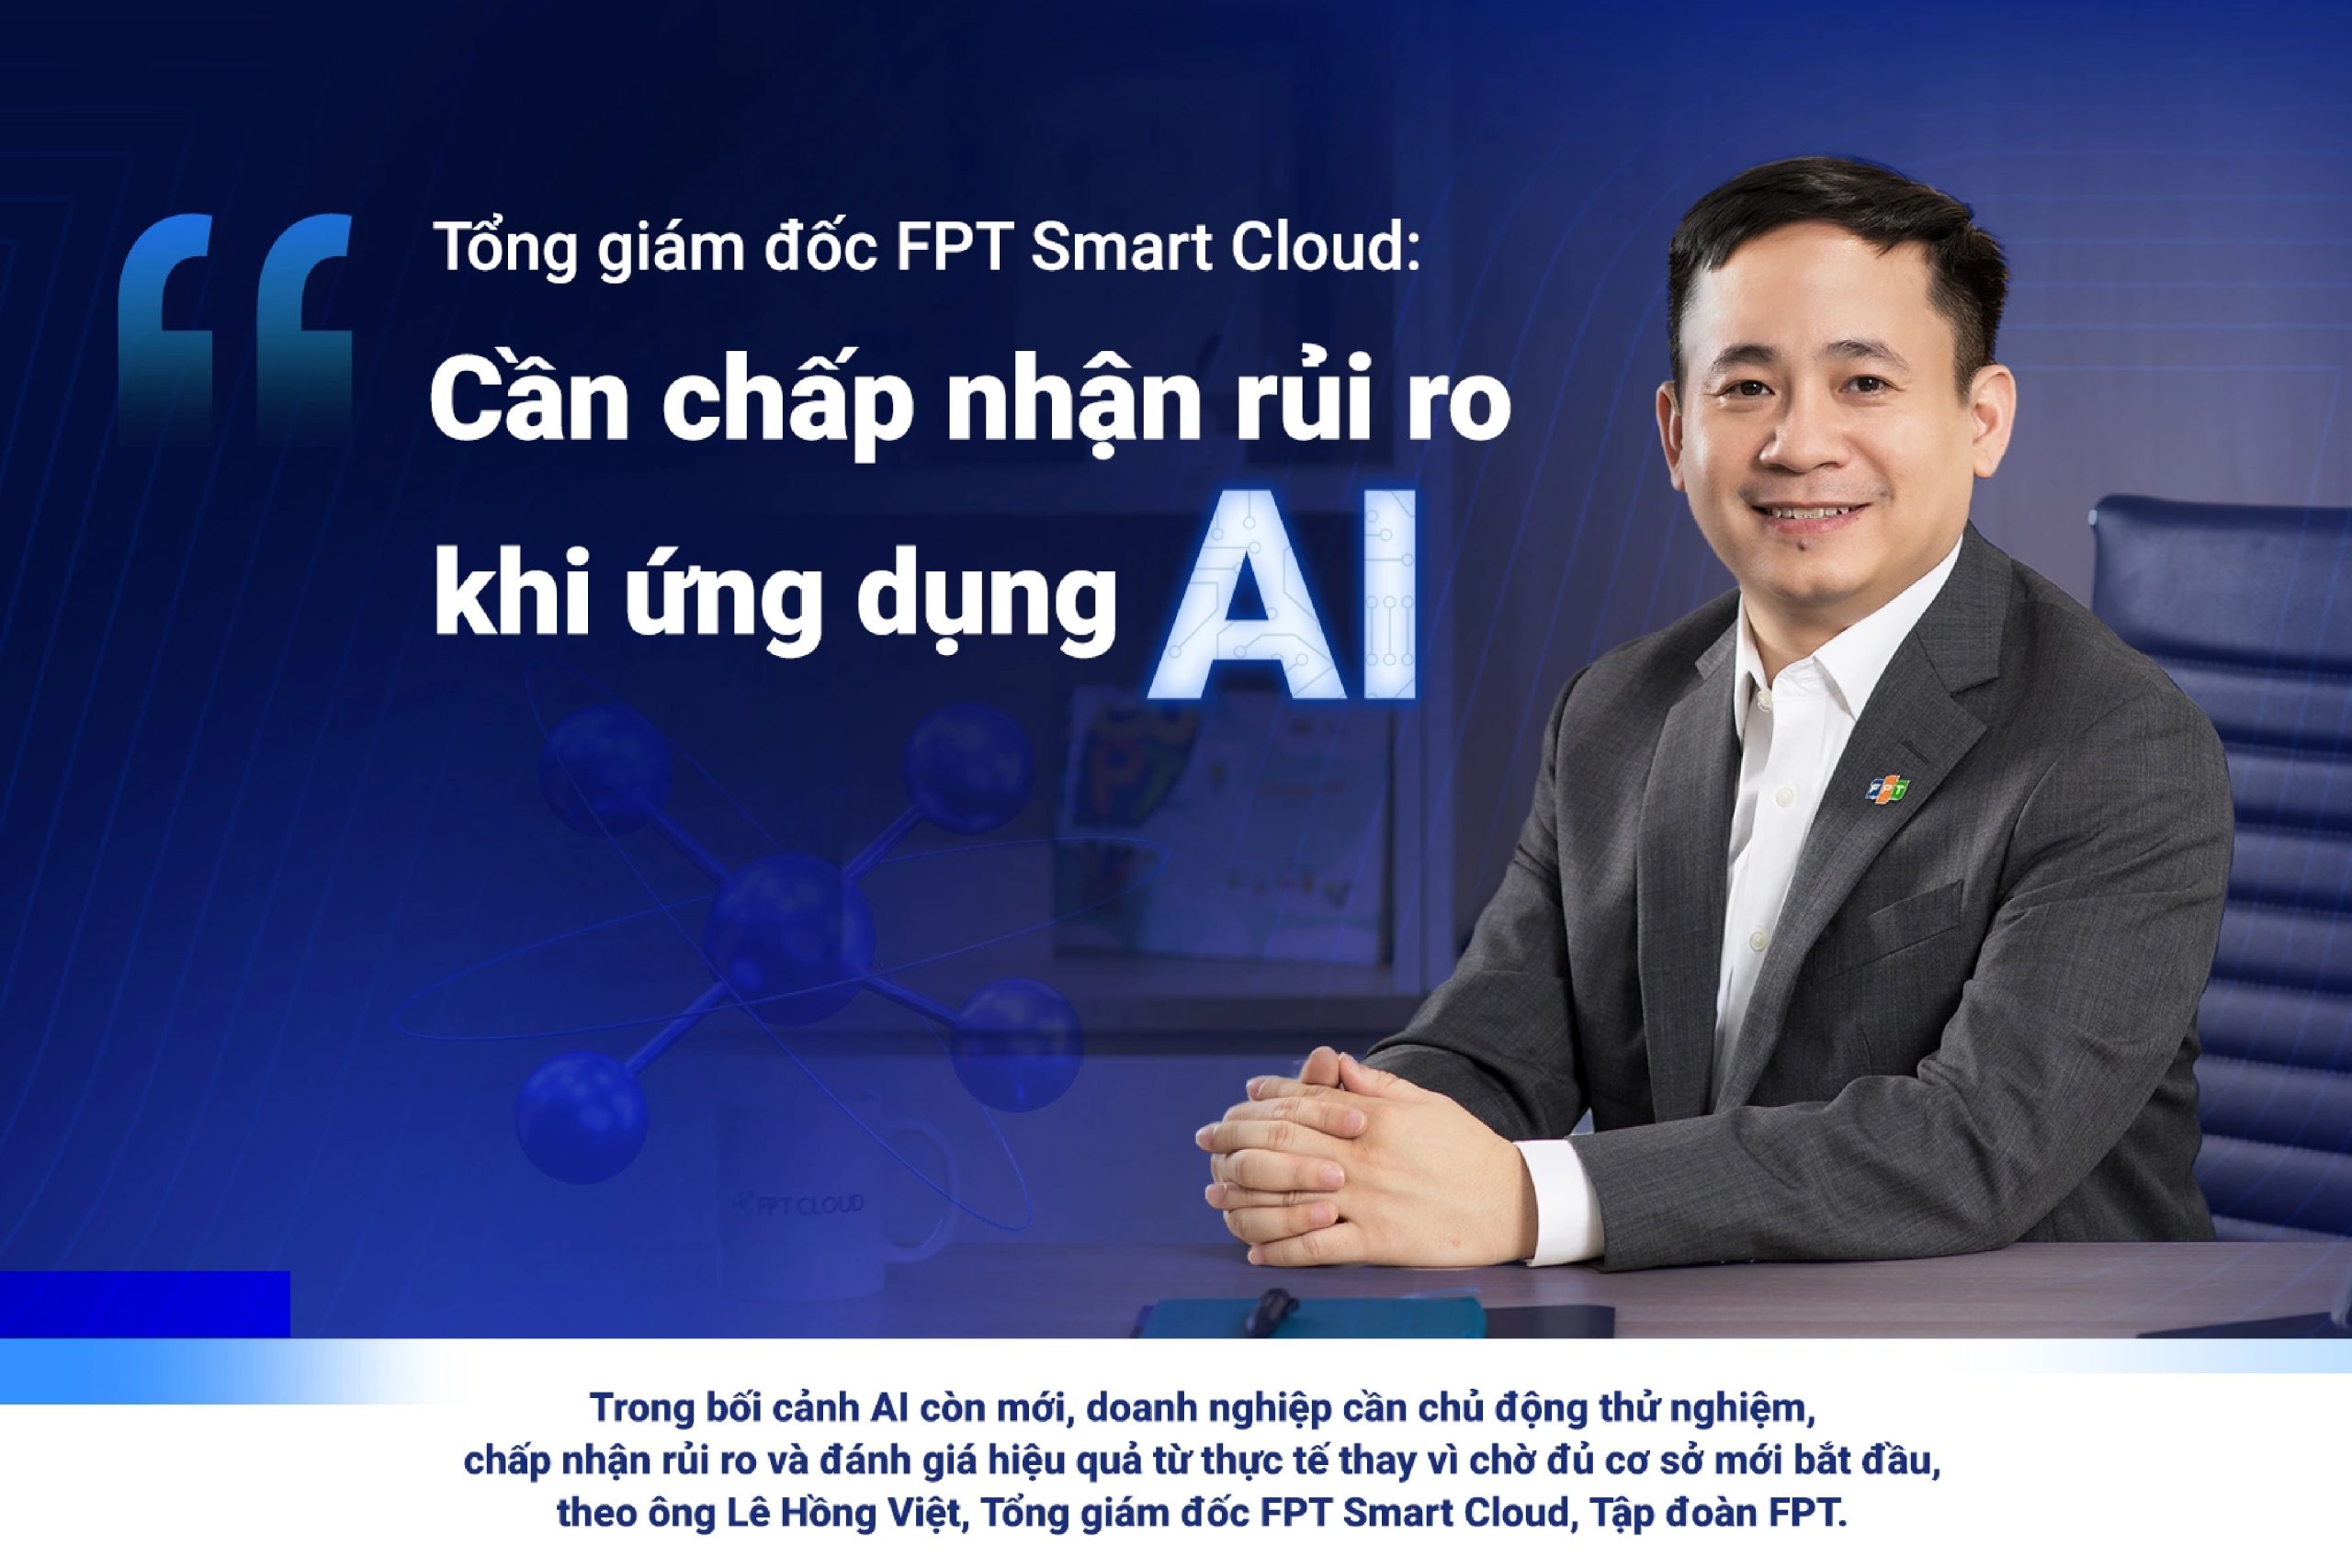
Tổng giám đốc FPT Smart Cloud: ‘Cần chấp nhận rủi ro khi ứng dụng AI’
15:05 26/10/2026
Tại sự kiện công nghệ FPT Transform 2026 diễn ra ngày 17/10 diễn ra ở Hà Nội, FPT giới thiệu loạt giải pháp AI dành cho các doanh nghiệp chuyển từ giai đoạn thử nghiệm AI sang vận hành thực tế. Ông Lê Hồng Việt, phân tích thêm các cấp độ làm chủ AI phù hợp với từng doanh nghiệp, vai trò của dữ liệu và tri thức nội bộ trong tạo lợi thế cạnh tranh, cũng như cách lựa chọn mô hình, hạ tầng và phát triển năng lực công nghệ để giảm phụ thuộc vào bên ngoài.
Theo ông, doanh nghiệp cần xác định mức độ làm chủ AI như thế nào để phù hợp với năng lực và mục tiêu kinh doanh?
Làm chủ AI hiện nay là yêu cầu bắt buộc với doanh nghiệp. Do đó, câu hỏi đặt ra không phải có làm hay không, mà là làm như thế nào. Mỗi tổ chức sẽ có năng lực công nghệ, nguồn lực và nhu cầu khác nhau nên cần lựa chọn mức độ làm chủ phù hợp.
Doanh nghiệp có thể chia thành ba mức độ. Thứ nhất, với những đơn vị chưa có nhiều năng lực công nghệ, họ có thể bắt đầu từ các ứng dụng AI phục vụ những công việc thông dụng như mua sắm, bán hàng, nhân sự, marketing và quản trị. Ví dụ, giải pháp FPT AI EOS cho phép doanh nghiệp xây dựng các nhân sự số (digital worker) để thực hiện công việc cùng con người. Ngay cả tổng giám đốc cũng có thể tự xây dựng nhân sự số cho tổ chức của mình.
Thứ hai, với những doanh nghiệp đã có nền tảng công nghệ nhưng chưa có năng lực chuyên sâu về AI, họ có thể sử dụng các nền tảng cung cấp mô hình có sẵn như FPT Token Factory. Cách tiếp cận này giúp doanh nghiệp lựa chọn mô hình phù hợp để giải quyết công việc, tối ưu chi phí và giảm gánh nặng vận hành hệ thống kỹ thuật.
Thứ ba, với những công ty chuyên về AI, đã có đội ngũ kỹ sư AI, họ có thể sử dụng FPT Kubernetes Engine với GPU để tự xây dựng, lưu trữ, điều chỉnh và sử dụng mô hình theo nhu cầu.
Như vậy, doanh nghiệp có thể bắt đầu từ việc sử dụng AI, sau đó, phát triển năng lực kỹ thuật để giải quyết những bài toán đặc thù. Mức độ làm chủ không nhất thiết phải giống nhau ở tất cả doanh nghiệp. Điều quan trọng là lựa chọn được cách tiếp cận phù hợp và từng bước nâng cao năng lực của mình.
Doanh nghiệp cần ưu tiên những yếu tố nào để duy trì quyền chủ động về công nghệ?
– Theo tôi, điều quan trọng nhất trước tiên là doanh nghiệp phải chủ động về dữ liệu. Dữ liệu tồn tại dưới hai dạng chính: dữ liệu giao dịch, thường được thể hiện bằng số liệu, và tri thức của doanh nghiệp được lưu trong các tài liệu, bản trình bày hoặc những nguồn thông tin nội bộ khác.
Doanh nghiệp cần tổng hợp, làm sạch và tổ chức những dữ liệu này để cả con người lẫn AI có thể hiểu, khai thác được; sau đó, cần tiếp tục tích lũy tri thức. Đây là nền tảng để ứng dụng AI vào hoạt động và tạo ra những kết quả phù hợp với đặc thù của tổ chức.
Bước tiếp theo là ứng dụng các tác nhân AI (AI Agent) để xây dựng lực lượng nhân sự số. Về lâu dài, mọi doanh nghiệp đều nên phát triển năng lực AI ít nhất đến mức kỹ thuật, đủ để xử lý những bài toán riêng của mình.
Với mô hình và hạ tầng, doanh nghiệp cần lựa chọn phương án phù hợp với năng lực, yêu cầu sử dụng và mức độ kiểm soát mong muốn. Việc tự xây dựng mô hình đòi hỏi nguồn lực và chuyên môn cao, nên doanh nghiệp có thể khai thác các mô hình có sẵn trước khi tiến tới tự phát triển nếu cần thiết.
Ở góc độ rộng hơn, làm chủ công nghệ còn gắn với chủ quyền công nghệ. Theo tôi, điều đó có nghĩa là ngay cả khi một quốc gia khác ngừng cung cấp công nghệ, hoạt động và quá trình phát triển của chúng ta vẫn có thể tiếp tục. Để đạt được mục tiêu này, Việt Nam cần có năng lực tự phát triển công nghệ, đồng thời tiếp nhận và cải tiến những công nghệ do cộng đồng xây dựng.
Khi nhiều doanh nghiệp cùng sử dụng các mô hình AI có sẵn, yếu tố nào tạo nên lợi thế cạnh tranh riêng?
– Để tự xây dựng và sử dụng mô hình AI riêng, doanh nghiệp cần năng lực rất cao. Khoảng 90-95% doanh nghiệp sẽ sử dụng các mô hình có sẵn từ những nền tảng cung cấp dịch vụ trong nước hoặc quốc tế. Điều này hoàn toàn bình thường, tương tự việc doanh nghiệp lựa chọn nhà cung cấp điện hay internet đáp ứng các tiêu chí của mình.
Lợi thế cạnh tranh lớn nhất đến từ bí quyết và tri thức riêng của doanh nghiệp được tích lũy thành các thư viện tri thức. Khi xây dựng một AI Agent, những hướng dẫn đưa vào hệ thống cần được thiết kế bởi chính các chuyên gia của doanh nghiệp, dựa trên triết lý kinh doanh và cách thức hoạt động của tổ chức. Những hướng dẫn này định hình cách AI thực hiện công việc trong suốt quá trình vận hành.
Vì vậy, dù hai doanh nghiệp có thể cùng sử dụng một mô hình nền tảng, cách AI xử lý công việc vẫn có thể khác nhau dựa trên tri thức, kinh nghiệm và hướng dẫn riêng của từng bên.
Để tự làm chủ AI, doanh nghiệp cần cả một hệ sinh thái công nghệ. Họ có thể tận dụng các nền tảng trong nước và quốc tế để đưa AI vào nhiều công đoạn hoạt động trước, sau đó mới tiến tới tự phát triển AI. Theo tôi, doanh nghiệp cần làm chủ được việc ứng dụng AI vào hoạt động của mình, rồi từng bước nâng cao năng lực xây dựng công nghệ riêng.
Ba sản phẩm FPT AI EOS, FPT Token Factory và FPT Kubernetes Engine với GPU vừa được FPT giới thiệu tại FPT Transform 2026 giải quyết những nhu cầu nào trong quá trình phát triển AI?
– Ba sản phẩm được phát triển để đáp ứng những mức độ năng lực công nghệ khác nhau, đồng thời, kết nối các lớp trong quá trình đưa AI vào vận hành.
Ở lớp ứng dụng, FPT AI EOS hỗ trợ doanh nghiệp xây dựng và vận hành các nhân sự số làm việc cùng con người. Thay vì chỉ phản hồi từng yêu cầu riêng lẻ, nhân sự AI có thể tham gia xuyên suốt quy trình, theo dõi công việc và phối hợp với các hệ thống doanh nghiệp đang sử dụng. Những quyết định quan trọng vẫn có thể được chuyển cho con người phê duyệt.
Với lớp khai thác mô hình, FPT Token Factory cung cấp cổng truy cập thống nhất tới nhiều mô hình AI, gồm mô hình quốc tế, mô hình mở và các năng lực AI do FPT vận hành tại Việt Nam và Nhật Bản. Tùy yêu cầu về quy mô, hiệu năng và dữ liệu, doanh nghiệp có thể lựa chọn phương thức sử dụng phù hợp. Điều này giúp giảm sự phân mảnh khi phải làm việc với nhiều mô hình và nhà cung cấp khác nhau.
Cuối cùng, ở lớp hạ tầng, FPT Kubernetes Engine với GPU cung cấp môi trường phục vụ các công việc AI từ huấn luyện, tinh chỉnh đến triển khai mô hình. Tài nguyên có thể mở rộng theo nhu cầu, đi kèm các công cụ quản trị, giám sát và bảo mật. Nhờ đó, đội ngũ phát triển có thể tập trung hơn vào sản phẩm thay vì phải tự xây dựng và vận hành toàn bộ hạ tầng GPU.
Khi kết nối ba lớp này, doanh nghiệp có thể lựa chọn cách tiếp cận phù hợp, từ sử dụng ứng dụng AI, khai thác mô hình có sẵn đến tự phát triển và triển khai mô hình trên hạ tầng đáp ứng yêu cầu. Đây là cách chúng tôi xây dựng hệ sinh thái AI – Cloud – Data, giúp doanh nghiệp linh hoạt lựa chọn từng lớp theo nhu cầu và năng lực của mình.
Theo ông, khó khăn lớn nhất của doanh nghiệp khi đưa AI từ thử nghiệm vào vận hành thực tế?
– Khó khăn lớn nhất khi đưa AI vào vận hành là ý chí của lãnh đạo. AI là lĩnh vực còn mới. Nếu doanh nghiệp yêu cầu phải chứng minh hiệu quả đầu tư rồi mới cho phép thử nghiệm, quá trình ứng dụng sẽ gặp khó khăn vì chưa có đủ lịch sử để đánh giá. Doanh nghiệp cần thử nghiệm trước, có kết quả rồi mới đánh giá, cũng như chấp nhận một mức độ rủi ro nhất định để bắt đầu.
Bên cạnh đó, doanh nghiệp cần thay đổi quy trình. Nếu chỉ đưa AI vào quy trình hiện tại và yêu cầu công nghệ làm việc giống hệt con người, khả năng thành công sẽ không cao. Khi AI làm thay đổi cách nhìn về năng lực và phương thức thực hiện công việc, quy trình cũng cần điều chỉnh để thích ứng. Chúng ta phải khai thác những điểm mạnh của trí tuệ nhân tạo, thay vì chỉ yêu cầu công nghệ bắt chước cách con người đang làm.
Việc giám sát AI cũng cần được tính đến ngay từ đầu. Với những công cụ phù hợp, người quản lý có thể theo dõi chi tiết hệ thống đã và đang thực hiện công việc gì. Ví dụ, FPT AI EOS cho phép doanh nghiệp giám sát hoạt động của nhân sự số, đồng thời xác định những công việc cần chuyển cho con người kiểm soát. Điều này tạo điều kiện để doanh nghiệp ứng dụng AI vào nhiều công đoạn mà vẫn duy trì quyền giám sát đối với các quyết định quan trọng.
Cuối cùng, hiệu quả của AI vẫn cần được đánh giá theo những tiêu chí kinh doanh cơ bản: doanh số có tăng trưởng không, lợi nhuận có tăng không và năng suất lao động có cải thiện không. Việc đánh giá không khác với các khoản đầu tư thông thường, nhưng cách triển khai và quyết tâm của doanh nghiệp sẽ quyết định kết quả.
Hệ sinh thái AI – Cloud – Data cần phát triển như thế nào để doanh nghiệp Việt Nam tăng năng lực tự chủ và sức cạnh tranh?
– Theo tôi, năng lực làm chủ AI có hai yếu tố. Thứ nhất là năng lực sử dụng AI. Đây là khả năng mọi doanh nghiệp cần trang bị ngay từ bây giờ. Trong ngắn hạn, nếu không sử dụng AI, doanh nghiệp sẽ có nguy cơ tụt lại phía sau.
Thứ hai là năng lực của cộng đồng công nghệ Việt Nam trong việc phát triển các mô hình, hạ tầng và ứng dụng riêng để giảm sự phụ thuộc vào nước ngoài. Đây là bài toán dài hạn, đòi hỏi quá trình nghiên cứu, phát triển, tiếp nhận và cải tiến công nghệ.
Với FPT, chúng tôi xây dựng hệ sinh thái theo ba lớp: ứng dụng ở trên cùng, nền tảng ở giữa và phần cứng hạ tầng ở dưới. Các lớp được xây dựng trên hệ thống hạ tầng mà FPT đã đầu tư. Cách tiếp cận này giúp nhiều nhóm khách hàng lựa chọn giải pháp theo nhu cầu, từ doanh nghiệp cần ứng dụng AI nhanh chóng đến những đơn vị có đội ngũ kỹ sư muốn phát triển và vận hành mô hình riêng.
Chúng tôi cũng mong muốn chia sẻ kiến thức, kinh nghiệm xây dựng và vận hành nền tảng để cộng đồng công nghệ có thể khai thác, chủ động phát triển, tùy biến và triển khai các mô hình, ứng dụng AI, phục vụ những bài toán thực tiễn. Mục tiêu là tạo điều kiện để nhiều đối tượng tham gia sáng tạo, từ kỹ sư công nghệ đến nhân sự kinh doanh và người dùng phổ thông.
Về lâu dài, năng lực cạnh tranh của doanh nghiệp Việt Nam sẽ gắn với khả năng ứng dụng AI hiệu quả và năng lực phát triển công nghệ của chính mình. Chúng ta cần vừa tận dụng những thành tựu sẵn có, vừa từng bước xây dựng mô hình, hạ tầng và ứng dụng riêng để duy trì khả năng chủ động trong quá trình phát triển.
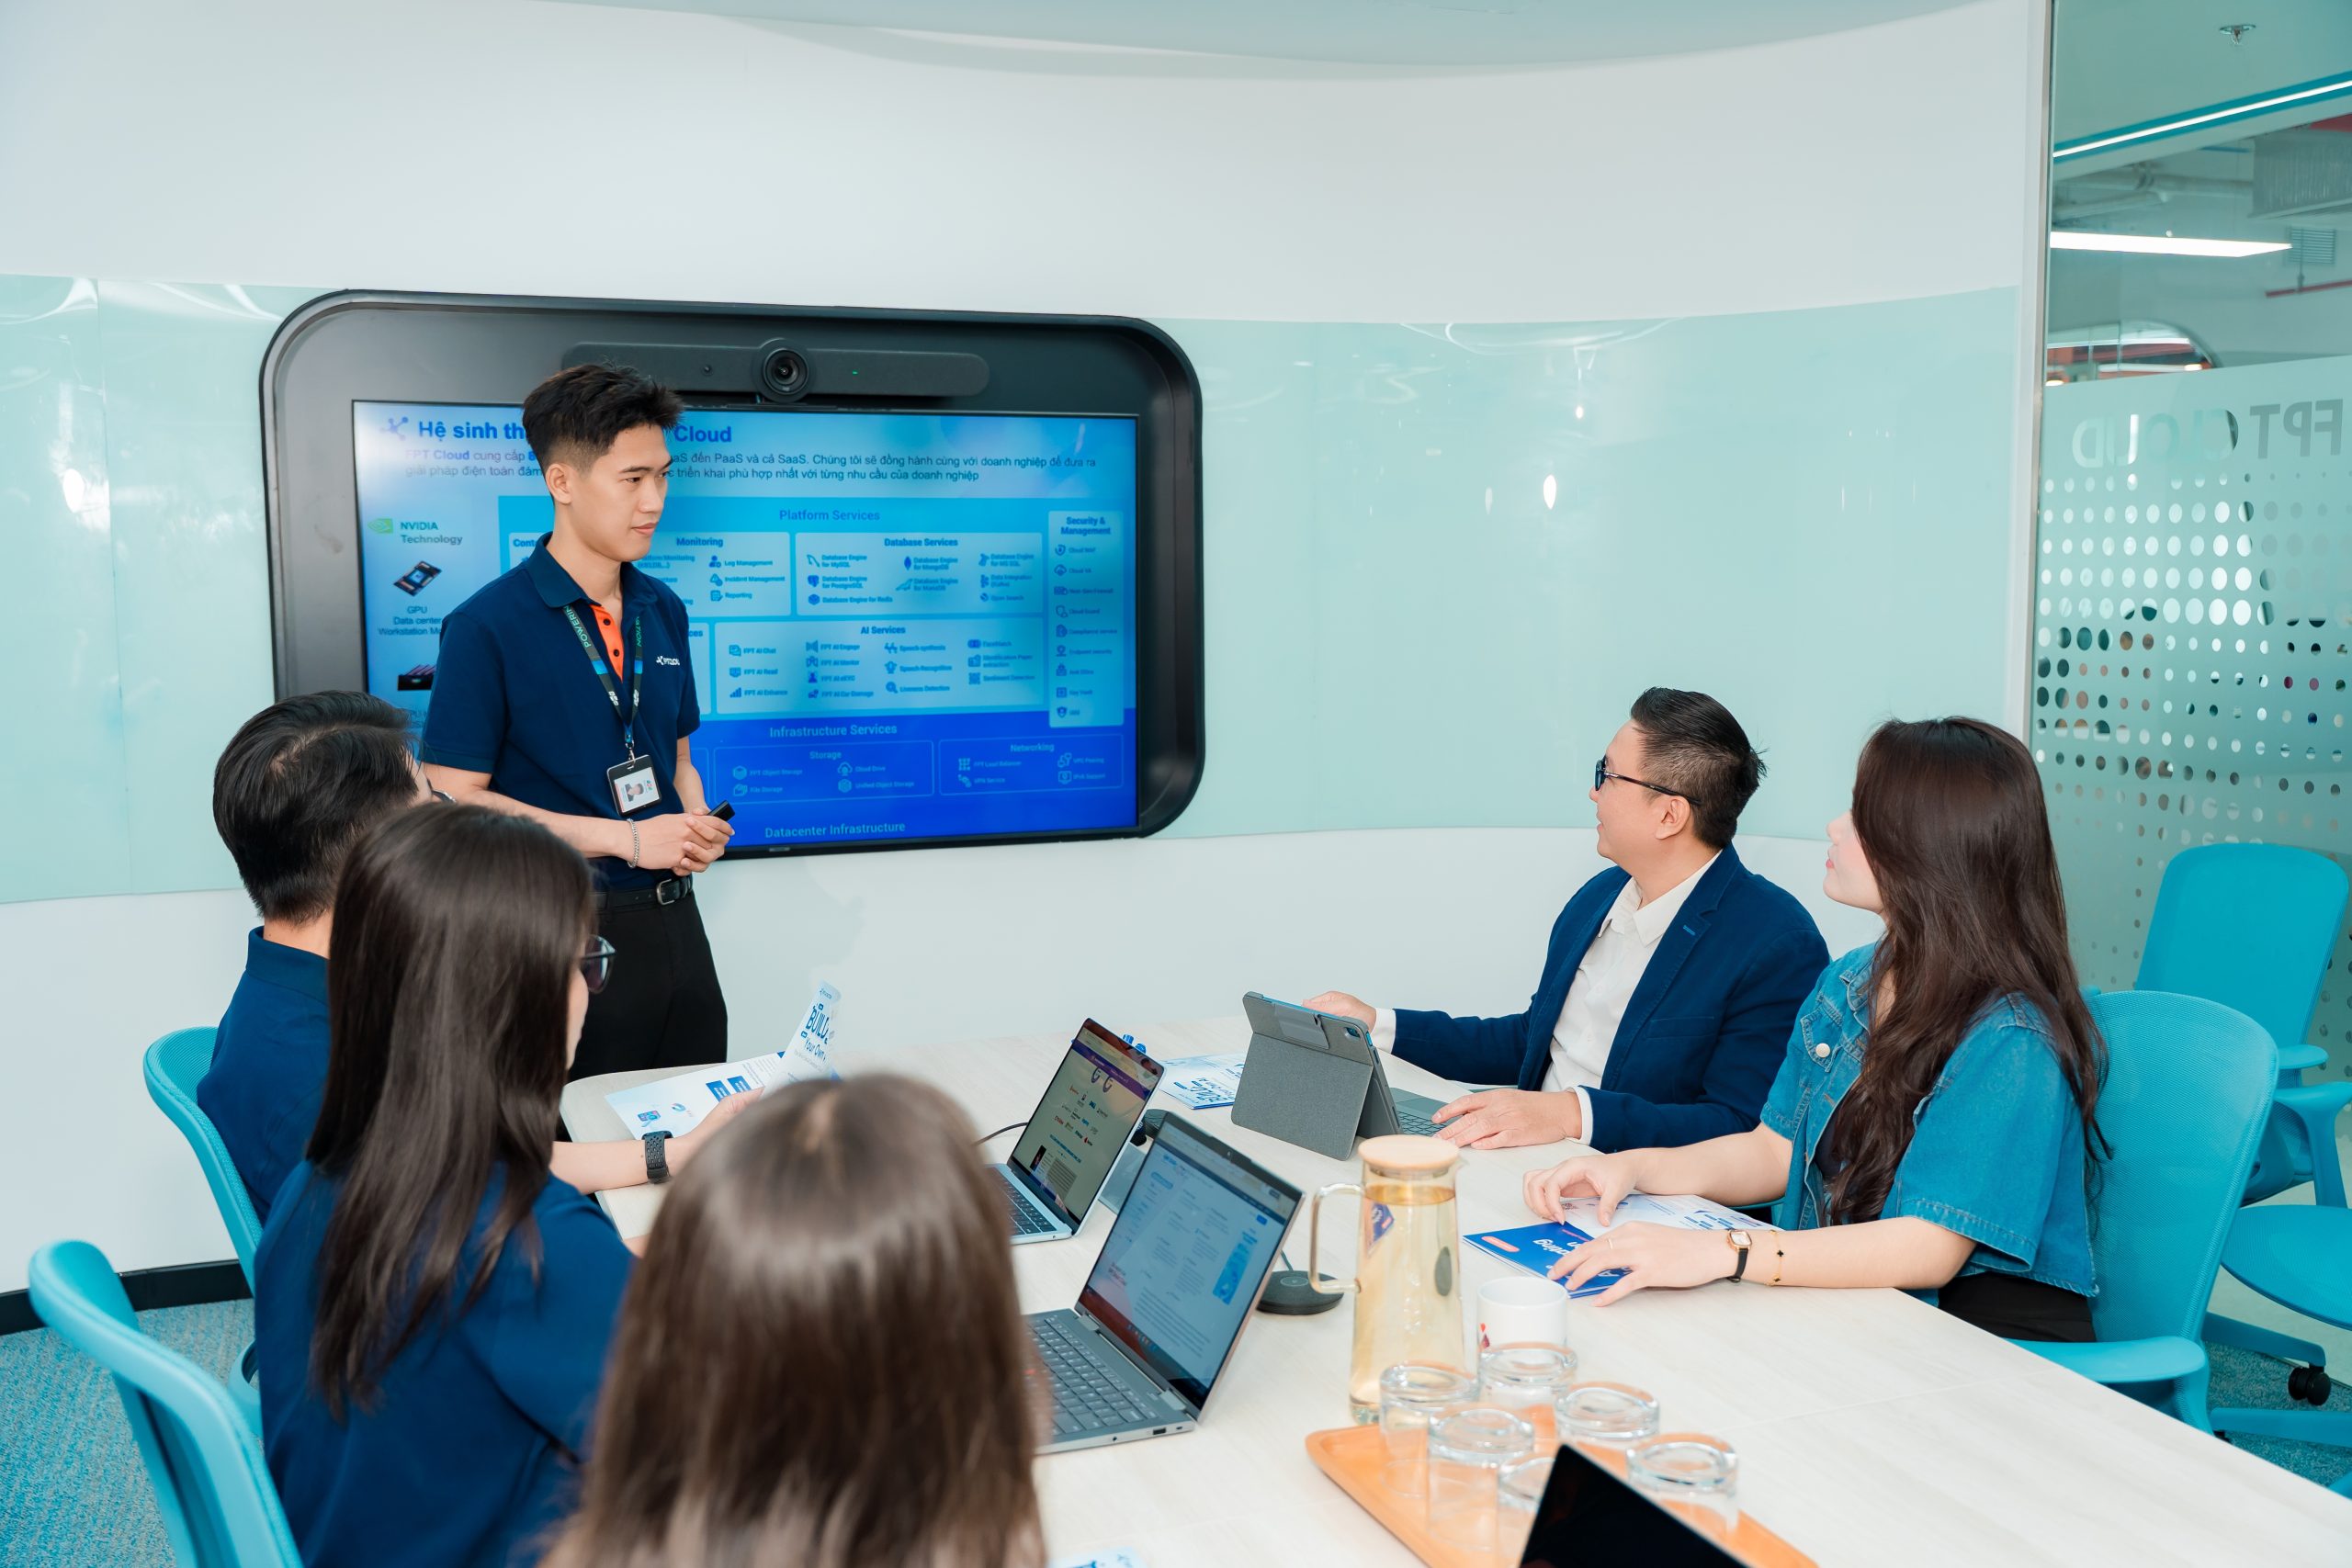
Loạt khoảnh khắc kể lại hành trình của FPT Cloud
14:49 26/10/2026
Từ năm 2020, FPT Cloud được xây dựng bởi hơn 400 kỹ sư Việt Nam, từ tầng hạ tầng lõi đến AI và bảo mật. Bảy bức ảnh dưới đây kể lại hành trình ấy, cùng những con số về hơn 3.000 doanh nghiệp đồng hành.
Năm 2020, Tập đoàn FPT thành lập FPT Smart Cloud, giao ông Lê Hồng Việt, khi ấy là Giám đốc Công nghệ của Tập đoàn, làm Tổng Giám đốc. Cùng năm đó, FPT Cloud ra mắt thị trường. Từ hạ tầng mã nguồn mở OpenStack, hơn 400 kỹ sư Việt Nam trực tiếp vận hành và tùy biến tầng lõi, rồi từng bước xây thêm các tầng cloud-native, dữ liệu, AI và bảo mật, tạo nên bộ gần 100 dịch vụ.
Trên nền đó, FPT AI Factory cùng NVIDIA phát triển hơn 3.000 GPU, vận hành tại Việt Nam và Nhật Bản. Song song, tháng 8/2025, Bộ Công an xác nhận FPT Cloud đáp ứng An toàn hệ thống thông tin Cấp độ 4, còn FPT AppSec đạt giải Cybersecurity Excellence Awards 2026.
Nhờ vậy, hơn 3.000 doanh nghiệp đã đồng hành cùng FPT Cloud, với chi phí đầu tư, vận hành giảm 30% so với mô hình on-premise. Hạ tầng đạt Tier III, SLA 99,99%, vận hành tại ba vùng. Từ đó, FPT Cloud hướng tới mở rộng khách hàng và doanh thu quốc tế.
FPT Cloud ra mắt FPT CSPM: Bổ sung năng lực phòng thủ chủ động cho doanh nghiệp
14:13 18/09/2026
Từ nhu cầu kiểm soát toàn diện trạng thái an toàn trên hạ tầng Điện toán đám mây, FPT Cloud chính thức ra mắt FPT CSPM (FPT Cloud Security Posture Management) - giải pháp thuộc nhóm dịch vụ FPT Security, giúp tự động phát hiện rủi ro cấu hình, đưa ra hướng dẫn khắc phục, nâng cao năng lực phòng thủ chủ động cho doanh nghiệp.
Lựa chọn nền tảng Điện toán đám mây Make in Vietnam đang trở thành bước đi chiến lược giúp doanh nghiệp tự chủ vận hành, bảo đảm chủ quyền dữ liệu và sẵn sàng hạ tầng cho AI. Tuy nhiên, việc "làm chủ" hạ tầng không chỉ dừng lại ở quyền lưu trữ dữ liệu an toàn, bảo mật cao trong nước, mà còn nằm ở năng lực kiểm soát an toàn hệ thống từ bên trong.
Thực tế cho thấy, hạ tầng càng mở rộng nhanh chóng thì độ phức tạp trong quản trị càng gia tăng. Công tác an toàn thông tin hiện nay không dừng lại ở việc phòng chống các cuộc tấn công từ bên ngoài, mà thách thức lớn nhất lại bắt nguồn từ chính những sơ hở kỹ thuật thường nhật. Nếu không kịp thời phát hiện, những sai sót cấu hình này sẽ trở thành các "điểm mù" bảo mật nguy hiểm - cửa ngõ đầu tiên để kẻ xấu khai thác và xâm nhập vào hệ thống.
Mặt khác, quy trình rà soát an toàn thông tin tại nhiều doanh nghiệp hiện vẫn phụ thuộc lớn vào việc kiểm tra thủ công hoặc các công cụ rời rạc. Đội ngũ vận hành vừa tiêu tốn nhiều thời gian rà quét từng tài nguyên riêng lẻ, vừa thiếu đi bức tranh tổng thể về trạng thái an toàn toàn hạ tầng. Ngay cả khi phát hiện bất thường, doanh nghiệp vẫn lúng túng trước câu hỏi: đâu là rủi ro cần ưu tiên và phương án xử lý cụ thể ra sao?
Bối cảnh này đặt ra yêu cầu dịch chuyển cấp thiết: dịch chuyển từ phòng thủ thụ động sang phòng thủ chủ động - tự động quan sát toàn cảnh, liên tục rà quét và khắc phục sơ hở ngay từ gốc trước khi phát sinh sự cố.
FPT CSPM – Giải pháp giám sát bảo mật hạ tầng Cloud tự động
Để giải quyết bài toán chiến lược đó, FPT Cloud ra mắt giải pháp FPT CSPM (Cloud Security Posture Management). Đây là một dịch vụ nòng cốt nằm trong bộ giải pháp CNAPP (Cloud-Native Application Protection Platform) - giải pháp bảo mật toàn diện cho các tổ chức, doanh nghiệp vận hành trên Cloud. Hiện tại, FPT Cloud là một trong những đơn vị tiên phong tại Việt Nam phát triển và tích hợp nền tảng bảo vệ ứng dụng Cloud-Native trực tiếp trên portal quản trị.
Giải pháp FPT CSPM giúp giám sát, bảo mật hạ tầng Cloud chủ động. Ảnh tạo từ AI
Được thiết kế chuyên biệt cho mô hình phòng thủ chủ động, FPT CSPM giúp doanh nghiệp kiểm soát toàn diện trạng thái bảo mật, tự động phát hiện sơ hở cấu hình và chỉ dẫn khắc phục tức thì. Dịch vụ vận hành theo mô hình không cần cài đặt phần mềm phụ trợ (Agentless), không đòi hỏi thiết lập kỹ thuật phức tạp (Zero Configuration) và trả kết quả đánh giá toàn diện chỉ sau 10 phút kích hoạt.
Về cách thức hoạt động, FPT CSPM tập trung vào ba năng lực chính
Quan sát tập trung: Cung cấp bảng điều khiển tổng quan, điểm số an toàn (Security Posture Score) và danh mục tài nguyên (Asset Inventory), giúp quản trị viên nắm trọn trạng thái an toàn của toàn bộ hạ tầng trên một giao diện duy nhất.
Phát hiện tự động: Rà quét liên tục để phát hiện các sai sót cấu hình theo chu trình 4 bước tự động hóa: Kích hoạt – Quét – Phát hiện – Đề xuất xử lý, tối giảm sự phụ thuộc vào các kỳ rà soát thủ công.
Xử lý triệt để: Phân loại rủi ro theo cấp độ ưu tiên (Issue Management), chỉ rõ nguyên nhân, phạm vi ảnh hưởng và cung cấp hướng dẫn khắc phục từng bước. Kết hợp cùng hệ thống cảnh báo tự động qua email (Notification), doanh nghiệp luôn chủ động kiểm soát an toàn hệ thống mọi lúc, mọi nơi.
Bảo đảm chủ quyền dữ liệu và tuân thủ chuẩn mực pháp lý Việt Nam
Bên cạnh năng lực kỹ thuật, tính tuân thủ pháp lý là yêu cầu bắt buộc đối với các tổ chức, doanh nghiệp khi vận hành dữ liệu quan trọng trên Cloud. Kết quả rà soát từ FPT CSPM cung cấp các bằng chứng kỹ thuật phục vụ việc kiểm tra và đối chiếu các nhóm yêu cầu về cấu hình an toàn theo Luật An ninh mạng 2025 (số 116/2025/QH15) và Nghị định 331/2026/NĐ-CP về bảo vệ an ninh mạng đối với hệ thống thông tin, cũng như các yêu cầu về mã hóa và kiểm soát truy cập dữ liệu theo Luật Bảo vệ dữ liệu cá nhân 2025 (số 91/2025/QH15) và Nghị định 356/2025/NĐ-CP.
Toàn bộ dữ liệu được quét và kết quả đánh giá từ FPT CSPM được lưu trữ trong lãnh thổ Việt Nam, giúp doanh nghiệp tăng khả năng kiểm soát dữ liệu và chủ động hơn trong việc quản trị, đánh giá trạng thái bảo mật của hạ tầng Cloud.
Sự ra đời của FPT CSPM đánh dấu bước tiến quan trọng trong việc hoàn thiện hệ sinh thái FPT Security. Trong lộ trình tiếp theo, FPT Cloud sẽ tiếp tục mở rộng trọn bộ giải pháp CNAPP với các dịch vụ thành phần như FPT CWPP (Bảo vệ tải động Cloud) và FPT CDR (Phát hiện và Phản ứng sự cố Cloud). Sự kết hợp đồng bộ giữa FPT CSPM và các lớp bảo mật chuyên sâu sẽ tạo nên lá chắn phòng thủ đa tầng, giúp doanh nghiệp tối đa hóa khả năng bảo vệ và tự tin bứt phá trên nền tảng Cloud Make in Vietnam.
Liên hệ với chúng tôi để được tư vấn chi tiết về các giải pháp, dịch vụ của FPT Cloud:
Hotline: 1800 6139
Email: support@fptcloud.com
Support: m.me/fptsmartcloud
Hyperscaler mở local zone Việt Nam: Giá trị khác biệt của sovereign cloud nội địa
18:14 15/09/2026
Ngày 19/06/2026, AWS đưa Local Zone Hà Nội vào vận hành chính thức1. Hạ tầng này giải quyết đúng hai việc AWS công bố: độ trễ mili giây một chữ số cho workload hướng người dùng trong nước, và lưu trữ dữ liệu tại chỗ để đáp ứng yêu cầu residency. Đây chưa phải một AWS Region đầy đủ tại Việt Nam: Local Zone là phần mở rộng của parent Region Singapore và chỉ cung cấp một tập dịch vụ nhất định.2 Một hạ tầng có Control Plane phụ thuộc ra nước ngoài thì dù dữ liệu ở Hà Nội vẫn chưa thể coi là sovereign cloud hoàn toàn. Nhưng chính cấu hình này đã tạo ra một bài kiểm tra áp lực chiến lược (stress test) đáng đưa vào kế hoạch hạ tầng 3-5 năm: nếu trong tương lai một hyperscaler mở full Region tại Việt Nam, nhà cung cấp trong nước còn khác biệt ở đâu ngoài vị trí dữ liệu?
Động lực thị trường cho sovereign cloud đang tăng. Gartner ước tính chi tiêu IaaS sovereign cloud toàn cầu đạt 80 tỷ USD năm 2026, tăng 35,6%; riêng châu Á - Thái Bình Dương mới nổi tăng 76%, và hãng dự báo một phần workload sẽ dịch chuyển từ nhà cung cấp toàn cầu sang nhà cung cấp địa phương.3 Bất kể kịch bản full Region tại Việt Nam xảy ra khi nào, Local Zone Hà Nội đã đủ để buộc các quyết định phân bổ ngân sách cloud nội địa phải dựa trên nhiều yếu tố hơn thay vì chỉ xét đến vị trí đặt dữ liệu.
Lưu trữ dữ liệu tại chỗ mới chỉ là điểm bắt đầu, chưa phải toàn bộ bài toán chủ quyền
Khung pháp lý Việt Nam không quy định chung chung rằng 'mọi dữ liệu phải ở trong nước', mà phân loại cụ thể theo từng loại dữ liệu và chủ thể:
Luật Bảo vệ dữ liệu cá nhân số 91/2025/QH15 (hiệu lực 01/01/2026)4 và Nghị định 356/2025/NĐ-CP đặt yêu cầu đối với hoạt động chuyển dữ liệu cá nhân xuyên biên giới, bao gồm nghĩa vụ đánh giá tác động trong các trường hợp thuộc phạm vi áp dụng.
Luật Dữ liệu số 60/2024/QH15 (hiệu lực 01/7/2025)5 thiết lập cơ chế quản lý riêng đối với dữ liệu quan trọng và dữ liệu cốt lõi, cần đánh giá trước khi chuyển/cung cấp dữ liệu ra nước ngoài.
Luật An ninh mạng số 116/2025/QH15 (hiệu lực 01/7/2026) 6 đặt ra yêu cầu về lưu trữ dữ liệu tại Việt Nam trong các trường hợp thuộc phạm vi điều chỉnh, không phải yêu cầu đồng nhất đối với mọi loại dữ liệu/workload.
Chính AWS cho thấy residency chưa đồng nghĩa với sovereignty: ngày 15/1/2026, hãng khai trương European Sovereign Cloud với pháp nhân riêng, nhân sự vận hành cư trú tại EU và hạ tầng tách biệt vật lý lẫn logic khỏi các region hiện hữu.7 Tiền lệ này cho thấy vị trí dữ liệu chỉ là một lớp của sovereignty. Nó không cho phép suy ra một full Region tương lai tại Việt Nam sẽ có cấu trúc pháp nhân, control plane hay mô hình vận hành nào; các yếu tố đó phải được kiểm tra theo thiết kế và điều khoản của từng nhà cung cấp.
Dù hyperscaler có mở full Region tại Việt Nam, hai giá trị cốt lõi của Sovereign cloud nội địa vẫn không tự mất đi.
Giá trị thứ nhất: kiến trúc may đo và tổng chi phí sở hữu dự đoán được
Hyperscaler cung cấp dịch vụ được chuẩn hóa ở quy mô toàn cầu. Chuẩn hóa tạo ra quy mô và catalogue rộng, nhưng không phải mọi yêu cầu đặc thù đều được phản ánh trực tiếp trong mô hình dịch vụ và thương mại tiêu chuẩn. Trong phát biểu tại tọa đàm Vietnam Cloud & Datacenter Convention 2026, tôi nêu ngân hàng, tài chính và khu vực công là những nhóm có thể cần kiến trúc hybrid thiết kế theo hiện trạng và mô hình thương mại linh hoạt hơn. Flexera ghi nhận 73% tổ chức đang vận hành hybrid cloud trong báo cáo State of the Cloud 2026: Hybrid Cloud không phải là trạng thái quá độ tạm thời, mà là mô hình kiến trúc đích của các tập đoàn lớn.
Trong phần stress test tại Vietnam Cloud & Datacenter Convention 2026, tôi nêu ba yếu tố FPT Cloud hướng tới để khớp với nhu cầu đó: SLA tùy chỉnh theo thỏa thuận, khả năng đáp ứng yêu cầu chủ quyền dữ liệu tại địa phương ngay trong dịch vụ, và chi phí tối ưu không kèm phí egress khó dự đoán hay phí ẩn.
Cấu phần chi phí cần đọc kỹ hơn bảng giá niêm yết. Flexera 2026 đo lãng phí cloud ở mức 29%; 76% doanh nghiệp lớn trong khảo sát chi trên 5 triệu USD mỗi tháng cho public cloud. 8 Ở quy mô Enterprise, chi phí Cloud đủ lớn và phức tạp để TCO 3 - 5 năm bắt buộc phải tính thêm data movement, egress, connectivity, integration, migration và nhân sự vận hành. Trong kiến trúc hybrid, lưu lượng trao đổi giữa cloud và hệ thống hiện hữu có thể trở thành một cấu phần biến động đáng kể; vì vậy doanh nghiệp cần mô hình hóa các kịch bản traffic thay vì chỉ đọc bảng giá niêm yết.
Giá trị thứ hai: Last-Mile Integrator và trách nhiệm vận hành đầu-cuối
Chiến lược tối ưu không phải là cạnh tranh hạ tầng, mà là đóng vai trò 'Last-Mile Integrator' - cầu nối giúp doanh nghiệp giữ các workload cốt lõi trên hạ tầng sovereign nội địa, đồng thời kết nối an toàn với các dịch vụ AI nâng cao của Hyperscaler.
Điểm khác biệt nằm ở trách nhiệm, không nằm ở sơ đồ. Khi sự cố vắt trải dài qua các hạ tầng khác nhau, câu hỏi quan trọng không chỉ là dịch vụ nào đang lỗi mà là ai chịu trách nhiệm đưa service trở lại trạng thái hoạt động. Một đầu mối chịu trách nhiệm toàn tuyến chỉ có giá trị nếu phạm vi đó được thể hiện rõ trong SLA, RACI, escalation path và điều khoản hợp đồng; nếu cuối cùng khách hàng vẫn phải tự phân xử giữa nhiều ticket theo ranh giới sản phẩm, việc tích hợp mới chỉ dừng lại ở mặt sơ đồ kiến trúc (topology) chứ chưa giải quyết được bài toán vận hành thực tế. Giá trị của nhà cung cấp nội địa vì thế phải được chứng minh bằng khả năng thực thi tại chỗ và chịu trách nhiệm xuyên môi trường, không phải bằng tuyên bố "local" đơn thuần.
Ba câu hỏi trước khi phân bổ lại ngân sách cloud
Doanh nghiệp nên ra quyết định dựa trên đặc tính của từng danh mục workload, thay vì phụ thuộc vào thương hiệu của nhà cung cấp. Ba câu hỏi cần trả lời bằng số liệu trước khi ký cam kết dài hạn:
Control boundary nằm ở đâu? Workload nào thực sự có yêu cầu về vị trí lưu trữ, xử lý, quyền truy cập hoặc control plane; căn cứ đó đến từ luật, quy định ngành hay chính sách risk nội bộ?
Tổng chi phí sở hữu 3-5 năm của từng phương án là bao nhiêu khi tính đủ compute, storage, data movement/egress, tích hợp, kết nối, migration và nhân sự vận hành? Biến số nào khó dự báo nhất?
Accountability boundary nằm ở đâu? Khi sự cố vắt qua ranh giới các môi trường, ai chịu trách nhiệm phục hồi service đầu-cuối, và cam kết đó nằm ở SLA, RACI hoặc điều khoản nào của hợp đồng?
Doanh nghiệp cần rà soát bản chất của từng workload theo ba câu hỏi trên có thể làm việc trực tiếp với đội ngũ solution architect của FPT Cloud để nhận đánh giá kiến trúc và mô hình chi phí cho từng nhóm hệ thống. Đặt lịch tư vấn tại đây:
Nội dung bài viết là thông tin kỹ thuật và tham khảo pháp lý, không phải tư vấn pháp lý.
Trương Văn Quang Kiến trúc sư giải pháp (Solution Architect), FPT Cloud
Phòng thủ chiều sâu cho agent AI: giới hạn blast radius khi prompt injection vượt qua bộ lọc
17:42 11/09/2026
Báo cáo OWASP GenAI LLM Top 10 2026 (OWASP - Open Worldwide Application Security Project, tổ chức quốc tế phi lợi nhuận về bảo mật ứng dụng) xác nhận: Prompt Injection tiếp tục đứng ở vị trí LLM01 đối với ứng dụng mô hình ngôn ngữ lớn (LLM). Điểm đáng chú ý của bản 2026 không phải là kỳ vọng "lọc sạch" prompt độc hại, mà là chuyển trọng tâm sang thiết kế hệ thống để giới hạn hậu quả khi mô hình bị đánh lừa.1
"Đừng cố xây dựng một mô hình không thể bị đánh lừa. Hãy xây hệ thống xung quanh nó để khi mô hình bị đánh lừa - và điều đó sẽ xảy ra - không có gì quan trọng bị phá vỡ."2
Câu hỏi kỹ thuật đặt ra: nếu không thể chặn triệt để prompt injection ở tầng đầu vào, kiến trúc phải thay đổi ở đâu để một ca tấn công thành công chỉ gây thiệt hại trong phạm vi lường trước?
Bài toán dữ liệu sự cố và sự thất bại của bộ lọc đầu vào
Báo cáo năm 2026 dựa trên phân tích 7.714 sự cố an ninh AI thực tế trong đó 6.639 sự cố đủ chi tiết để phân loại.3 Dữ liệu cho thấy sự dịch chuyển rõ rệt khi thiệt hại không còn nằm ở nội dung LLM tạo ra, mà ở hành động AI Agent thực thi, hạng mục excessive agency (trao quyền quá mức) tăng lên vị trí thứ 3.
Nguyên nhân bộ lọc đầu vào không phải là ranh giới tin cậy
Mặc dù các API LLM hiện đại đã phân tách vai trò (system, user, tool) và huấn luyện mô hình ưu tiên chỉ dẫn hệ thống, đây thuần túy là hành vi học được (learned behavior) thay vì một ranh giới cưỡng chế (enforced boundary). LLM vẫn xử lý cả câu lệnh lẫn dữ liệu truy xuất trên cùng một không gian ngữ cảnh xác suất (probabilistic context window), do đó hoàn toàn thiếu một trust boundary đúng nghĩa ở tầng giao thức. Khác với SQL injection nơi parameterized queries phân tách tuyệt đối mã lệnh và dữ liệu về mặt cú pháp, LLM chưa tồn tại cơ chế phòng ngự tương đương có tính tổng quát. Tài liệu OWASP thừa nhận chưa rõ có tồn tại phương pháp phòng ngừa tuyệt đối hay không. 4
Thực nghiệm độc lập năm 2025 trên 6 hệ guardrails thương mại và mã nguồn mở cho thấy kết quả đồng nhất: kỹ thuật giấu chỉ dẫn trong Emoji qua mặt bộ lọc với tỷ lệ 100%; ký tự Unicode đặc biệt vượt rào trên 90%; và không có giải pháp nào chống chịu được toàn bộ các kỹ thuật tấn công. Ngay cả ProtectAI v2 - giải pháp cải thiện mạnh nhất ở nhóm giấu ký tự (giảm tỷ lệ lọt từ 77,32% xuống 20,26%) vẫn để lọt hơn 1/5 số mẫu prompt injection trong chính nhóm này. 5
EchoLeak (CVE-2025-32711) trên Microsoft 365 Copilot là minh chứng thực tế cho indirect prompt injection trên hệ thống production. Kẻ tấn công chỉ cần gửi một email được chế tác để vượt bộ phân loại XPIA; khi Copilot về sau truy xuất email đó trong một truy vấn bình thường, chuỗi khai thác có thể khiến Copilot đưa dữ liệu nhạy cảm vào một URL/tham chiếu hình ảnh và tạo yêu cầu ra ngoài. Điểm quan trọng là đây là kịch bản zero-click: nạn nhân không cần mở hoặc bấm vào email độc hại; việc sử dụng Copilot bình thường có thể đủ để kích hoạt chuỗi tấn công.
Bảng 1. Lọc đầu vào: dùng để làm gì và không nên kỳ vọng gì
Lọc đầu vào LÀM ĐƯỢC Lọc đầu vào KHÔNG làm được Giảm nhiễu và chi phí: chặn một phần mẫu tấn công đã biết hoặc ít tinh vi trước khi đi vào các lớp xử lý sâu hơn. Tạo bảo đảm an toàn hoặc trust boundary: mẫu mới, biến thể/adaptive attack và dữ liệu gián tiếp vẫn có thể vượt qua. Tạo tín hiệu giám sát: log các mẫu bị chặn cho thấy ai đang thử tấn công Thay thế kiểm soát quyền: khi mẫu lọt qua thì mô hình vẫn giữ nguyên toàn bộ quyền được cấp Tăng chi phí tấn công và bổ sung cho model hardening, output checking, red teaming. Tạo miễn nhiễm với indirect/cross-modal prompt injection: EchoLeak cho thấy classifier chuyên dụng vẫn có thể bị bypass.
Tổ hợp "Lethal Trifecta" và nguyên lý Blast Radius
Theo Simon Willison, rủi ro lớn nhất xảy ra khi một AI Agent hội đủ 3 yếu tố mà ông gọi là “bộ ba chết người" (Lethal Trifecta) bao gồm:
Truy cập dữ liệu nhạy cảm/nội bộ.
Tiếp nhận/xử lý dữ liệu không tin cậy từ bên ngoài (email, web, file).
Có kênh giao tiếp hoặc gửi dữ liệu ra môi trường ngoài.
Khi cả 3 yếu tố hội tụ trong cùng một context, một ca injection thành công đồng nghĩa với sự cố rò rỉ dữ liệu (data exfiltration). Vì thế khi thiết kế kiến trúc bảo mật cho AI Agent cần đặt mục tiêu thu hẹp tối đa blast radius (Phạm vi thiệt hại) khi Agent bị chiếm quyền điều khiển.
Kiến trúc bảo mật phòng thủ chiều sâu (Defense-in-Depth)
Tầng 1: Tách biệt danh tính (workload identity)
Khoảng trống phổ biến là để AI Agent sử dụng trực tiếp session/token của end-user hoặc một service account có phạm vi quyền quá rộng. Đây không mặc nhiên là "privilege escalation"; vấn đề là agent có thể thừa hưởng tập quyền hiệu lực quá lớn so với nhiệm vụ cần thực hiện. Nếu bị prompt injection, phạm vi thiệt hại có thể mở rộng tới toàn bộ tài nguyên mà token đó truy cập được.
Kiến trúc đề xuất: cấp workload identity riêng cho runtime của từng agent hoặc từng nhóm tác vụ. Khi agent hành động thay người dùng, sử dụng cơ chế on-behalf-of/scoped delegation với token ngắn hạn và downscope. Quyền thực tế nên là giao của ba lớp: quyền người dùng, capability được cấp cho agent và policy của tài nguyên; tuyệt đối không đưa raw user token vào prompt/context.
Quản lý credential: ưu tiên workload identity/federation và token ngắn hạn thay cho API key tĩnh. Secret còn cần thiết phải lưu trong vault và chỉ được tool runner/broker lấy tại thời điểm thực thi. LLM chỉ tạo ý định hoặc tool call; credential không được xuất hiện trong prompt, model context, log hoặc output của mô hình.
Tầng 2: Sandbox Tool-Calling - LLM đề xuất, Broker thực thi
Áp dụng nguyên tắc cô lập: LLM không gọi API trực tiếp, chỉ đề xuất cấu trúc gọi lệnh (intent declaration). Một Broker độc lập nhận khai báo từ LLM, thẩm định tham số (input schema validation), áp dụng danh sách cho phép (allowlist) cho kết nối mạng của từng công cụ, và khởi chạy tác vụ trong môi trường cách ly (sandbox) với quyền truy cập tệp và mạng bị giới hạn.7
Tầng 3: Tách biệt luồng tin cậy (mô hình CaMeL của Google DeepMind)
Kiến trúc CaMeL (2025) của Google DeepMind tách đôi vai trò của mô hình: một mô hình đặc quyền (Privileged Model) nhận yêu cầu của người dùng và lập kế hoạch nhưng không bao giờ đọc dữ liệu không tin cậy, còn một mô hình cách ly (Isolated Model) đọc dữ liệu không tin cậy nhưng không được gọi công cụ, API.
Mỗi biến dữ liệu mang nhãn nguồn gốc (data lineage tagging), và chính sách dòng dữ liệu (data flow policy) quyết định nguồn nào được phép chảy vào hành động nào.8
Tầng 4: Con người kiểm soát đầu ra & phê duyệt tác động (Human-in-the-Loop)
Mọi thứ LLM sinh ra cần được đối xử như đối với dữ liệu không tin cậy (Untrusted Output): kiểm tra, mã hoá và làm sạch (encode/sanitize) trước khi hiển thị hoặc đưa vào luồng xử lý tiếp theo.
Với các hành động đặc quyền làm thay đổi hệ thống production, nhất là các hành động không thể khôi phục thì con người luôn phải là chốt chặn kiểm soát cuối cùng.
Tại FPT Cloud, các agent phân tích dữ liệu hiện được giới hạn ở tác vụ đọc/tổng hợp; các hành động làm thay đổi production như chặn IP, vô hiệu hóa tài khoản, thay đổi firewall hoặc xóa dữ liệu chưa được phép tự động thực thi nếu chưa có phê duyệt của người có thẩm quyền. Đây là baseline an toàn phù hợp trong giai đoạn đầu; về sau chỉ nên tự động hóa các hành động low-risk, reversible và đã được policy phê duyệt trước.
Bảng kiểm tra an ninh AI Agent trước khi lên production
(Production Security Checklist)
Stt Hạng mục kiểm tra Trạng thái 1 Agent dùng Workload Identity riêng, không mượn tài khoản User? 2 Credential/API Key được giấu hoàn toàn khỏi Prompt Context? 3 Token cấp cho Agent có vòng đời ngắn và cơ chế Revoke tức thì? 4 Danh sách Tool/API áp dụng nguyên tắc đặc quyền tối thiểu (Least Privilege) ? 5 Các Tool gọi ngoài có Allowlist kiểm soát kết nối Mạng/Domain riêng? 6 Đã rà soát và nhận diện các Agent hội đủ bộ ba "Lethal Trifecta"? 7 Dữ liệu không tin cậy (Email, Web, File) có xử lý ở luồng cô lập? 8 Đầu ra của LLM được Validate/Sanitize trước khi Render/Execute? 9 Các tác vụ Write/Delete trên môi trường Production bắt buộc có HITL? 10 Hệ thống SIEM/SOC có Alert riêng khi Agent có hành vi bất thường?
Sự đánh đổi về mặt kiến trúc (Architectural Trade-offs)
Tăng độ trễ (latency): tách đôi model nghĩa là hai lời gọi thay vì một; cộng với độ trễ của broker và kiểm tra schema thêm một lớp nữa.
Tăng approval fatigue: không nên bắt con người duyệt mọi tool call. HITL cần ưu tiên cho hành động đặc quyền, tác động lớn, khó khôi phục hoặc vượt risk threshold; các thao tác low-risk có thể tự động nếu được policy giới hạn chặt và có khả năng rollback.
Tăng chi phí: allowlist theo từng tool, danh tính theo từng agent, vòng đời token ngắn đều cần người vận hành và quy trình; retrofit lên hệ thống đã chạy khó hơn nhiều so với thiết kế từ đầu.
Khung pháp lý cho Agent AI tại Việt Nam
Sự tuân thủ cho các hệ thống AI Agent hiện được điều chỉnh bởi:
Luật Trí tuệ nhân tạo (Luật 134/2025/QH15, hiệu lực 01/3/2026) và Nghị định 142/2026/NĐ-CP (áp dụng từ 01/5/2026): phân loại hệ thống AI theo ba mức rủi ro.
Quyết định 33/2026/QĐ-TTg (hiệu lực 15/8/2026): ban hành Danh mục hệ thống AI có rủi ro cao.
Luật Bảo vệ dữ liệu cá nhân (Luật 91/2025/QH15): Ràng buộc trách nhiệm xử lý và rò rỉ dữ liệu cá nhân qua Agent.
Nội dung trên không phải tư vấn pháp lý; doanh nghiệp cần đối chiếu văn bản gốc cho trường hợp cụ thể.
3 việc doanh nghiệp có thể triển khai ngay trong tuần
Kiểm kê: toàn bộ agent đang chạy, tool từng agent gọi được và danh tính từng agent đang dùng.
Khoanh vùng: gắn nhãn các agent hội đủ bộ ba lethal trifecta để xử lý trước.
Thiết lập chốt chặn: trước khi có policy chi tiết, áp dụng default-deny đối với mọi hành động làm thay đổi production; bắt buộc HITL cho thao tác high-impact/irreversible. Chỉ mở tự động cho các thao tác low-risk, reversible sau khi đã có allowlist, giới hạn tham số, quota và rollback..
Đội kỹ thuật đang đưa agent LLM vào vận hành và muốn rà lại kiến trúc quyền, sandbox tool-calling và các chốt chặn theo khung OWASP 2026 có thể cùng rà trực tiếp trên sơ đồ hệ thống với đội chuyên gia bảo mật và AI của FPT Cloud.
Liên hệ với chúng tôi để được tư vấn chi tiết về các giải pháp, dịch vụ của FPT Cloud:
Hotline: 1800 6139
Email: support@fptcloud.com
Support: m.me/fptsmartcloud
Nguyễn Hải Nam
Trưởng Phòng Vận Hành và Triển khai bảo mật FPT Cloud
FPT Cloud Desktop v.3.2: Tự động hóa vận hành, nâng cao trải nghiệm và tối ưu quản trị máy ảo
17:21 10/09/2026
FPT Cloud Desktop chính thức phát hành phiên bản 3.2 với trọng tâm hướng đến việc tự động hóa các thao tác vận hành, minh bạch hóa trạng thái dịch vụ và nâng cao độ ổn định cho người dùng. Bản cập nhật mang đến hàng loạt cải tiến mạnh mẽ về mặt kỹ thuật trên luồng ứng dụng FCDClient, User Portal và hệ thống quản lý Máy ảo.
Trong nỗ lực không ngừng nghỉ nhằm cung cấp một không gian làm việc số (Virtual Workspace) an toàn và linh hoạt cho doanh nghiệp, FPT Cloud Desktop 3.2 được thiết kế để giải quyết 3 mục tiêu cốt lõi: Đảm bảo tính ổn định & liền mạch, Rõ ràng & minh bạch trong theo dõi dịch vụ, và Đơn giản hóa công tác quản trị.
Bản cập nhật lần này loại bỏ nhiều thao tác thủ công, đồng thời khắc phục các hạn chế kỹ thuật của phiên bản trước nhằm tối ưu hóa vòng đời sử dụng từ bước đăng nhập, cài đặt đến tương tác trực tiếp với máy ảo. Dưới đây là 3 nâng cấp trọng tâm trên FPT Cloud Desktop 3.2.
1. Cải tiến ứng dụng FCDClient: Cập nhật tự động, giảm gián đoạn khi sử dụng
FPT Cloud Desktop 3.2 nâng cấp cơ chế cập nhật của FCDClient, giúp quá trình nâng cấp ứng dụng diễn ra an toàn hơn và giảm thiểu gián đoạn trong quá trình sử dụng.
Trước khi cập nhật, ứng dụng sẽ hiển thị thông báo để người dùng chủ động nắm bắt trạng thái. Trong quá trình cài đặt, hệ thống tự động tạm khóa ứng dụng nhằm hạn chế xung đột phát sinh. Trường hợp quá trình cập nhật gặp lỗi hoặc bị gián đoạn, cơ chế rollback cho phép ứng dụng tự phục hồi, đảm bảo người dùng có thể tiếp tục sử dụng sau khi quá trình cập nhật hoàn tất.
Bên cạnh đó, trải nghiệm cài đặt cũng được cải thiện khi loại bỏ việc hiển thị cửa sổ dòng lệnh (Terminal) sau khi cập nhật thành công, đồng thời tối ưu hiển thị logo ứng dụng trên môi trường Linux và macOS.
Phiên bản 3.2 cũng xử lý lỗi thoát ứng dụng ngoài ý muốn khi đăng nhập thông qua trình duyệt tích hợp (web-view OAuth2), giúp tăng tính ổn định trong quá trình kết nối và sử dụng FCDClient.
2. Cải tiến User Portal: Minh bạch lịch sử truy cập và trạng thái dịch vụ
Để hỗ trợ người dùng dễ dàng theo dõi hoạt động truy cập máy ảo, FPT Cloud Desktop 3.2 bổ sung tính năng Virtual Desktop Access History trên User Portal.
Tính năng này cho phép theo dõi lịch sử truy cập với các thông tin gồm thiết bị truy cập, phương thức truy cập, trạng thái phiên làm việc, thời gian bắt đầu, thời gian kết thúc và thời lượng truy cập. Người dùng có thể xem lại lịch sử trong khoảng thời gian gần đây và xuất dữ liệu dưới dạng CSV để phục vụ nhu cầu quản lý.
Ngoài ra, User Portal được bổ sung thông báo khi dịch vụ bị tạm ngừng hoặc vô hiệu hóa, giúp người dùng nhận biết rõ trạng thái dịch vụ trong quá trình truy cập.
Bản cập nhật cũng cải thiện độ chính xác của dữ liệu lịch sử truy cập thông qua việc xử lý lỗi hết phiên khi mở màn hình Virtual Desktop Access History và lỗi ghi trùng nhật ký đối với các phiên truy cập máy ảo thất bại.
3. FCDAgent: Tự động hóa triển khai, đảm bảo tính đồng nhất trên máy ảo
FPT Cloud Desktop 3.2 cải thiện quá trình khởi tạo máy ảo bằng khả năng tự động cài đặt phiên bản mới nhất của FCDAgent ngay khi máy ảo sẵn sàng. Cơ chế này giúp đảm bảo máy ảo sử dụng đúng phiên bản FCDAgent được hỗ trợ, giảm thao tác cài đặt thủ công và nâng cao tính ổn định trong quá trình vận hành.
4. Công cụ quản trị dành cho Quản trị viên: Tối ưu theo dõi và quản lý tài nguyên
Đối với đội ngũ quản trị hệ thống, FPT Cloud Desktop 3.2 bổ sung thêm các thông tin hỗ trợ theo dõi tình trạng sử dụng dịch vụ trực tiếp trên Dashboard quản trị.
Hệ thống bổ sung bảng thông tin (info banner) về hạn mức sử dụng (quota), giúp quản trị viên nhanh chóng nắm bắt trạng thái tài nguyên. Đồng thời, thông tin máy ảo và tài nguyên được đồng bộ, hiển thị thống nhất giữa các trang quản trị, hỗ trợ theo dõi chính xác tình hình sử dụng dịch vụ theo từng khách hàng.
Ngoài các cải tiến về khả năng quản lý, phiên bản mới cũng đảm bảo hệ thống gửi đầy đủ email cảnh báo đăng nhập, giúp quản trị viên kịp thời theo dõi các hoạt động truy cập dịch vụ.
Thông qua nâng cấp lần này, FPT Cloud Desktop v3.2 mang đến một nền tảng vận hành linh hoạt hơn, hỗ trợ doanh nghiệp tối ưu quản lý máy ảo và đáp ứng tốt hơn nhu cầu mở rộng môi trường làm việc số trong tương lai.
Tìm hiểu về giải pháp FPT Cloud Desktop tại đây
Liên hệ với chúng tôi để được tư vấn chi tiết về các giải pháp, dịch vụ của FPT Cloud:
Hotline: 1800 6139
Email: support@fptcloud.com
Support: m.me/fptsmartcloud

Hiểu đúng ranh giới lỗi của vùng khả dụng: hai dạng shared fate nằm ngoài Multi-AZ
09:38 08/09/2026
Railway là một PaaS (Platform-as-a-Service) cho developer: kết nối GitHub repo là tự động build, deploy và có database managed (Postgres, MySQL, Redis) mà không cần tự quản lý hạ tầng bên dưới. Để tránh phụ thuộc một cloud provider duy nhất, Railway chạy workload trên cả AWS, Google Cloud và cụm bare-metal riêng (Railway Metal). Sự cố Railway ngày 19/5/2026 diễn ra theo bốn mốc:
22:11 UTC, dashboard Railway bắt đầu trả lỗi 503.
22:19, nguyên nhân được xác định: tài khoản production trên Google Cloud bị tự động khóa không báo trước
22:29, quyền truy cập được khôi phục nhưng toàn bộ compute vẫn dừng.
22:35, cache định tuyến bắt đầu hết hạn. Máy chủ trên AWS và Railway Metal vẫn sống nhưng các edge proxy không dựng lại được bảng định tuyến vì network control plane API mà nó phụ thuộc nằm trên chính các máy trong Google Cloud, khiến workload khách hàng tràn ngập lỗi 404.
Railway sau đó xác nhận chính phụ thuộc này biến sự cố ở một nhà cung cấp thành sự cố toàn nền tảng. Phân tán hạ tầng ra nhiều nơi không đồng nghĩa với phân tán được ranh giới lỗi (failure boundary). Multi-AZ cần được hiểu trong cùng giới hạn đó: một cơ chế khoanh vùng sự cố, không phải một minh chứng rằng các thành phần trong hệ thống có tính độc lập.
Multi-AZ thực sự cô lập lớp lỗi nào
Vật lý: Vùng khả dụng (AZ) được thiết kế trước hết để cô lập lỗi tương quan theo vị trí vật lý: nguồn điện, làm mát, hạ tầng mạng và những thành phần cùng chịu tác động trong một khuôn viên. Nhưng tự thân điều đó chưa đủ để đảm bảo high availability, cần thêm 3 điều kiện đúng: locality, quorum và capacity.
Điều kiện để AZ phát huy tác dụng
Locality: Giá trị của thiết kế zonal định lượng được. Giả định một trong ba vùng hỏng hoàn toàn, tài nguyên phân bố đều: nếu dịch vụ gọi ngẫu nhiên qua các AZ (kiểu regional), một lần gọi chỉ còn 4/9 khả năng thành công, và với chuỗi gọi dài N bước, khả năng đó giảm dần theo (2/3)N. Nếu dịch vụ chỉ gọi trong cùng một vùng (kiểu zonal), khả năng thành công luôn giữ ở mức 2/3, bất kể chuỗi gọi dài bao nhiêu - nguyên tắc "ưu tiên gọi trong cùng AZ" này gọi là locality, giúp tránh rủi ro cộng dồn qua từng bước gọi. Nhưng cả hai công thức trên đều giả định các AZ hoàn toàn độc lập với nhau - đây là điều kiện cần, chưa đủ để đảm bảo high availability.
Quorum và capacity: Cụ thể, dù đã chạy trên nhiều vùng, high availability vẫn chưa được đảm bảo do hai yếu tố thường bị bỏ sót:
Quorum: cluster 3 node đặt theo cấu hình 2+1 (2 node cùng một AZ, 1 node ở AZ khác) không chịu được mất AZ đang chứa 2 node đó. AZ đó sập nghĩa là mất quorum, vì chỉ còn 1 node, dưới ngưỡng đa số (2/3). Để chịu được mất bất kỳ AZ nào trong số 3 AZ, phải đặt đúng 1 node/AZ (cấu hình 1+1+1), không dồn 2 node vào cùng 1 AZ.
Capacity (static stability): nếu capacity dự phòng chỉ được provision sau khi một AZ đã sập (dynamic scale-up), việc phục hồi lại phụ thuộc đúng vào control plane thứ đang chịu tải cao nhất lúc đó, nên dễ chậm hoặc kẹt. Static stability yêu cầu cấp phát sẵn capacity dư từ trước khi có sự cố: với 3 AZ, mỗi AZ chỉ vận hành ở ~66% tải đã test (tức dư khoảng 50% headroom); mất 1 AZ, 2 AZ còn lại nhận thêm tải ngay không cần chờ tạo máy mới.
Giới hạn: nơi Multi-AZ không còn bảo vệ
Giả sử cả ba điều kiện trên: locality, quorum, capacity đều đã đúng, vẫn còn một lớp phụ thuộc chưa được tính tới: control plane dùng để vận hành chính các AZ đó, đây là hạ tầng nằm phía trên ranh giới AZ. Dù có bao nhiêu AZ, chúng vẫn thường dùng chung một control plane duy nhất để điều phối (DNS, orchestration, network state). Khi control plane này gặp lỗi, tất cả AZ bên dưới đều bị ảnh hưởng cùng lúc, bất kể locality, quorum hay capacity đã cấu hình đúng. Hai dạng shared fate - tình trạng các thành phần đặt ở AZ khác nhau nhưng vẫn cùng sập chung vì chia sẻ một điểm phụ thuộc nào đó, trình bày dưới đây là hai trường hợp điển hình:
Shared fate #1: Control Plane nằm phía trên ranh giới của AZ
Bản chất: Nhân bản (Replication) không đồng nghĩa với tính độc lập. Nhiều bản sao đặt tại các AZ khác nhau vẫn sẽ chung số phận nếu cùng phụ thuộc vào một shared state, một Single point of failure, hay một control plane ở tầng cao hơn.
Thực tế:
Railway: Dù ứng dụng và hạ tầng mạng được phân tán qua AWS, Google Cloud lẫn Railway Metal, việc phát hiện workload lại phụ thuộc hoàn toàn vào một Control Plane API duy nhất trên Google Cloud. Kiến trúc trông có vẻ phân tán, nhưng điểm phụ thuộc lại mang tính tập trung. Route cache hết hạn sau ~1 giờ; tổng downtime kéo dài 8 giờ
AWS DynamoDB (20/10/2025): 3 tiến trình DNS Enactor chạy độc lập trên 3 AZ nhưng lại cùng thao tác lên một DNS state cấp Region. Một Enactor bị trễ đã ghi đè DNS plan cũ lên plan mới; cleanup process sau đó xóa nhầm bản cũ (lúc này đang là bản thực thi), gỡ toàn bộ IP khỏi DNS. Kết quả: 3 Enactor ở 3 AZ hoàn toàn vô dụng vì quyết định cuối cùng lại nằm ở shared DNS state
Shared fate #2: Blast Radius của cấu hình vượt ranh giới hạ tầng vật lý
Bản chất: Cô lập vật lý không bảo vệ hệ thống trước một cấu hình lỗi được phát tán đồng loạt. Blast Radius của cấu hình tỷ lệ thuận với phạm vi quyền hạn của nó, không bị giới hạn bởi ranh giới địa lý. Đáng cảnh giác nhất là các self-healing mechanism: phản ứng càng nhanh và rộng thì sức tàn phá càng lớn khi đánh giá sai.
Thực tế:
Azure (2/2/2026): Workflow khắc phục tự động áp nhầm chính sách tắt anonymous access lên nhóm Storage Account phục vụ hạ tầng (chứa gói extension của VM). Khâu đánh giá tình trạng không phát hiện trạng thái nhắm sai đủ sớm, chính sách này lan ra nhiều vùng địa lý public cloud khiến hàng loạt VM, AKS và dịch vụ phụ thuộc bị tê liệt Control Plane trong nhiều giờ. Pha rollback sau đó gây quá tải Managed Identities ở East US/West US thêm ~6 giờ — bản thân remediation cũng tạo blast radius riêng
Cloudflare (18/11/2025): Một permission change trên ClickHouse tạo ra các dòng metadata trùng lặp, khiến feature file của Bot Management vượt hard limit (từ ~60 lên >200). File này lập tức đồng bộ toàn mạng, kích hoạt sự cố proxy panic trên diện rộng. Vì file được regenerate mỗi 5 phút trong lúc cluster rollout dần, hệ thống lúc tốt lúc xấu outage dao động khiến ban đầu bị nhầm là DDoS.
Bước tiếp theo
Cả hai dạng Shared fate kể trên đều có chung một dấu hiệu nhận biết: tồn tại một shared logic nằm ngoài phạm vi cô lập của từng AZ.
Việc bạn có thể làm ngay lúc này là mở sơ đồ kiến trúc của hệ thống đang vận hành và đánh dấu đỏ toàn bộ các thành phần duy nhất cấp Region/Tài khoản - bao gồm bản ghi DNS, centralized config store, hay các automation process có quyền ghi diện rộng. Mỗi dấu là một điểm thể hiện số vùng khả dụng không có ý nghĩa.
Shared fate mới chỉ là một phần của bức tranh. Còn 3 dạng Failure mode khác mà mô hình Multi-AZ không thể tự bảo vệ:
Đường khôi phục đi qua đúng thành phần đang sụp đổ (Recovery dependency).
Trạng thái nghẽn kéo dài dù nguyên nhân gốc đã xử lý xong (Metastable failure).
Lỗi ngầm khiến người dùng chịu trận nhưng giám sát vẫn "xanh" (Gray failure).
Phần 2 đi sâu phân tích 3 dạng này.
Nguyễn Phúc LộcPhó Giám Đốc Trung Tâm Phát Triển Dịch Vụ Hạ Tầng Cloud