- Giới thiệu
-
 Lưu trữ dữ liệu đối tượng không giới hạn và truy xuất dữ liệu liên tục
 Certified DBaaS (cơ sở dữ liệu theo dạng dịch vụ) đầu tiên của MongoDB tại Việt Nam
 Tích hợp với máy chủ ảo dành cho 3D Rendering, AI hay ML
 Nền tảng phân tích dữ liệu đáng tin cậy cho doanh nghiệp và chuyên gia, giúp tối ưu chi phí vận hành lên đến 40% so với giải pháp BI khác.
 Sản phẩm hợp tác giữa FPT Cloud và CyRadar, cung cấp dịch vụ tường lửa với khả năng bảo vệ mạnh mẽ cho các ứng dụng web
 Sản phẩm hợp tác giữa FPT Cloud và CyRadar, dịch vụ cung cấp khả năng rà quét toàn diện, phân tích chi tiết và đánh giá lỗ hổng bảo mật để tăng cường an ninh thông tin cho hệ thống ứng dụng doanh nghiệp
 Sao lưu và khôi phục dữ liệu tức thời, an toàn và toàn vẹn dữ liệu
 Trở thành doanh nghiệp đầu tiên trải nghiệm bộ giải pháp phát triển AI toàn diện, được phát triển trên công nghệ mạnh mẽ bậc nhất từ NVIDIA!
 Giải pháp làm việc từ xa hiệu quả và an toàn cho doanh nghiệp
 Dịch vụ máy chủ ảo tiên tiến với khả năng mở rộng nhanh chóng
 Hiệu năng mạnh mẽ với hạ tầng riêng biệt
Tích hợp với máy chủ ảo dành cho 3D Rendering, AI hay ML
Dịch vụ máy chủ ảo tiết kiệm đến 90% chi phí cho doanh nghiệp
Sao lưu và khôi phục dữ liệu tức thời, an toàn và toàn vẹn dữ liệu
Dịch vụ dự phòng & khôi phục hệ thống nhanh chóng
Lưu trữ khối đa dạng thông lượng và dung lượng cho mọi nhu cầu
Lưu trữ dữ liệu đối tượng không giới hạn và truy xuất dữ liệu liên tục
Nâng cao năng lực, tính sẵn sàng của ứng dụng
Nền tảng tự động hoá bảo mật trong quy trình phát triển phần mềm
Sản phẩm hợp tác giữa FPT Cloud và CyRadar, dịch vụ cung cấp khả năng rà quét toàn diện, phân tích chi tiết và đánh giá lỗ hổng bảo mật để tăng cường an ninh thông tin cho hệ thống ứng dụng doanh nghiệp
Sản phẩm hợp tác giữa FPT Cloud và CyRadar, cung cấp dịch vụ tường lửa với khả năng bảo vệ mạnh mẽ cho các ứng dụng web
Dịch vụ tường lửa thông minh cho các ứng dụng web - Giải pháp bảo mật đột phá với sự hợp tác giữa FPT Cloud và Penta Security. Dịch vụ bảo mật tường lửa thế hệ mới
Lưu trữ, quản lý, và bảo mật các Docker Images
Nền tảng Kubernetes an toàn, bảo mật, ổn định, hiệu năng cao
 Tăng tốc phát triển ứng dụng yêu cầu hiệu năng cao bằng dịch vụ Kubernetes tích hợp với vi xử lý cao cấp GPU
Giám sát và triển khai cơ sở dữ liệu như Kafka,..
Certified DBaaS (cơ sở dữ liệu theo dạng dịch vụ) đầu tiên của MongoDB tại Việt Nam
Giám sát và triển khai cơ sở dữ liệu Redis, Cassandra, ...
Giám sát và triển khai cơ sở dữ liệu xử lý phân tích trực tuyến
Giám sát và triển khai cơ sở dữ liệu MySQL, Postgres, SQLserver, MariaDB,...
Giám sát và triển khai cơ sở dữ liệu truy vấn thông tin
Giám sát và triển khai cơ sở dữ liệu chuỗi thời gian
Giám sát hệ thống và tài nguyên toàn diện trên mọi nền tảng Giải pháp quản lý sự cố thông minh
 Dịch vụ cung cấp giải pháp khởi tạo và quản lý FPT ArgoCD được tạo ra từ dự án mã nguồn mở Argo
 Tăng cường khả năng quản lý tài sản dữ liệu doanh nghiệp
 Quản lý dữ liệu liền mạch & toàn diện
Truy vấn, quản lý, trực quan hóa dữ liệu hiệu quả
Tăng tốc độ xử lý, đảm bảo tính nhất quán cho ứng dụng
Nền tảng phân tích dữ liệu đáng tin cậy cho doanh nghiệp và chuyên gia, giúp tối ưu chi phí vận hành lên đến 40% so với giải pháp BI khác.
Trở thành doanh nghiệp đầu tiên trải nghiệm bộ giải pháp phát triển AI toàn diện, được phát triển trên công nghệ mạnh mẽ bậc nhất từ NVIDIA!
Nền tảng hội thoại thông minh gắn kết khách hàng trên mọi nền tảng
Xác thực nhanh chóng, dễ dàng, tối ưu chi phí
Nâng tầm trải nghiệm khách hàng
Trích xuất dữ liệu vượt mọi giới hạn
Chuyển văn bản thành giọng nói tiếng Việt với ngữ điệu tự nhiên.
- Bảng giá
- Sự kiện
Blogs Tech
Danh mục
Blog chia sẻ kiến thức FPT Cloud
Smartlog rút ngắn thời gian quản lý chuỗi cung ứng xuống còn vài phút trên hạ tầng FPT Cloud
16:47 25/08/2026
Chi phí logistics Việt Nam hiện ở mức 16,8 - 17% GDP cao hơn so với mức trung bình toàn cầu đang ảnh hưởng đến biên lợi nhuận của doanh nghiệp và sức cạnh tranh của hàng hóa Việt. Để giải bài toán này, Smartlog và FPT Cloud đã cùng xây dựng, triển khai một hệ sinh thái công nghệ "Make in Vietnam" mang lại hiệu quả thực tiễn, tạo ra tiết giảm chi phí hiệu quả cho doanh nghiệp
Một thập kỷ xây dựng giải pháp lõi Make in Vietnam
Theo Hiệp hội Doanh nghiệp Dịch vụ Logistics Việt Nam (VLA), chi phí logistics nội địa hiện cao hơn đáng kể so với mức bình quân 10 – 11% của các nước phát triển. Khoảng cách này trực tiếp làm giảm lợi thế cạnh tranh quốc gia, bắt nguồn từ những điểm nghẽn thủ công ở tầng vận hành.
Theo ghi nhận CTCP Giải pháp Chuỗi cung ứng Smartlog, vận hành truyền thống có thể khiến doanh nghiệp mất 5-10 phút để điều phối một chuyến xe, hơn 30 cuộc gọi mỗi ngày để tra cứu vị trí hàng hóa và tới 5 ngày cho một chu kỳ đối soát cước phí. Các điểm nghẽn này làm tăng thao tác thủ công và hạn chế khả năng kiểm soát theo thời gian thực.
Bắt đầu từ năm 2015, giữa những hoài nghi về khả năng tự chủ công nghệ logistics của doanh nghiệp Việt, Smartlog kiên định phát triển các giải pháp lõi “Make in Vietnam” gồm Quản lý vận tải STM, Quản lý kho hàng SWM, Quản lý đơn hàng SOM, Nền tảng tối ưu container rỗng COS, Sàn giao dịch vận tải STX bám sát vận hành thực tế. Sau hơn một thập kỷ, Smartlog đã sở hữu hệ sinh thái kết nối từ hoạch định, thực thi đến tối ưu chuỗi cung ứng, với ứng dụng AI và giải thuật ngày một tiên tiến hơn.
Song song với việc mở rộng quy mô triển khai, Smartlog không ngừng nâng cấp chiều sâu của hệ sinh thái giải pháp, tiêu biểu là SSCP - Giải pháp Hoạch định Chuỗi Cung ứng giúp doanh nghiệp nâng cao năng lực dự báo, lập kế hoạch và tối ưu nguồn lực.
Hơn 200 doanh nghiệp trong và ngoài nước đã lựa chọn Smartlog, với quy mô quản lý hơn 5 triệu m² kho bãi và 24.000 phương tiện vận tải và liên tục được vinh danh tại các giải thưởng uy tín như Sao Khuê, I4.0, Giải Vàng Make in Vietnam và Giải Bạc APICTA châu Á - Thái Bình Dương.
Từ bệ phóng vững chắc trong nước, Smartlog chính thức bước ra toàn cầu với văn phòng tại Ấn Độ cùng mạng lưới dịch vụ tại Malaysia, Indonesia, Thái Lan, Philippines, Campuchia, Myanmar, Nam Phi và Nhật Bản. Doanh nghiệp nhanh chóng trở thành đối tác chuyển đổi số logistics cho nhiều tập đoàn đa quốc gia tại các trung tâm sản xuất chiến lược.
Cộng hưởng sức mạnh trên hạ tầng điện toán đám mây
Khi hệ sinh thái Smartlog mở rộng sang các dự án xuyên biên giới, việc xử lý dữ liệu lớn theo thời gian thực (Real-time Big Data) đòi hỏi một nền tảng hạ tầng vượt trội. Smartlog đã lựa chọn hợp tác cùng FPT Cloud - nền tảng điện toán đám mây thế hệ mới chuẩn quốc tế do doanh nghiệp Việt làm chủ.
FPT Cloud không chỉ đóng vai trò nhà cung cấp hạ tầng, mà còn trực tiếp cùng Smartlog nâng cấp kiến trúc hệ thống và tối ưu các thuật toán điều phối giao vận. Sự hợp tác công nghệ của Smartlog và FPT Cloud không chỉ ở vai trò đồng hành kỹ thuật mà được đo lường bằng những con số hiệu quả vận hành thiết thực cho các chủ hàng và đơn vị vận tải.
Thông qua năng lực tính toán linh hoạt của FPT Cloud, hệ thống Smartlog cho phép tự động hóa quy trình lên phương án chia tuyến, rút ngắn thời gian điều phối xe từ vài giờ xuống còn vài phút, giải phóng tới 80% khối lượng thao tác thủ công. Toàn bộ chuỗi thao tác tốn nhiều nhân lực như nhập liệu đơn hàng, tính toán ghép chuyến/tải trọng, phân bổ xe và đối soát chứng từ đều được thuật toán tự động xử lý tức thì. Nhờ đó, nhân sự quản lý vận tải không còn bị cuốn vào các tác vụ nhập liệu lặp đi lặp lại, mà chuyển sang tập trung xử lý các ngoại lệ vận hành và nâng cao chất lượng dịch vụ khách hàng.
Chu kỳ đối soát cước phí giữa chủ hàng và nhà xe được rút ngắn từ 5 ngày xuống tức thì, loại bỏ hoàn toàn rủi ro sai lệch chứng từ và giúp doanh nghiệp chủ động tối ưu dòng tiền. Nhờ lợi thế Data Center đặt ngay tại Việt Nam, hệ thống triệt tiêu độ trễ đường truyền quốc tế, giúp các tính năng phức tạp như hiển thị lịch trình bến bãi 3D hay định vị vị trí xe vận hành mượt mà với độ chính xác tuyệt đối.
Đặc biệt, năng lực tính toán hiệu năng cao của hạ tầng đám mây nội địa còn tạo ra môi trường sinh thái để Smartlog tăng tốc phát triển nền tảng và mở rộng sang định hướng ứng dụng trí tuệ nhân tạo (AI-Native) chuyên sâu. Các tính năng như Hoạch định tuyến tự động (Route Auto Planning) hay Tháp điều khiển AI (AI-Driven Control Tower) giúp các nhà xe tính toán cung đường tối ưu nhất, giảm tỷ lệ chạy xe rỗng chiều về và tiết kiệm từ 10% đến 15% chi phí Logistics trung bình. Khả năng co giãn linh hoạt của FPT Cloud cũng giúp hệ thống đứng vững trước các đợt bùng nổ lưu lượng dữ liệu vào kỳ cao điểm mua sắm mà không bị nghẽn sập, đồng thời giúp Smartlog tối ưu chi phí hạ tầng CNTT hơn.
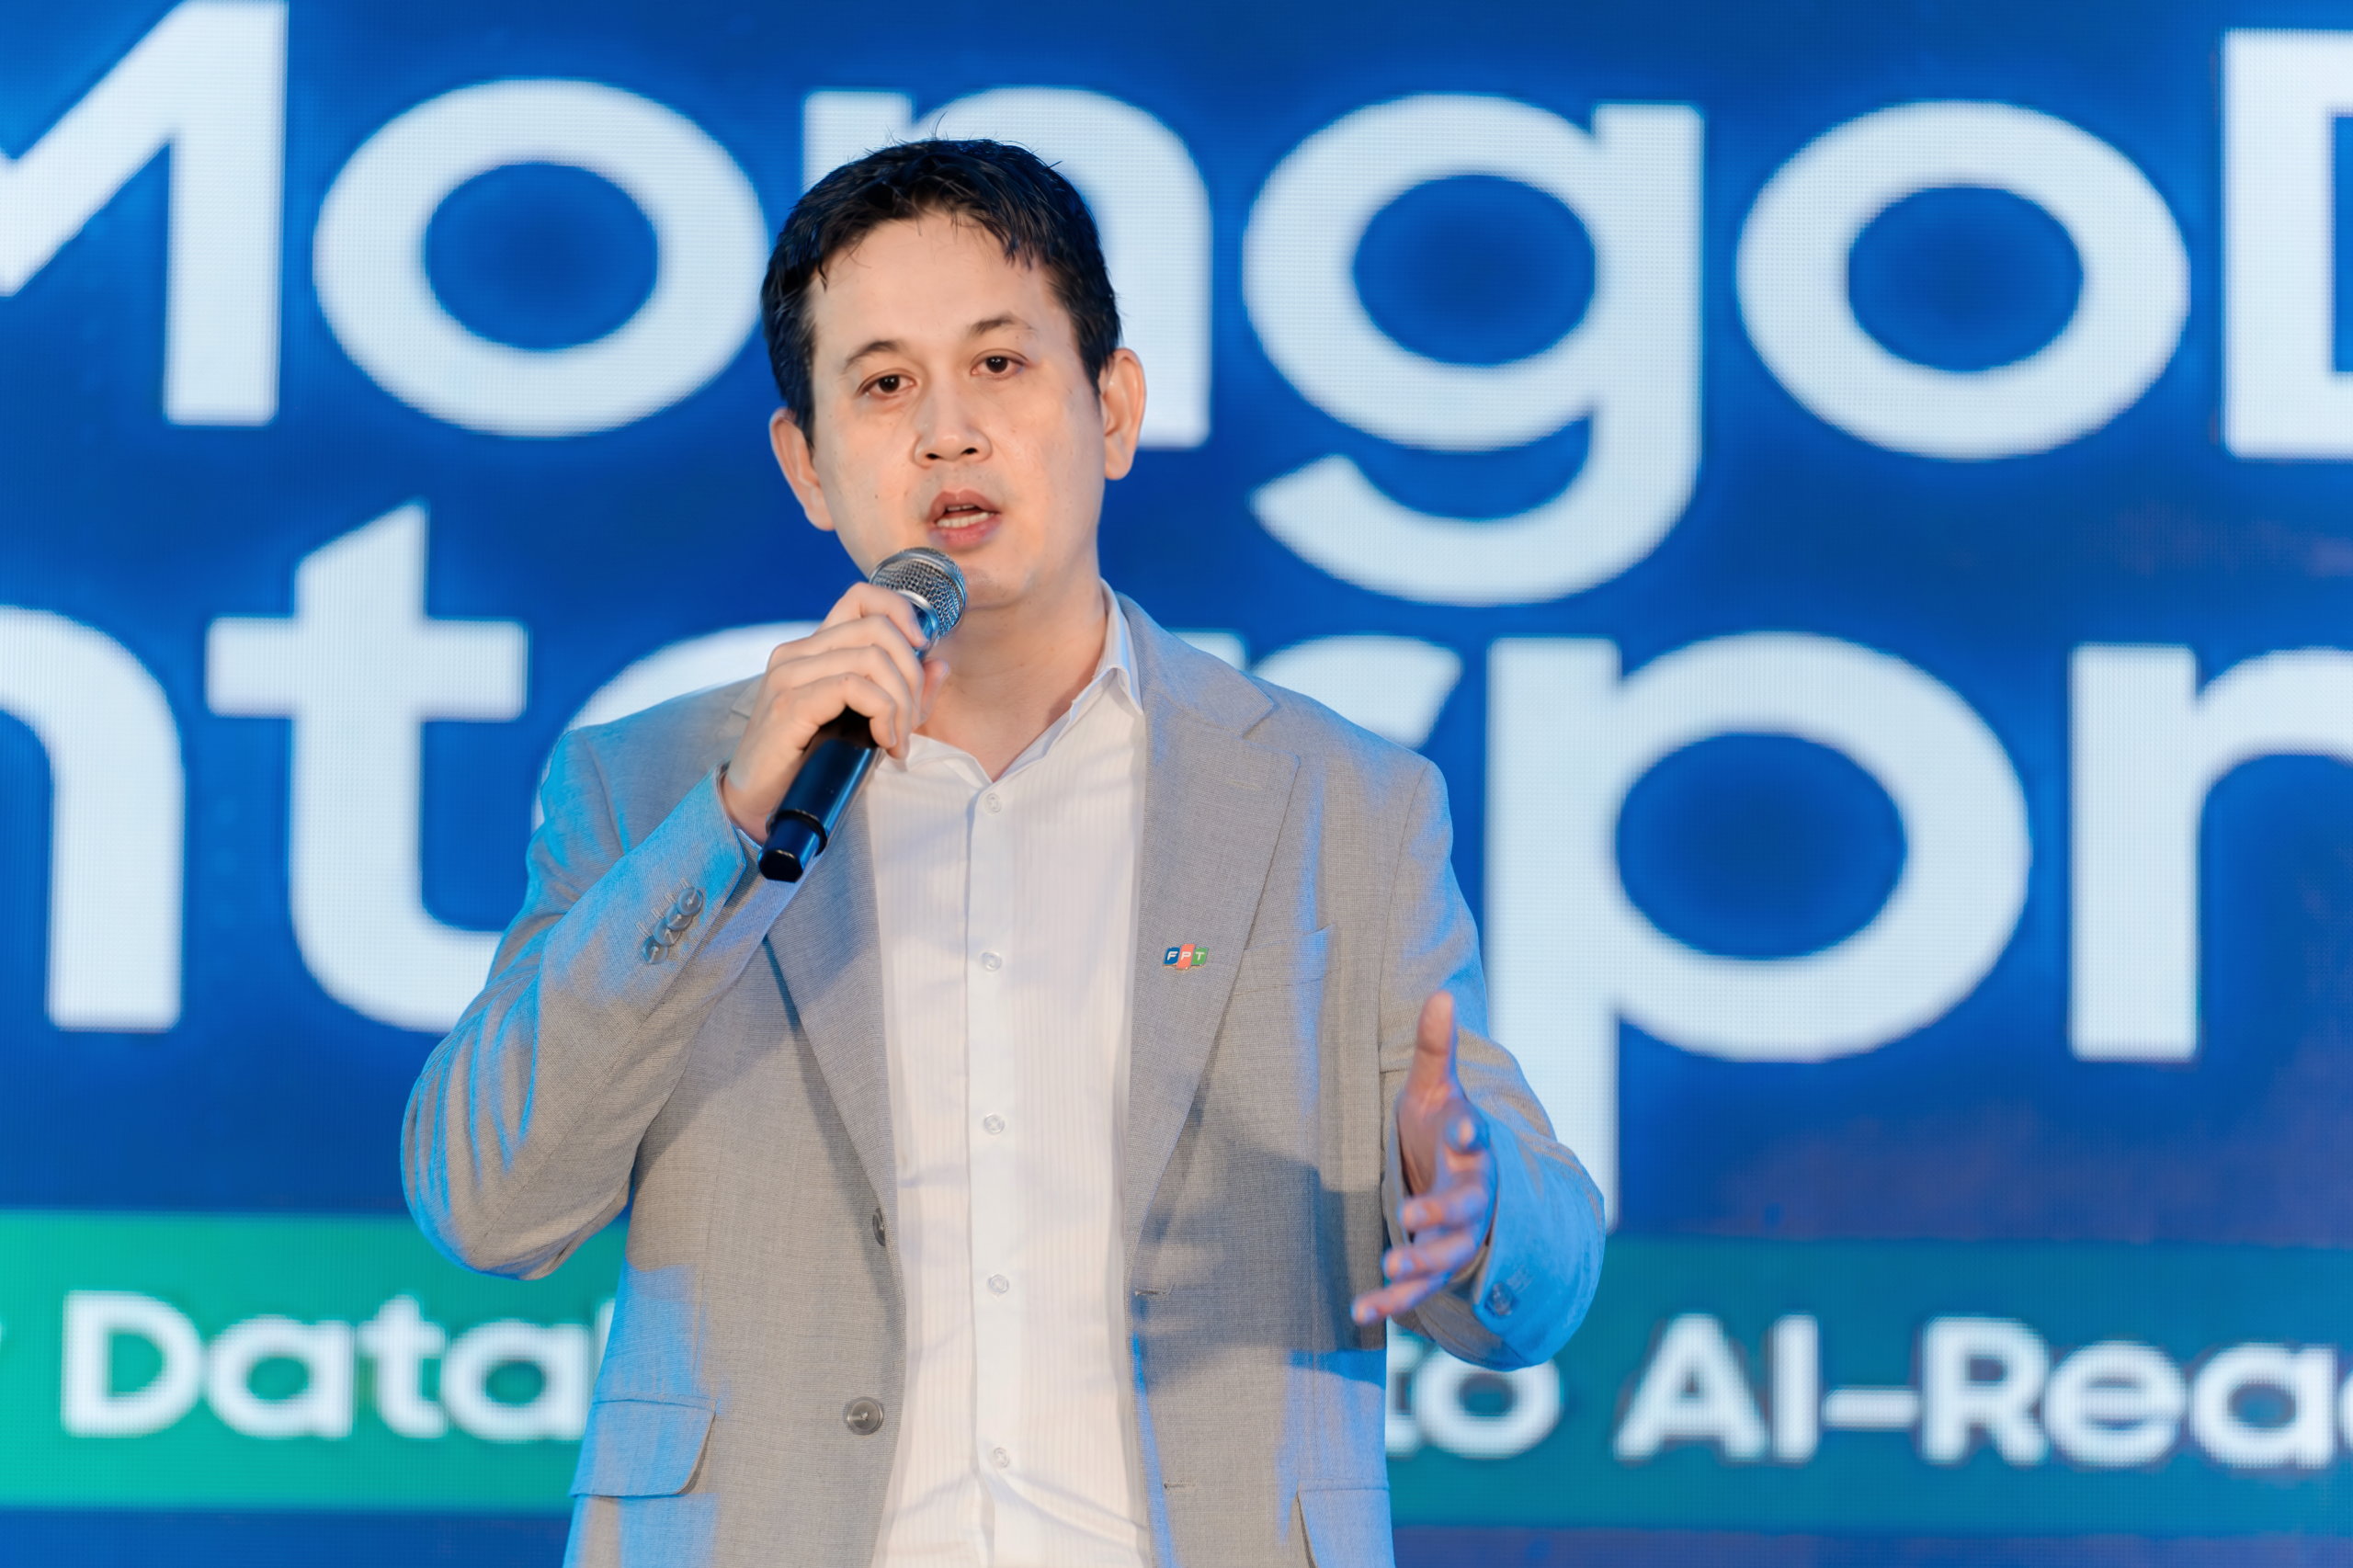
Nhìn nhận về bài toán quản trị trong thời kỳ kinh tế nhiều biến động, ông Kurt Bình CEO Smartlog khẳng định bài toán cốt lõi của doanh nghiệp hiện nay là khả năng tối ưu hóa chi phí và kiểm soát rủi ro dựa trên dữ liệu: “Smartlog đã có những bước tiến nhất định tại thị trường quốc tế, với nhiều dự án triển khai cho tập đoàn đa quốc gia. Đây là tín hiệu tích cực trên hành trình vươn mình ra biển lớn, nhưng cũng đặt ra yêu cầu để chúng tôi tiếp tục hoàn thiện sản phẩm ở những tiêu chuẩn cao hơn về hiệu quả vận hành, tính ổn định, an toàn dữ liệu và khả năng mở rộng, tích hợp. Smartlog sẽ tiếp tục các công cuộc nghiên cứu sâu đặc thù thị trường, nâng cao năng lực đội ngũ và liên kết cùng các đối tác bản địa để giải pháp ngày càng đáp ứng tốt hơn nhu cầu của doanh nghiệp toàn cầu.”
Ông Kurt Bình Founder & CEO Smartlog phát biểu tại hội nghị của Smartlog và FPT Cloud - Hình ảnh: FPT Smart Cloud
Đồng hành cùng tầm nhìn đó, đại diện FPT Cloud khẳng định cam kết cung cấp hạ tầng điện toán đám mây đạt chuẩn quốc tế, giúp đối tác gỡ bỏ rào cản kỹ thuật và tối ưu chi phí vận hành để tập trung sáng tạo giá trị cốt lõi.
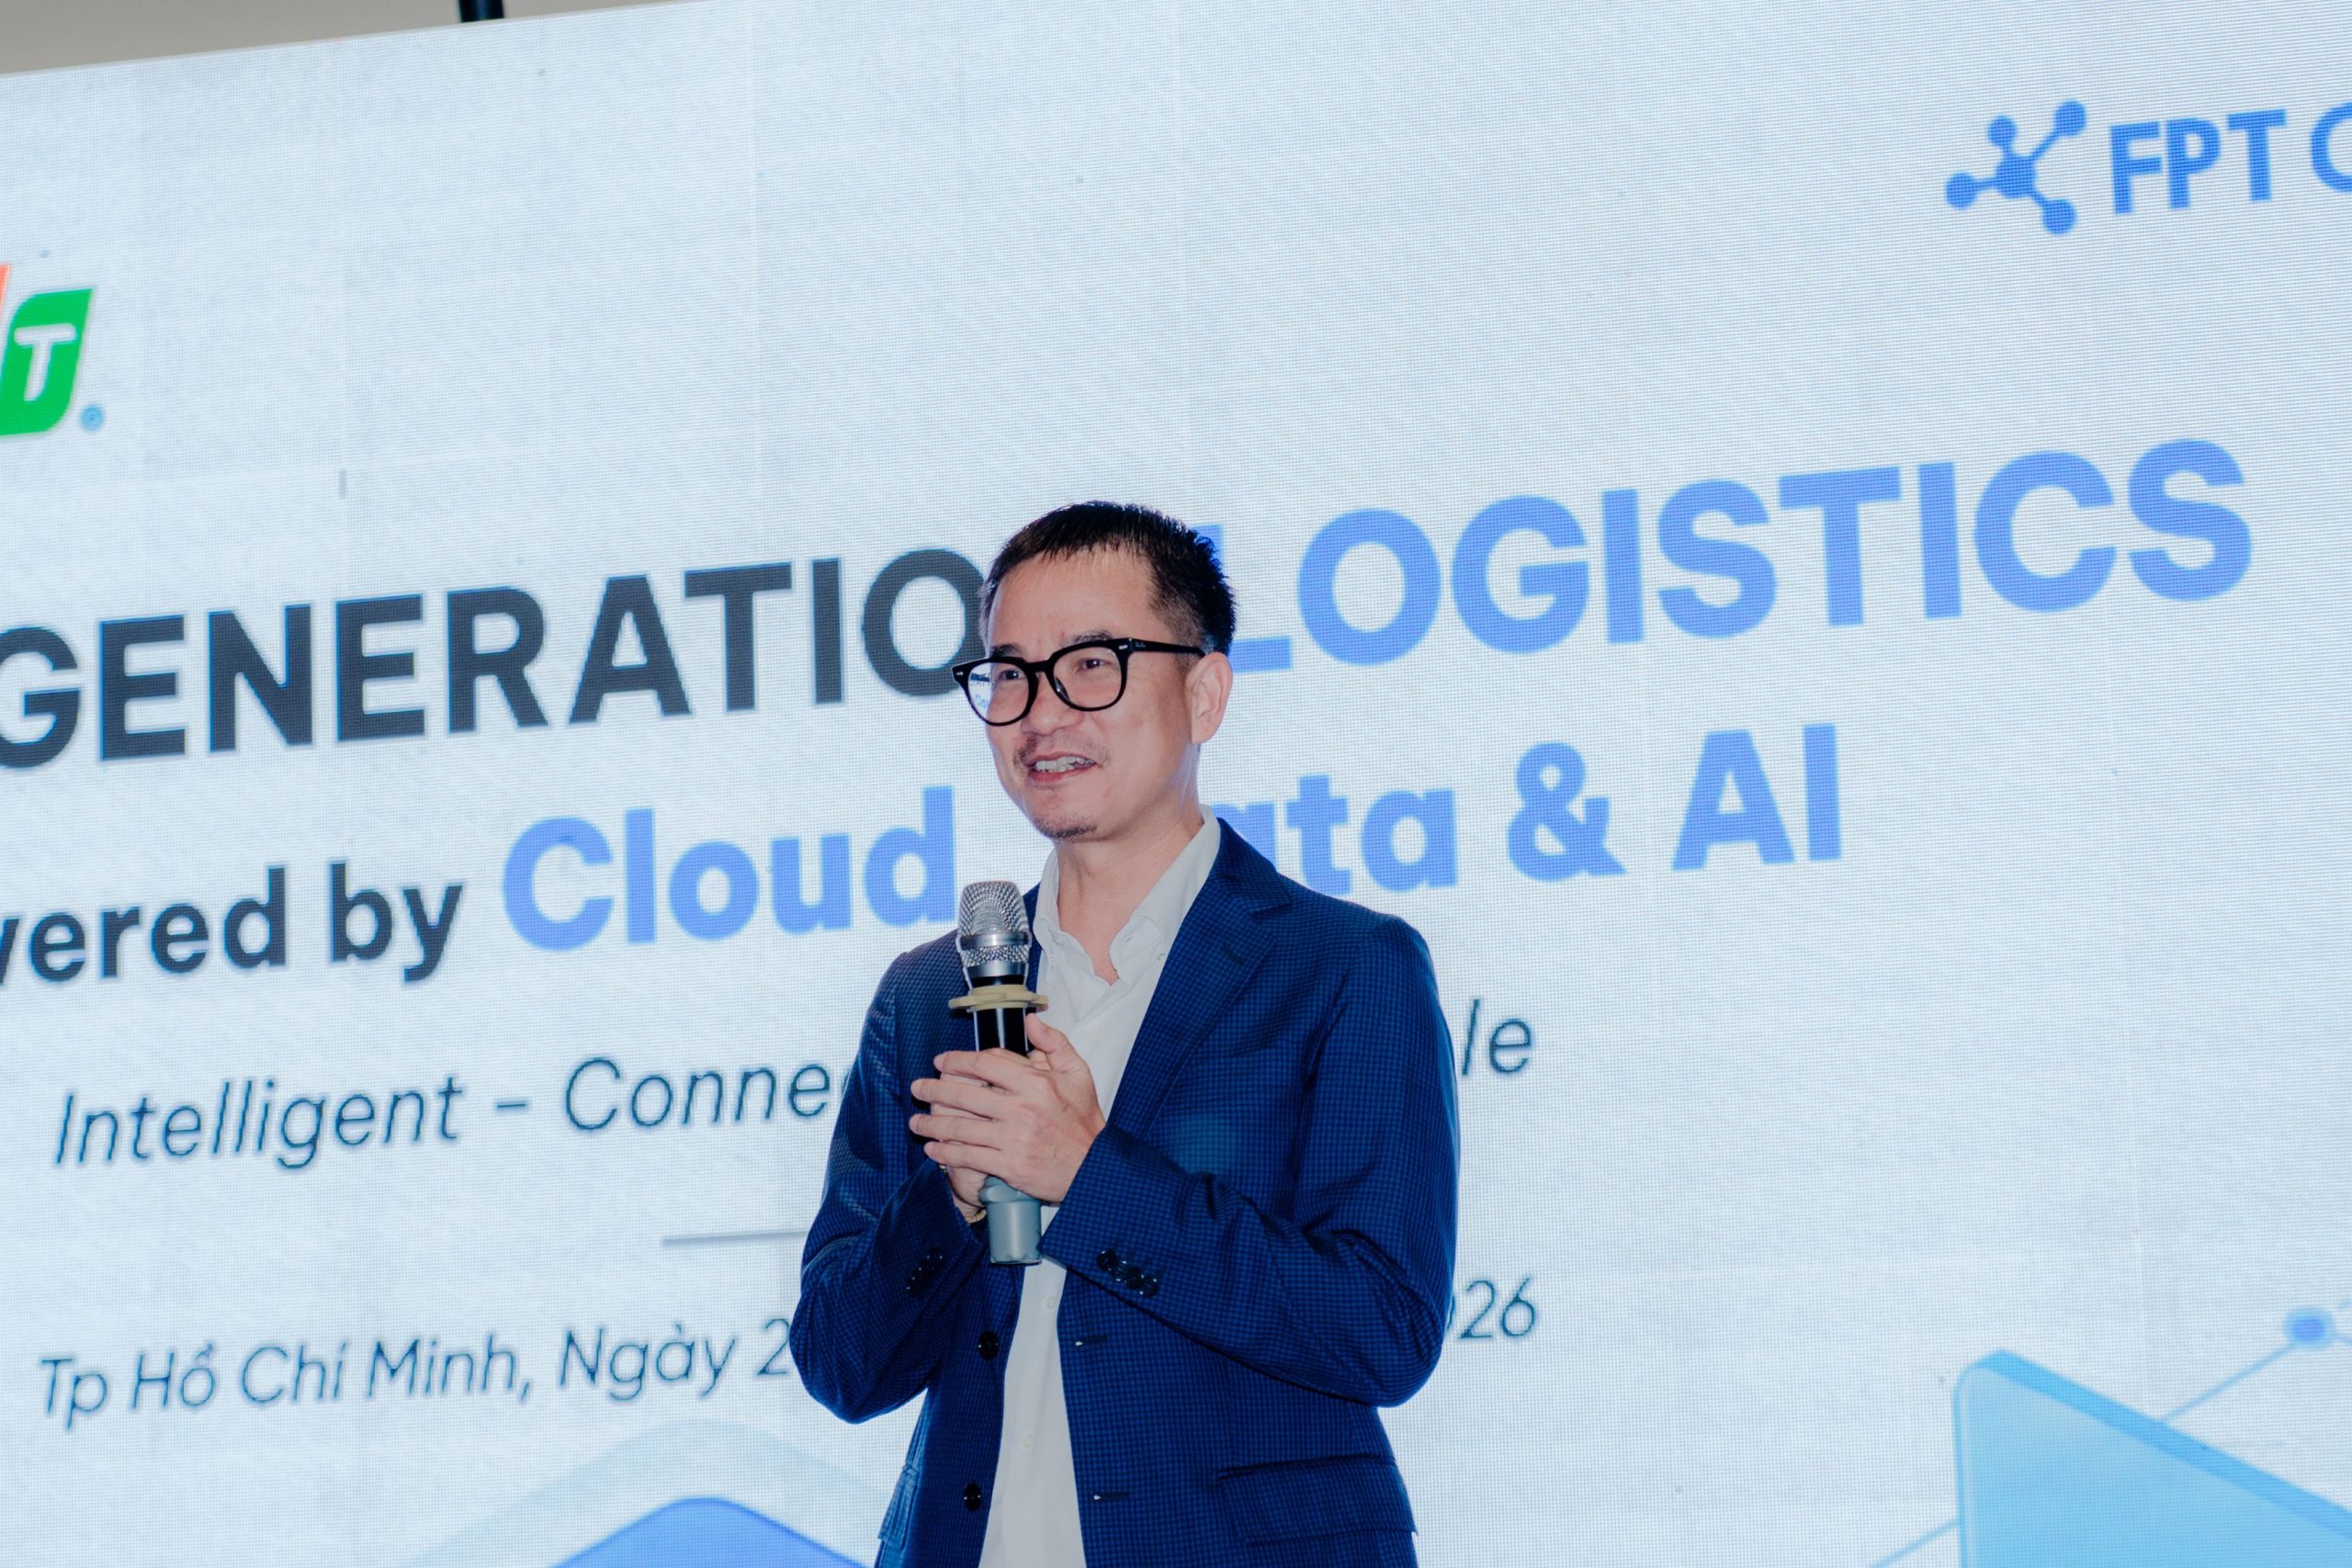
Hợp tác giữa Smartlog và FPT Cloud không đơn thuần giải bài toán vận hành logistics. Quan trọng hơn, việc kết hợp giữa hạ tầng điện toán đám mây quốc tế và giải pháp tự động hóa toàn diện sẽ giúp các doanh nghiệp tối ưu chi phí, loại bỏ các mắt xích thủ công và bứt phá hiệu suất. Đây là lời khẳng định về năng lực của công nghệ Make in Vietnam trên hành trình chuyển đổi số quốc gia” - ông Đoàn Đăng Khoa, Phó Tổng Giám Đốc FPT Smart Cloud, Tập đoàn FPT chia sẻ.
Ông Đoàn Đăng Khoa, Phó Tổng Giám Đốc FPT Smart Cloud, Tập đoàn FPT phát biểu tại hội nghị của Smartlog và FPT Cloud - Hình ảnh: FPT Smart Cloud
Liên hệ với chúng tôi để được tư vấn chi tiết về dịch vụ của FPT Cloud
Email: support@fptcloud.com
Support: m.me/fptsmartcloud
AI có thể viết code đúng nhưng chưa chắc đáng tin
15:17 25/08/2026
Theo khảo sát “State of Code Developer Survey 2026”, 61% kỹ sư phần mềm đánh giá code do AI viết "có thể đúng, nhưng chưa chắc đã đáng tin".
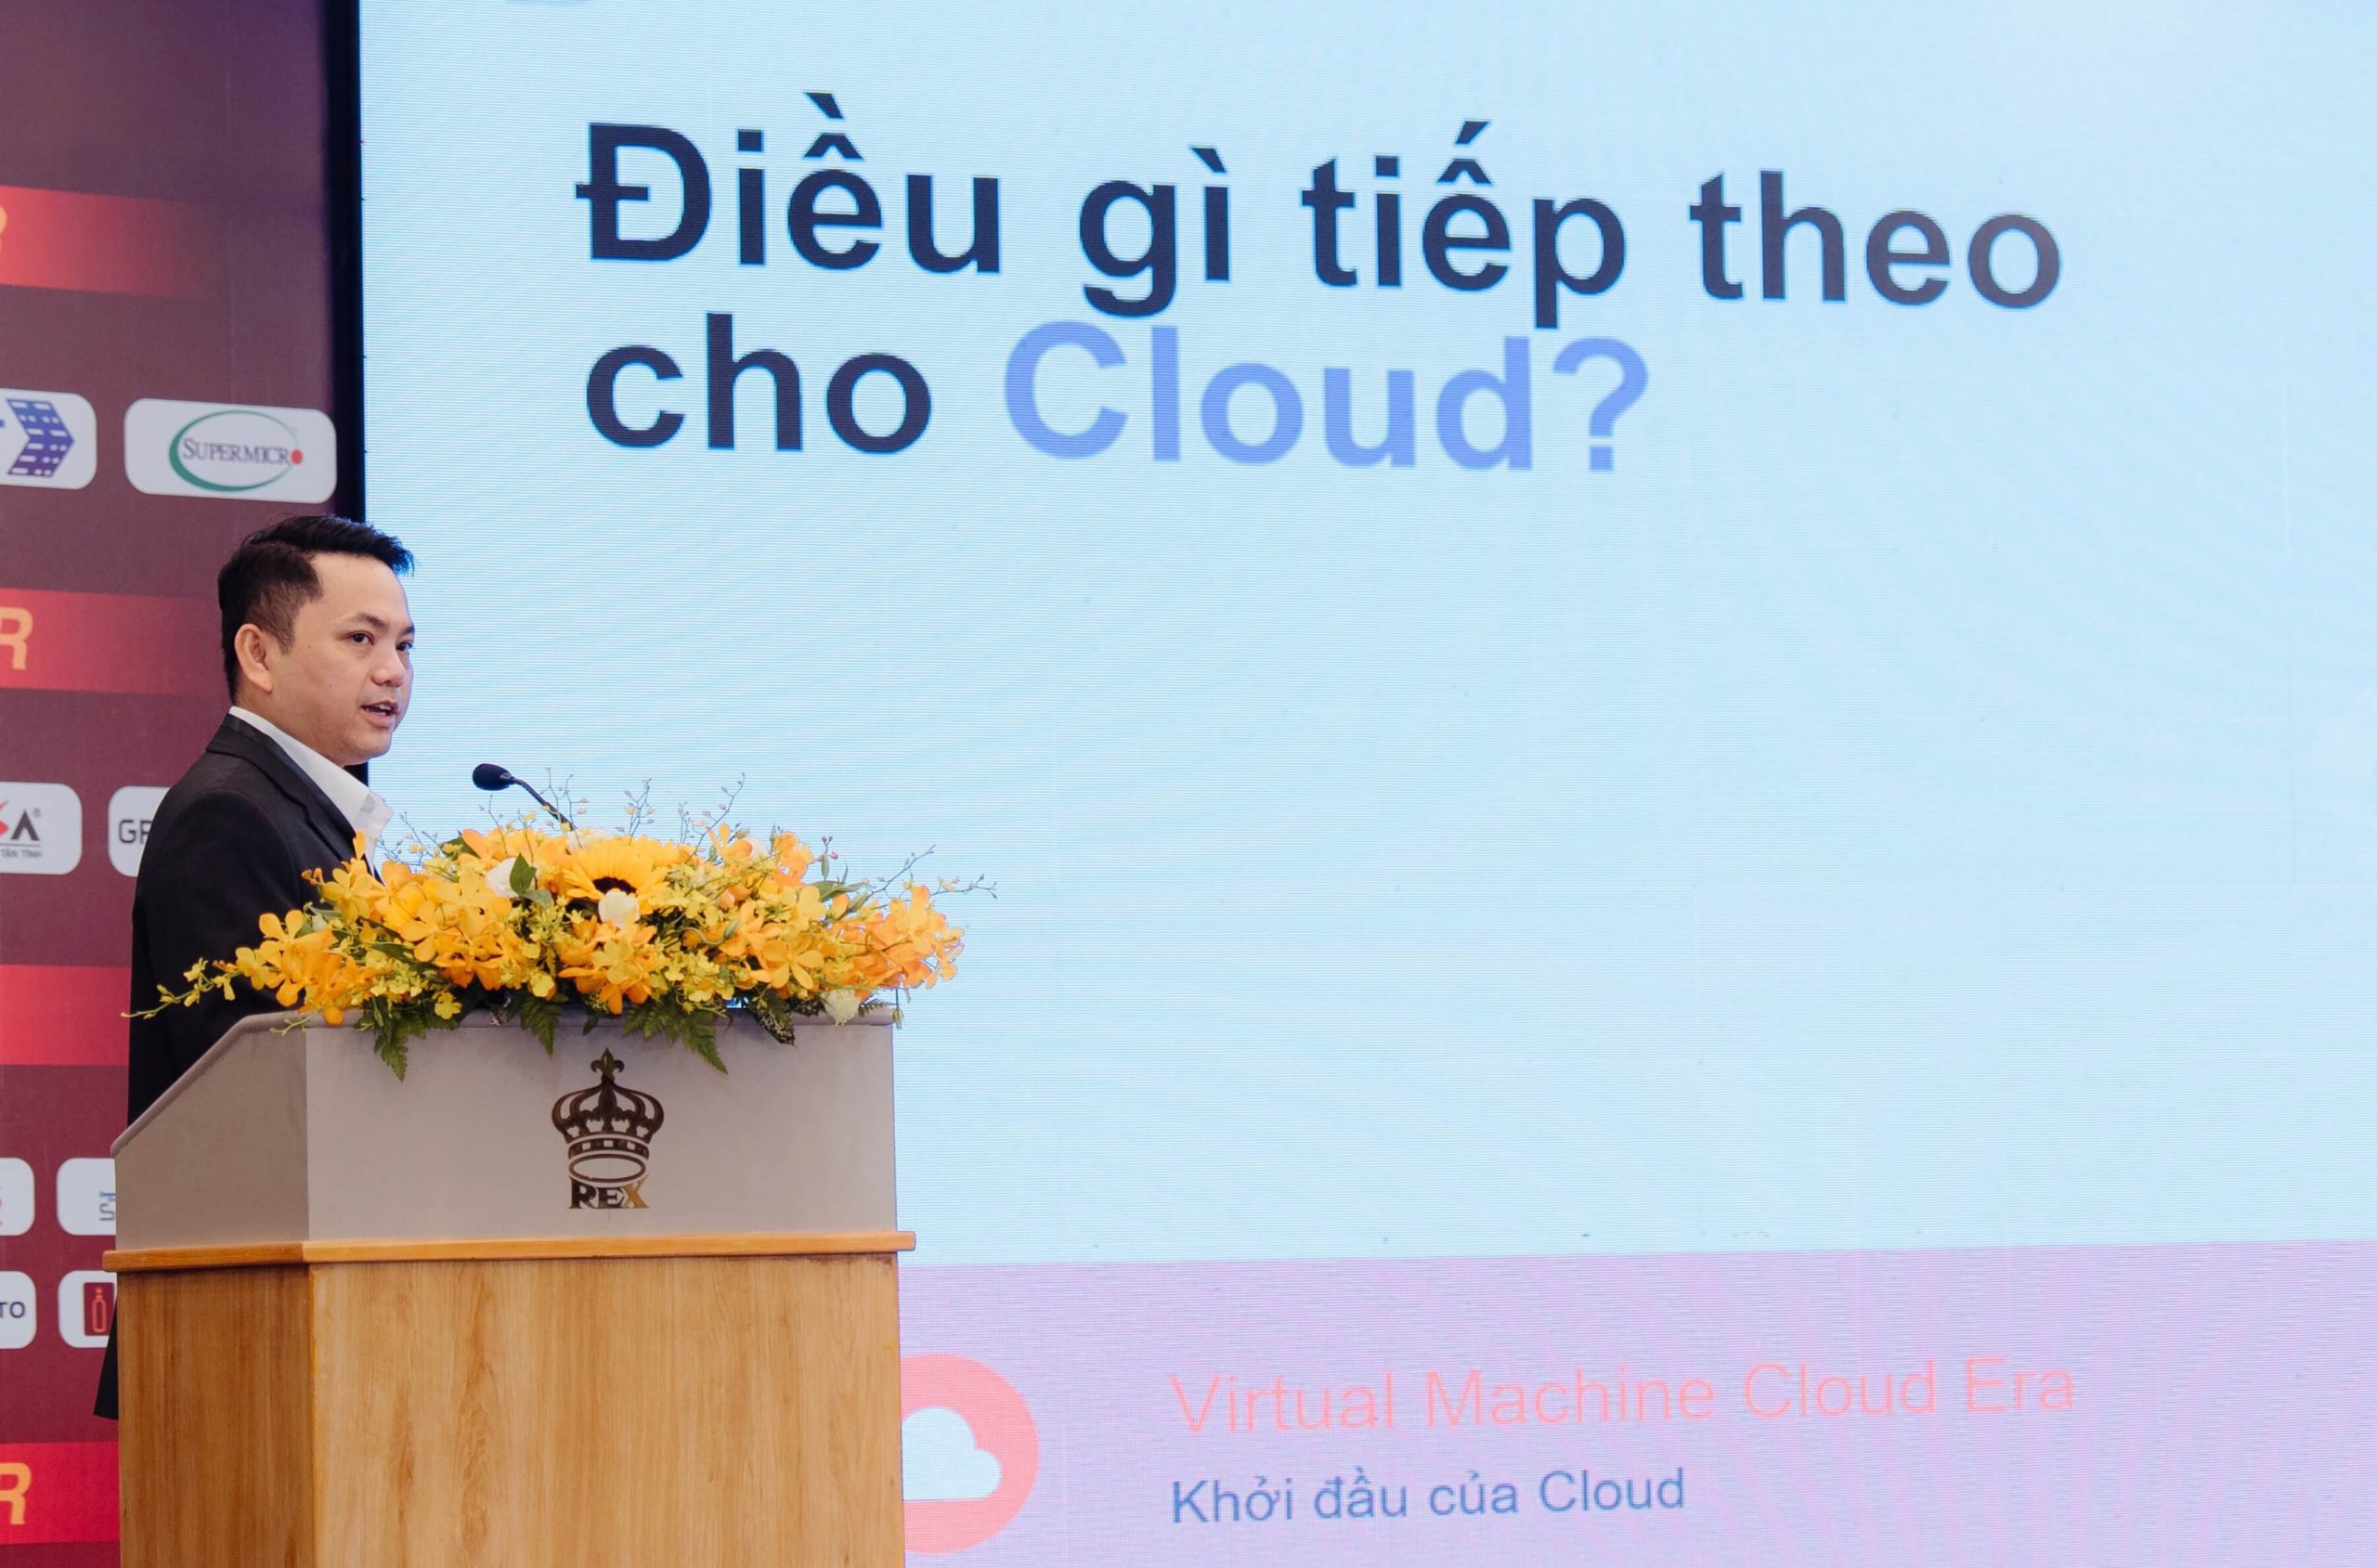
Thông tin trên được ông Bùi Song Toàn, Phó Giám đốc Trung tâm Phát triển dịch vụ Nền tảng Cloud, FPT Smart Cloud, Tâp đoàn FPT đã đưa ra tại hội nghị GrowthVerse Cloud Day 2026 với chủ đề: "Tăng trưởng về điện toán đám mây và trí tuệ nhân tạo” được tổ chức tại TPHCM vào ngày 14/8 vừa qua.
Ông Toàn cho biết, khảo sát toàn cầu của Flexera cho thấy 45% tổ chức đã triển khai GenAI ở quy mô lớn. Theo công bố của CEO Alphabet Sundar Pichai, 75% dòng code mới tại Google hiện do AI tạo ra; còn CTO Microsoft Kevin Scott dự báo tỷ lệ này sẽ tiến tới 95% trong vòng 5 năm tới.
Theo ông Toàn, AI đang giúp doanh nghiệp tạo ra phần mềm nhanh chưa từng có, nhưng cũng khiến khoảng cách giữa tốc độ phát triển và năng lực bảo mật ngày càng lớn, đi kèm đó là nhiều rủi ro bảo mật hơn.
Cụ thể về chất lượng bảo mật của code do AI sinh ra, báo cáo GenAI Code Security 2025 của Veracode cho thấy, hơn 70% code Java do AI tạo không vượt qua kiểm tra bảo mật; với C#, JavaScript và Python, tỷ lệ này lần lượt là 45%, 43% và 38%.
Theo khảo sát “State of Code Developer Survey 2026”, 61% kỹ sư phần mềm đánh giá code do AI viết "có thể đúng, nhưng chưa chắc đã đáng tin".
Ông Toàn phân tích, đây không phải bài toán riêng của doanh nghiệp dùng AI để viết phần mềm. Code do AI tạo ra đang chảy vào mọi hệ thống qua thư viện mã nguồn mở, đối tác gia công và nhà cung cấp phần mềm. Ở chiều ngược lại, tin tặc cũng dùng AI để dò lỗ hổng và tự động hóa tấn công. 94% lãnh đạo trong khảo sát của Diễn đàn Kinh tế Thế giới (WEF) coi AI là động lực thay đổi lớn nhất của an ninh mạng.
Ông Bùi Song Toàn, Phó Giám đốc Trung tâm Phát triển dịch vụ Nền tảng Cloud, FPT Smart Cloud, Tâp đoàn - phát biểu tại sự kiện GrowthVerse Cloud Day 2026
Hiện nay, đã có nhiều doanh nghiệp coi điện toán đám mây là yếu tố bắt buộc trong chiến lược kinh doanh và trí tuệ nhân tạo tạo sinh (GenAI) trở thành động lực thúc đẩy chính. Việt Nam cũng không đứng ngoài cuộc, khi thị trường điện toán đám mây trong nước được dự báo đạt 6,98 tỷ USD vào năm 2030 với tốc độ tăng trưởng gần 11% mỗi năm.
Và khi các rủi ro bảo mật mới xảy ra, phản xạ phổ biến của doanh nghiệp là đầu tư thêm công cụ bảo mật.
Từ kinh nghiệm vận hành nền tảng cloud cho khối doanh nghiệp, đại diện FPT Smart Cloud chỉ ra sáu điểm "đau" lặp lại ở hầu hết tổ chức: lỗi bảo mật chỉ được phát hiện sau khi sản phẩm đã phát hành; mỗi khâu dùng một công cụ riêng không chia sẻ dữ liệu; quá nhiều màn hình báo cáo nhưng không có bức tranh tổng thể; đội vận hành "chai lì" vì ngập trong cảnh báo; báo động giả làm mất niềm tin; và khi mọi cảnh báo đều đỏ, không còn gì thực sự quan trọng.
Để giải quyết bài toán này, theo ông Toàn phải bắt đầu từ nơi rủi ro sinh ra: những dòng code. Theo ông, bước khởi đầu chi phí thấp nhất là rà soát bảo mật ngay từ khâu phát triển phần mềm, trước khi mở rộng dần sang các lớp hạ tầng, dữ liệu và định danh khác.
Theo báo Vietnamnet.vn
Các lỗ hổng bảo mật được công bố và sự kiện an ninh mạng đáng chú ý trong tháng 8
15:34 24/08/2026
I. Các lỗ hổng bảo mật được công bố trong tháng 08
1. Microsoft August 2026 Patch Tuesday khắc phục 3 lỗ hổng zero-days và 400 lỗ hổng bảo mật:
Hôm nay là bản cập nhật Patch Tuesday tháng 8 năm 2026 của Microsoft, với các bản cập nhật bảo mật cho 400 lỗ hổng, bao gồm 2 lỗ hổng zero-day đã được công bố công khai và 1 lỗ hổng đang bị khai thác tích cực trong các cuộc tấn công.
Bản vá Patch Tuesday lần này giải quyết 42 lỗ hổng "Nghiêm trọng" (Critical), trong đó 37 lỗ hổng là thực thi mã từ xa, 5 lỗ hổng là leo thang đặc quyền.
Số lượng lỗi trong từng danh mục lỗ hổng được liệt kê dưới đây:
176 Lỗ hổng Leo thang Đặc quyền (Elevation of Privilege)
11 Lỗ hổng Vượt qua Tính năng Bảo mật (Security Feature Bypass)
110 Lỗ hổng Thực thi Mã từ xa (Remote Code Execution)
86 Lỗ hổng Tiết lộ Thông tin (Information Disclosure)
12 Lỗ hổng Từ chối Dịch vụ (Denial of Service)
21 Lỗ hổng Giả mạo (Spoofing)
Khi thống kê các bản vá Patch Tuesday, BleepingComputer chỉ tính những bản cập nhật bảo mật được Microsoft phát hành trong ngày Patch Tuesday.
Do đó, thống kê 400 lỗ hổng không bao gồm một số lỗi trong Mariner, Microsoft Teams, Microsoft Azure, Microsoft Entra, Microsoft Office và Power Apps đã được Microsoft khắc phục trước đó trong tháng.
Mặc dù số lượng lỗ hổng trong tháng 8 thấp hơn đáng kể so với Patch Tuesday tháng 7, khi Microsoft khắc phục tới 570 lỗ hổng, đây vẫn là một đợt cập nhật có quy mô rất lớn.
Trước đó, Microsoft cảnh báo số lượng bản cập nhật bảo mật Patch Tuesday sẽ tiếp tục tăng do hãng bắt đầu sử dụng hệ thống phát hiện lỗ hổng được hỗ trợ bởi AI nhằm phát hiện thêm các lỗ hổng trong những sản phẩm phần mềm của mình trước khi chúng bị tin tặc khai thác.
Đối với các bản cập nhật không liên quan đến bảo mật được phát hành trong tháng này, người dùng có thể tham khảo các bản cập nhật tích lũy Windows 11 KB5121003 & KB5120240 cumulative updates , cùng với bản cập nhật bảo mật mở rộng Windows 10 KB5120249 extended security update
Microsoft vá 3 lỗ hổng zero-day
Bản cập nhật Patch Tuesday tháng 8/2026 khắc phục 3 lỗ hổng zero-day, gồm 1 lỗ hổng đang bị khai thác trong các cuộc tấn công và 2 lỗ hổng đã được công khai trước khi có bản vá chính thức.
Microsoft phân loại một lỗ hổng là zero-day nếu lỗ hổng đó đã được công khai hoặc đang bị khai thác tích cực trong khi chưa có bản vá chính thức.
Các lỗ hổng zero-day được giải quyết trong bản cập nhật tháng này bao gồm:
CVE-2026-68820 (Windows Ancillary Function Driver for WinSock - AFD.sys) – Đang bị khai thác: Lỗ hổng leo thang đặc quyền trong Windows Ancillary Function Driver for WinSock. Lỗ hổng dạng Use-After-Free cho phép kẻ tấn công đã được xác thực cục bộ chạy một ứng dụng được thiết kế đặc biệt để kích hoạt race condition và giành quyền SYSTEM trên hệ thống. Microsoft cho biết không yêu cầu tương tác của người dùng để khai thác. Lỗ hổng được các nhà nghiên cứu Moshe Marelus và David Driker của Check Point phát hiện. Theo Check Point, nhóm tin tặc Triều Tiên Lazarus đã khai thác CVE-2026-68820 trong các cuộc tấn công zero-day để triển khai phiên bản mới của FudModule, một rootkit hoạt động ở chế độ kernel.
CVE-2026-62832 (Windows User Profile Service) – Đã được công khai: Lỗ hổng leo thang đặc quyền trong Windows User Profile Service do cơ chế xử lý liên kết trước khi truy cập tệp không phù hợp. Kẻ tấn công đã được xác thực và có thông tin đăng nhập của một tài khoản cục bộ khác có thể chạy ứng dụng được tạo đặc biệt để tải registry hive của người dùng khác. Khai thác thành công có thể cho phép truy cập hoặc sửa đổi dữ liệu của người dùng khác và giành quyền quản trị viên. Lỗ hổng này có nhiều điểm tương đồng với zero-day LegacyHive được nhà nghiên cứu bảo mật Nightmare Eclipse công khai trước đó.
CVE-2026-72971 (Windows Container Isolation FS Filter Driver - unionfs.sys) – Đã được công khai: Lỗ hổng liên quan đến cơ chế xử lý liên kết trong Windows Container Isolation FS Filter Driver (unionfs.sys), cho phép kẻ tấn công đã được xác thực thực hiện hành vi giả mạo/thay đổi dữ liệu cục bộ. Microsoft không công bố chi tiết về nơi lỗ hổng được tiết lộ trước đó nhưng ghi nhận phát hiện của các nhà nghiên cứu yhw và txz.
Các nhà cung cấp khác cũng đã phát hành bản cập nhật hoặc advisory trong tháng 08/2026, bao gồm:
Adobe đã phát hành các bản cập nhật bảo mật cho nhiều sản phẩm, bao gồm ColdFusion, Commerce, Lightroom Classic, Content Credentials SDK và Campaign Classic.
Cisco đã phát hành các bản cập nhật bảo mật cho nhiều sản phẩm, bao gồm Cisco Catalyst SD-WAN, IOS, IOS XE và các lỗ hổng trong ClamAV đã xuất hiện mã khai thác công khai.
Metabase đã phát hành bản cập nhật để khắc phục một lỗ hổng SQL Injection (SQLi) nghiêm trọng. Lỗ hổng này đã bị khai thác trong các cuộc tấn công nhằm đánh cắp dữ liệu.
N-able đã phát hành bản cập nhật bảo mật để khắc phục lỗ hổng bỏ qua cơ chế xác thực (Authentication Bypass) đang bị khai thác tích cực, CVE-2026-18577, ảnh hưởng đến cả máy chủ N-central dạng hosted và on-premises.
SAP đã phát hành bản cập nhật bảo mật tháng 8 cho nhiều sản phẩm, trong đó có một lỗ hổng Improper Authorization với mức độ nghiêm trọng CVSS 10.0 trong SAP Commerce Cloud (Data Hub Adapter).
TP-Link đã vá 15 lỗ hổng trong cơ chế Zero-Touch Provisioning (ZTP) của các thiết bị mạng Omada. Các lỗ hổng này có thể cho phép kẻ tấn công thực hiện Remote Code Execution (RCE).
VMware đã phát hành các bản cập nhật bảo mật cho VMware Avi Load Balancer, trong đó có các lỗ hổng cho phép bỏ qua cơ chế xác thực và thực thi mã từ xa (RCE).
Dưới đây là danh sách đầy đủ các lỗ hổng đã được giải quyết trong các bản cập nhật Patch Tuesday tháng 08 năm 2026.
Tag
CVE ID
CVE Title
Severity
Active Directory Certificate Services (AD CS)
CVE-2026-62818
Windows Active Directory Certificate Services (AD CS) Remote Code Execution Vulnerability
Critical
Application Insights Profiler
CVE-2026-49163
Application Insights Profiler Elevation of Privilege Vulnerability
Critical
Azure Active Directory
CVE-2026-50481
Azure Active Directory Elevation of Privilege Vulnerability
Critical
Azure Confidential Ledger
CVE-2026-68823
Azure Confidential Ledger Remote Code Execution Vulnerability
Critical
Azure Entra ID
CVE-2026-62869
Azure Entra ID Spoofing Vulnerability
Critical
Azure Logic Apps
CVE-2026-56161
Azure Logic Apps Information Disclosure Vulnerability
Critical
Azure Service Bus
CVE-2026-50515
Azure Service Bus Remote Code Execution Vulnerability
Critical
Azure SQL Database
CVE-2026-63522
Azure SQL Database Elevation of Privilege Vulnerability
Critical
Azure SQL Database
CVE-2026-56162
Azure SQL Database Elevation of Privilege Vulnerability
Critical
Azure SQL Managed Instance
CVE-2026-62836
Azure SQL Managed Instance Elevation of Privilege Vulnerability
Critical
Azure SRE Agent
CVE-2026-62830
Azure SRE Agent Elevation of Privilege Vulnerability
Critical
Microsoft 365 Admin Center
CVE-2026-62873
Microsoft 365 Admin Center Elevation of Privilege Vulnerability
Critical
Microsoft Azure Attestation service and Device Health Attestation Service
CVE-2026-71331
Windows Device Health Attestation (DHA) Remote Code Execution Vulnerability
Critical
Microsoft Azure Attestation service and Device Health Attestation Service
CVE-2026-66802
Windows Device Health Attestation (DHA) Remote Code Execution Vulnerability
Critical
Microsoft Azure Kubernetes Service
CVE-2026-50516
Microsoft Azure Kubernetes Service Elevation of Privilege Vulnerability
Critical
Microsoft Entra Provisioning Service (SyncFabric)
CVE-2026-59115
Microsoft Entra Provisioning Service Elevation of Privilege Vulnerability
Critical
Microsoft Exchange Server
CVE-2026-62911
Microsoft Exchange Server Elevation of Privilege Vulnerability
Critical
Microsoft Office
CVE-2026-63515
Microsoft Office Remote Code Execution Vulnerability
Critical
Microsoft Office
CVE-2026-63519
Microsoft Office Graphics Component Remote Code Execution Vulnerability
Critical
Microsoft Office
CVE-2026-65664
Microsoft Office Graphics Component Remote Code Execution Vulnerability
Critical
Microsoft Office
CVE-2026-63513
Microsoft Office Graphics Component Remote Code Execution Vulnerability
Critical
Microsoft Office
CVE-2026-65657
Microsoft Office Remote Code Execution Vulnerability
Critical
Microsoft Office
CVE-2026-64910
Microsoft Office Remote Code Execution Vulnerability
Critical
Microsoft Office
CVE-2026-64909
Microsoft Office Remote Code Execution Vulnerability
Critical
Microsoft Office
CVE-2026-63532
Microsoft Office Remote Code Execution Vulnerability
Critical
Microsoft Office
CVE-2026-64911
Microsoft Office Remote Code Execution Vulnerability
Critical
Microsoft Office
CVE-2026-64898
Microsoft Office Remote Code Execution Vulnerability
Critical
Microsoft Office
CVE-2026-64903
Microsoft Office Remote Code Execution Vulnerability
Critical
Microsoft Office
CVE-2026-66807
Microsoft Office Graphics Component Remote Code Execution Vulnerability
Critical
Microsoft Office
CVE-2026-70130
Microsoft Office Remote Code Execution Vulnerability
Critical
Microsoft Office
CVE-2026-63526
Microsoft Office Graphics Component Remote Code Execution Vulnerability
Critical
Microsoft Office Excel
CVE-2026-68794
Microsoft Excel Remote Code Execution Vulnerability
Critical
Microsoft Office Excel
CVE-2026-68804
Microsoft Excel Remote Code Execution Vulnerability
Critical
Microsoft Office Excel
CVE-2026-68816
Microsoft Excel Remote Code Execution Vulnerability
Critical
Microsoft Office SharePoint
CVE-2026-62827
Microsoft SharePoint Server Elevation of Privilege Vulnerability
Critical
Microsoft Office SharePoint
CVE-2026-64921
Microsoft SharePoint Server Elevation of Privilege Vulnerability
Critical
Microsoft Office SharePoint
CVE-2026-70332
Microsoft Office SharePoint Spoofing Vulnerability
Critical
Microsoft Office SharePoint
CVE-2026-65665
Microsoft SharePoint Server Remote Code Execution Vulnerability
Critical
Microsoft Office Word
CVE-2026-64907
Microsoft Office Word Remote Code Execution Vulnerability
Critical
Microsoft Office Word
CVE-2026-63518
Microsoft Office Word Remote Code Execution Vulnerability
Critical
Microsoft Office Word
CVE-2026-63525
Microsoft Office Word Remote Code Execution Vulnerability
Critical
Microsoft Planetary Computer Pro
CVE-2026-63508
Microsoft Planetary Computer Pro Elevation of Privilege Vulnerability
Critical
Microsoft Power Apps
CVE-2026-59118
Microsoft Power Apps Elevation of Privilege Vulnerability
Critical
Microsoft Purview eDiscovery
CVE-2026-65668
Microsoft Purview eDiscovery Elevation of Privilege Vulnerability
Critical
Microsoft QUIC
CVE-2026-62815
Microsoft QUIC Remote Code Execution Vulnerability
Critical
Microsoft Teams
CVE-2026-62896
Microsoft Teams Elevation of Privilege Vulnerability
Critical
Microsoft Teams
CVE-2026-65667
Microsoft Teams Elevation of Privilege Vulnerability
Critical
Microsoft Teams
CVE-2026-62918
Microsoft Teams Spoofing Vulnerability
Critical
Reliable Multicast Transport Driver (RMCAST)
CVE-2026-62816
Windows Reliable Multicast Transport Driver (RMCAST) Remote Code Execution Vulnerability
Critical
Remote Desktop Client
CVE-2026-62824
Remote Desktop Client Remote Code Execution Vulnerability
Critical
Windows Deployment Services
CVE-2026-62893
Windows Deployment Services TFTP Server Remote Code Execution Vulnerability
Critical
Windows DHCP Server
CVE-2026-62823
Windows DHCP Server Remote Code Execution Vulnerability
Critical
Windows DNS
CVE-2026-62817
Windows DNS Server Remote Code Execution Vulnerability
Critical
Windows DNS
CVE-2026-62820
Windows DNS Server Remote Code Execution Vulnerability
Critical
Windows DNS
CVE-2026-65789
Windows DNS Server Remote Code Execution Vulnerability
Critical
Windows DNS
CVE-2026-62878
Windows DNS Server Remote Code Execution Vulnerability
Critical
Windows GDI+
CVE-2026-62822
Windows GDI+ Remote Code Execution Vulnerability
Critical
Windows GDI+
CVE-2026-62890
Windows GDI+ Elevation of Privilege Vulnerability
Critical
Windows iSCSI Target Service
CVE-2026-65791
Windows iSCSI Target Service Remote Code Execution Vulnerability
Critical
Windows Key Guard
CVE-2026-66799
Windows Key Guard Elevation of Privilege Vulnerability
Critical
Windows Routing and Remote Access Service (RRAS)
CVE-2026-62819
Windows Routing and Remote Access Service (RRAS) Remote Code Execution Vulnerability
Critical
Windows Secure Socket Tunneling Protocol (SSTP)
CVE-2026-62889
Windows Secure Socket Tunneling Protocol (SSTP) Remote Code Execution Vulnerability
Critical
🔗 Chi tiết về từng loại lỗ hổng và bản vá có thể xem thêm tại Tuesday Patch, paper.
2. Linux công bố các lỗ hổng trong tháng 08
CVE
Mô tả lỗ hổng
CVE-2026-77113
Lỗ hổng Path Traversal trong apport-unpack của Canonical Apport cho phép kẻ tấn công kiểm soát tên key trong tệp crash report để thực hiện truy cập đường dẫn ngoài phạm vi dự kiến. Khai thác thành công có thể dẫn đến tạo hoặc ghi đè tệp tùy ý với quyền của người dùng đang thực thi apport-unpack, tạo điều kiện cho các cuộc tấn công tiếp theo tùy thuộc vào quyền của tài khoản bị ảnh hưởng. Lỗ hổng ảnh hưởng đến Canonical Apport trước các phiên bản 2.36.0, 2.34.2 và 2.28.4 trên Linux. Mức độ nghiêm trọng: Chưa xác định (NVD chưa cung cấp CVSS).
CVE-2026-76023
Lỗ hổng Improper Resource Control trong Linux Toolkit Theming của Google Chrome cho phép kẻ tấn công từ xa, sau khi đã xâm nhập renderer process, thực thi mã tùy ý bên ngoài sandbox thông qua một trang HTML được tạo специально. Lỗ hổng ảnh hưởng đến Google Chrome trước phiên bản 151.0.7922.173 trên Linux. Mức độ nghiêm trọng: High (CVSS 8.8 – CISA-ADP).
CVE-2026-74733
Lỗ hổng Race Condition/Improper Locking trong Linux Kernel GPIO PCA953x driver xảy ra do hàm pca953x_irq_bus_sync_unlock() không giữ đúng i2c_lock khi thực hiện thao tác với regmap, có thể khiến nhiều luồng đồng thời đọc/ghi sai thanh ghi. Khai thác có thể dẫn đến đọc hoặc ghi dữ liệu thanh ghi không chính xác, ảnh hưởng đến hoạt động của thiết bị GPIO. Lỗ hổng ảnh hưởng đến Linux Kernel có sử dụng driver PCA953x. Mức độ nghiêm trọng: Chưa xác định (NVD chưa cung cấp CVSS).
🔗 Chi tiết về các lỗ hổng có thể xem tại Advisories.
VMWare công bố các lỗ hổng trong tháng 08
CVE-2026-67261
Lỗ hổng OS Command Injection do thành phần IAPI của Dell Virtual Storage Integrator for VMware vSphere Client xử lý lệnh hệ điều hành không an toàn. Kẻ tấn công không cần xác thực và có thể thực hiện từ xa để khai thác lỗ hổng, thực thi các lệnh hệ điều hành tùy ý với quyền root, từ đó có khả năng kiểm soát hoàn toàn hệ thống. Lỗ hổng ảnh hưởng đến các phiên bản Dell Virtual Storage Integrator for VMware vSphere Client trước 10.11.1.0. Lỗ hổng được đánh giá Critical với CVSS 9.8. Dell đã phát hành bản cập nhật 10.11.1.0 để khắc phục và khuyến nghị người dùng nâng cấp sớm.
CVE-2026-54489
Lỗ hổng Sensitive Information Disclosure trong Dell Virtual Storage Integrator for VMware vSphere Client do cơ chế bảo vệ thông tin nhạy cảm không đầy đủ. Kẻ tấn công từ xa, không cần xác thực có thể khai thác để thu thập thông tin xác thực của các phiên đang hoạt động và thực hiện session hijacking. Từ đó, kẻ tấn công có thể giả mạo người dùng đã xác thực, bao gồm cả tài khoản quản trị viên. Lỗ hổng ảnh hưởng đến các phiên bản Dell Virtual Storage Integrator trước 10.11.1.0. Lỗ hổng được đánh giá Critical với CVSS 9.8 (NVD) và Dell khuyến nghị nâng cấp lên 10.11.1.0 hoặc mới hơn.
CVE-2026-59309
Lỗ hổng Authentication Bypass trong VMware vCenter do cơ chế xác thực của VMware Directory Service được triển khai không chính xác. Kẻ tấn công có quyền truy cập mạng đến vCenter có thể khai thác lỗ hổng để vượt qua cơ chế xác thực và truy cập trái phép vào hệ thống. Việc khai thác thành công có thể dẫn đến mất tính bảo mật và kiểm soát trái phép đối với vCenter. Lỗ hổng được phân loại Critical với CVSS 3.1 là 9.8 bởi VMware. Lỗ hổng được gán CWE-303 – Incorrect Implementation of Authentication Algorithm.
🔗 Chi tiết về các bản vá có thể xem tại Advisories
II. Một số sự kiện an ninh mạng đáng chú ý
1. Malware Android nhắm mục tiêu hệ thống giải trí trên ô tô để gian lận quảng cáo và xây dựng mạng proxy
Các nhà nghiên cứu an ninh mạng đã phát hiện một họ mã độc mới nhắm trực tiếp vào firmware của các head unit ô tô chạy Android do DoFun phát triển. Theo Kaspersky, mã độc được phát tán thông qua cơ chế cập nhật phần mềm tích hợp sẵn của hệ thống, biến một kênh cập nhật hợp pháp thành phương thức phân phối mã độc. Chuỗi lây nhiễm bắt đầu từ ứng dụng hệ thống TWCore (com.tw.core), vốn có chức năng thu thập dữ liệu và cập nhật phần mềm thông qua MQTT broker. Kẻ tấn công đã lợi dụng cơ chế này để đưa dropper JarService vào head unit, sau đó tải xuống các payload độc hại nhiều giai đoạn. Hoạt động này được đánh giá có liên quan với độ tin cậy cao đến MoYu Group, nhóm từng gắn với hệ sinh thái BADBOX chuyên thực hiện gian lận quảng cáo và xây dựng mạng proxy.
Sau khi được cài đặt, mã độc hoạt động âm thầm dưới dạng một ứng dụng thông thường, định kỳ liên lạc với máy chủ C2 để gửi thông tin về thiết bị và nhận cấu hình hoặc lệnh mới. Malware hỗ trợ nhiều chức năng như thực hiện HTTP request, mở liên kết và chạy JavaScript, tải và thực thi mã bổ sung, thu thập thông tin thiết bị, đồng thời có khả năng triển khai module zhima để biến thiết bị thành một phần của mạng proxy. Mục tiêu chính của chiến dịch là phục vụ quảng cáo trái phép, thực hiện gian lận quảng cáo và mở rộng mạng proxy botnet. Đây được xem là trường hợp đầu tiên được ghi nhận về mã độc có chuỗi lây nhiễm được thiết kế riêng cho head unit ô tô, cho thấy các nền tảng Android trên phương tiện hiện đại đang trở thành một mục tiêu mới cần được bảo vệ chặt chẽ.
🔗 Thông tin chi tiết hơn xem thêm tại đây, Dịch vụ sao lưu dữ liệu đám mây - FPT Cloud: Sao lưu và khôi phục dữ liệu tức thời, an toàn và toàn vẹn dữ liệu.
2. 14 gói npm bị trojan hóa phát tán backdoor RedC2 4.0 trên Linux với C2 được hỗ trợ bởi AI.
Các nhà nghiên cứu an ninh mạng đã phát hiện 14 gói npm bị trojan hóa, giả dạng các tiện ích lịch và tính toán nhưng thực chất được thiết kế để phát tán RedC2 4.0, một backdoor Linux có khả năng hỗ trợ điều khiển từ xa. Khi module được import, file dist/index.mjs sẽ tự động tìm và thực thi binary độc hại ở chế độ nền mà không cần install hook. Payload được ngụy trang dưới nhiều tên như math-core.bin, calc.bin hoặc calc-mapping.bin. Sau khi hoạt động, RedShell Linux beacon có thể thu thập thông tin hệ thống, thực hiện lệnh, thao tác file, thu thập SSH key và thông tin trình duyệt, đồng thời kết nối tới máy chủ C2 để nhận lệnh.
Điểm đáng chú ý của RedC2 4.0 là framework này tích hợp AI thông qua Red Agent, cho phép chuyển các yêu cầu bằng ngôn ngữ tự nhiên thành chuỗi lệnh phục vụ hoạt động hậu khai thác. Điều này có thể làm giảm đáng kể rào cản kỹ thuật đối với kẻ tấn công. Vụ việc cho thấy rủi ro nghiêm trọng của software supply-chain attack khi chỉ cần một dependency bị nhiễm độc cũng có thể khiến payload được thực thi trên hệ thống. Đối với SOC, cần đặc biệt theo dõi việc cài đặt các package npm bất thường, tiến trình con được tạo ngay sau khi ứng dụng Node.js khởi chạy, binary lạ trong thư mục dist/, kết nối mạng tới C2 và các hành vi thu thập thông tin hoặc thực thi lệnh bất thường.
🔗 Thông tin chi tiết hơn xem thêm tại đây, Dịch vụ sao lưu dữ liệu đám mây - FPT Cloud: Sao lưu và khôi phục dữ liệu tức thời, an toàn và toàn vẹn dữ liệu.
Liên hệ với chúng tôi để được tư vấn chi tiết về các giải pháp, dịch vụ của FPT Cloud:
Hotline: 1800 6139
Email: support@fptcloud.com
Support: m.me/fptsmartcloud
FPT Smart Cloud thay đổi số Hotline CSKH: Miễn phí cước gọi cho tổng đài mới 1800 6139
15:15 24/08/2026
Từ ngày 1/9, FPT Smart Cloud chính thức sử dụng Tổng đài 24/7 1800 6139 cho các hoạt động tư vấn và hỗ trợ khách hàng. Đầu số tổng đài 1900 638 399 vẫn được duy trì đến hết 31/10.
Nhằm nâng cao chất lượng chăm sóc khách hàng và tạo thuận tiện hơn trong quá trình hỗ trợ, FPT Smart Cloud triển khai sử dụng tổng mới mới 1800 6139. Đặc biệt, đây là đầu số miễn phí cước gọi dành cho khách hàng khi liên hệ với FPT Smart Cloud. Đầu số mới áp dụng cho toàn bộ các dịch vụ gồm: FPT.AI, FPT Cloud, FPT AI Factory, FPT CFS và FPT Data Suite.
Hai Hotline cùng hoạt động trong 2 tháng chuyển đổi
Trong giai đoạn từ 1/9 đến hết 31/10, FPT Smart Cloud sẽ duy trì đồng thời hai số Hotline:
Hotline mới: 1800 6139 – miễn phí cước gọi.
Hotline hiện tại: 1900 638 399 – tiếp tục hoạt động trong thời gian chuyển đổi.
Chính thức sử dụng duy nhất Hotline mới | Từ sau ngày 31/10/2026
Từ 1/11, số 1900 638 399 sẽ chính thức ngừng hoạt động và không tiếp nhận cuộc gọi. Khi đó, 1800 6139 sẽ là Hotline duy nhất được sử dụng cho các hoạt động tư vấn và hỗ trợ khách hàng của FPT Smart Cloud.
Việc chuyển đổi sang Hotline 1800 6139 không chỉ là thay đổi về đầu số, mà còn là một bước cải thiện trải nghiệm khách hàng của FPT Smart Cloud. Với đặc điểm miễn phí cước gọi, đầu số mới giúp giảm rào cản chi phí, khuyến khích khách hàng chủ động liên hệ khi cần tư vấn và hỗ trợ, đồng thời mang đến một kênh chăm sóc thuận tiện và dễ tiếp cận hơn.
Quý khách hàng vui lòng lưu và cập nhật số Hotline mới 1800 6139 để thuận tiện liên hệ với FPT Smart Cloud khi cần hỗ trợ.
FPT Smart Cloud xin chân thành cảm ơn Quý khách hàng đã luôn tin tưởng và đồng hành. Chúng tôi cam kết không ngừng đổi mới và nâng cao chất lượng dịch vụ, mang đến cho Quý khách những trải nghiệm hỗ trợ tối ưu, thuận tiện và trọn vẹn nhất.
Next-Generation Firewall v1.1: Kiểm soát và bảo vệ traffic Cloud toàn diện với Cloud Native Firewall
10:06 18/08/2026
FPT Cloud chính thức ra mắt Next-Generation Firewall phiên bản 1.1 trong bộ dịch vụ của FPT Cloud Security Platform. Bản cập nhật mang đến hai nhóm tính năng trọng tâm: Cloud Native Firewall, giúp kiểm soát và bảo vệ traffic ngay trong môi trường cloud, và IDS/IPS Rule Management, hỗ trợ quản lý rule phát hiện và ngăn chặn tấn công ngay trên portal.
Khi hạ tầng cloud của doanh nghiệp ngày càng mở rộng với nhiều VPC, subnet và luồng traffic khác nhau, việc bảo vệ hệ thống theo cách truyền thống, tách rời khỏi kiến trúc cloud, dần bộc lộ nhiều điểm bất tiện trong vận hành. Doanh nghiệp cần một lớp bảo vệ hiểu đúng ngữ cảnh cloud, cho phép giám sát tập trung và chủ động cập nhật trước các mối đe dọa mới.
Nhằm giải quyết bài toán này, FPT Security Platform - NGFW phiên bản 1.1 được nghiên cứu và phát triển với hai nâng cấp chính:
Tính năng
Thông tin
Loại
Cloud Native Firewall
Quản lý firewall theo thông tin đặc thù của môi trường Cloud ServerCấu hình Network Access Rule Theo dõi traffic qua dashboard tập trung.
Nâng cấp
IDS/IPS Rule Management
Quản lý rule Cấu hình rule Validation rule templates trước khi upload
Mới
Cloud Native Firewall - kiểm soát traffic theo đúng ngữ cảnh Cloud
Cloud Native Firewall là bản nâng cấp giúp firewall được vận hành theo tư duy cloud-native: quản trị viên có thể khởi tạo và quản lý firewall trực tiếp trong môi trường cloud, theo từng VPC và Protected Group. Thay vì cấu hình firewall tách biệt khỏi hạ tầng mạng như trước đây, doanh nghiệp chỉ cần associate subnet cần bảo vệ vào firewall là có thể kích hoạt ngay lớp bảo vệ traffic.
Trên mỗi firewall, người dùng cấu hình Network Access Rule theo Source/Destination, Port/Protocol, hướng traffic (Inbound, Outbound, East-West) và hành động Allow/Deny, kết hợp cùng NAT dạng SNAT/DNAT để đáp ứng nhiều mô hình truy cập khác nhau.
Toàn bộ trạng thái vận hành được theo dõi qua dashboard tập trung, hiển thị nguồn/đích traffic, tổng số packet Allow/Deny, throughput, active connections và tài nguyên firewall. Nhờ đó, đội ngũ vận hành có thể phát hiện bất thường nhanh hơn và quản lý firewall, subnet, rule cùng trạng thái áp dụng chính sách tại một điểm duy nhất, thay vì phải thao tác trên nhiều công cụ.
Một điểm cần lưu ý khi triển khai: mỗi Protected Group hiện chỉ hỗ trợ một firewall theo mô hình quản lý hiện tại, và subnet cần được associate vào firewall trước khi bảo vệ traffic cũng như trước khi bật IDS/IPS. Ngoài ra, Network Access Rule nên được kiểm tra kỹ về priority, direction và NAT trước khi apply, để tránh ảnh hưởng ngoài mong muốn tới traffic production.
IDS/IPS Rule Management - quản lý rule phát hiện và ngăn chặn tấn công ngay trên portal
Phiên bản 1.1 bổ sung khả năng quản lý rule IDS/IPS ngay trên portal của FPT Security Platform - NGFW. Sau khi firewall đã có subnet được associate, người dùng có thể bật IDS/IPS và quản lý danh sách rule file theo chuẩn Suricata (định dạng .rules), giúp tăng thêm một lớp phát hiện và ngăn chặn các mẫu tấn công dựa trên rule bảo mật.
Rule file được hệ thống validate tự động trước khi import: kiểm tra định dạng, dung lượng, encoding, số lượng rule, SID trùng lặp và cú pháp Suricata. File hợp lệ sẽ được upload và hiển thị ngay trong danh sách; file có lỗi sẽ hiển thị chi tiết để người dùng xử lý trước khi áp dụng, giúp giảm rủi ro sai cấu hình.
Danh sách rule file hiển thị đầy đủ tên file, dung lượng, tổng số rule và thời điểm upload, kèm theo các thao tác import, download, delete, tìm kiếm theo tên file và đồng bộ dữ liệu mới nhất. Trạng thái In Progress hoặc Failed giúp quản trị viên nắm được rule nào đang xử lý hoặc gặp lỗi, đồng thời hệ thống sẽ tạm chặn các thao tác có thể gây xung đột cấu hình. Ngoài rule tùy chỉnh, hệ thống cũng cung cấp sẵn rule file fpt-managed.rules làm baseline bảo vệ ban đầu cho mọi firewall.
Lưu ý, tính năng IDS/IPS Rule chỉ khả dụng khi người dùng có quyền tương ứng và firewall đã khởi tạo thành công, đồng thời firewall cần có ít nhất một subnet được associate trước khi enable. Khi tắt IDS/IPS, hoạt động phát hiện và ngăn chặn sẽ dừng trên firewall được chọn, nhưng rule file đã cấu hình vẫn được giữ nguyên trong hệ thống.
Với hai nâng cấp trong phiên bản 1.1, FPT Security Platform - NGFW tiếp tục mở rộng năng lực bảo vệ traffic ngay trong môi trường cloud, giúp doanh nghiệp chủ động hơn trong việc kiểm soát truy cập, phát hiện tấn công và vận hành an toàn trên hạ tầng của mình.
Trong thời gian tới, FPT Cloud sẽ tiếp tục cải tiến FPT Security Platform nhằm mang đến các giải pháp bảo mật phù hợp hơn, đồng hành cùng doanh nghiệp trong hành trình chuyển đổi số.
Liên hệ với chúng tôi để được tư vấn chi tiết về các giải pháp, dịch vụ của FPT Cloud:
Hotline: 1900 638 399
Email: support@fptcloud.com
Support: m.me/fptsmartcloud
[Phần 2] Tương lai của CyberSecurity: AI và bức tranh An ninh mạng: Khi quản trị rủi ro phải chạy đua cùng công nghệ
10:29 10/08/2026
Việc AI đang tái định hình bức tranh an ninh mạng là điều không thể phủ nhận. Tuy nhiên, câu hỏi chiến lược không còn là "AI có tạo ra sự thay đổi hay không?", mà là: Chúng ta đang ở chu kỳ nào của làn sóng này và doanh nghiệp còn bao nhiêu thời gian để thiết lập cơ chế phòng thủ trước khi một cuộc khủng hoảng thực sự nổ ra?
Theo WEF Global Cybersecurity Outlook 2026, 94% lãnh đạo an ninh mạng nhận định AI là động lực biến đổi lớn nhất của ngành trong năm tới. Để hiểu rõ cục diện, chúng ta cần nhìn vào 5 khía cạnh cốt lõi sau:
1. Chu kỳ công nghệ: Doanh nghiệp đang đứng đâu trên đường cong rủi ro?
Nhìn lại lịch sử từ PC, Internet, Mobile đến Cloud, mỗi làn sóng công nghệ đều vận hành qua một framework 4 giai đoạn:
Ngạc nhiên: Công nghệ mới ra đời và được đón nhận.
Lạm dụng: Giai đoạn các tác nhân độc hại bắt đầu khai thác lỗ hổng (điển hình như virus DOS thời kỳ PC, web defacement thời Internet, mã độc mobile thời di động, hay rò rỉ cấu hình S3 trong kỷ nguyên Cloud).
Khủng hoảng: Một sự cố mang tính hệ thống buộc toàn ngành phải nhìn lại (Morris Worm 1988, Pegasus 2016).
Trưởng thành: Chuẩn hóa quản trị và hệ sinh thái phòng thủ chuyên biệt hình thành.
AI hiện đang nằm giữa ranh giới của giai đoạn Lạm dụng và Khủng hoảng, với các biểu hiện rõ nét thông qua prompt injection hay deepfake. Dựa trên các bài học từ những chu kỳ phát triển công nghệ trước đây, các sự cố quy mô lớn trong tương lai có thể trở thành động lực thúc đẩy doanh nghiệp và toàn ngành tăng cường chuẩn hóa quản trị AI, đặc biệt trong giai đoạn 2026-2027.
Từ việc quan sát các chu kỳ công nghệ trước đây, có thể đúc kết hai quy luật ngầm đang trực tiếp chi phối làn sóng AI hiện tại. Trước hết, công nghệ luôn bứt phá đi trước, trong khi chuẩn hóa và kiểm soát luôn phải chạy theo sau. Theo báo cáo WEF 2026, tỷ lệ tổ chức chủ động đánh giá an toàn AI trước khi triển khai đã tăng mạnh từ 37% lên 64% chỉ trong một năm, một tín hiệu cho thấy công tác quản trị đang ráo riết chạy đua để bắt kịp, nhưng trên thực tế, nó vẫn đang ở thế bị động và đi sau công nghệ.
Thứ hai, công nghệ tạo đà tăng trưởng nhanh, nhưng quản trị tốt mới là nền tảng để đi đường dài. Các tổ chức có mức độ trưởng thành số cao nhất đang xếp rủi ro AI là mối đe dọa số 1. Điều này cho thấy: Tổ chức càng hiểu và ứng dụng AI sâu, họ càng nhìn rõ rủi ro để chủ động kiểm soát, thay vì giữ tâm lý chủ quan.
2. Sự sụp đổ của nguyên lý Bất đối xứng chi phí (Cost Asymmetry)
Tác động lớn nhất của AI không nằm ở việc sinh ra một loại mã độc mới, mà ở việc phá vỡ thế cân bằng chi phí giữa tấn công và phòng thủ vốn tồn tại hàng thập kỷ.
Trước đây, lợi thế luôn nghiêng về bên phòng thủ với nguồn lực dồi dào: ngân sách lớn, đội ngũ SOC đông đảo và hệ thống giải pháp đắt tiền. Ngày nay, một tác nhân đơn lẻ kết hợp cùng mạng lưới AI agents có thể vận hành một chiến dịch tấn công APT (Advanced Persistent Threat) tự động với chi phí biên gần như bằng 0.
Phép so sánh chân thực nhất chính là cách drone giá rẻ định hình lại chiến tranh hiện đại: một bầy drone nhỏ có thể vô hiệu hóa khí tài hàng triệu đô. AI đang mang mô hình tác chiến đó lên không gian mạng. Đó là lý do 87% tổ chức (theo WEF 2026) xác định: Lỗ hổng AI là rủi ro gia tăng nhanh nhất hiện nay.
3. Ba trụ cột rủi ro tái định hình kiến trúc bảo mật
Từ thực tiễn vận hành, có 3 rủi ro đang trực tiếp ép buộc các doanh nghiệp phải nâng cấp hệ thống phòng thủ:
Thứ 1, AI Model trở thành bề mặt tấn công mới. Model, prompt và training data đang đối mặt với các rủi ro chưa từng có: model poisoning, prompt injection, hay đánh cắp bản quyền. Đặc biệt, tình trạng rò rỉ dữ liệu qua "AI ngầm" (nhân viên tự ý sử dụng các công cụ AI ngoài tầm kiểm soát của doanh nghiệp) đang gây thiệt hại phát sinh khoảng 670.000 USD cho mỗi sự cố (theo IBM 2025). Tương tự như cách kỷ nguyên Điện toán đám mây sinh ra các tiêu chuẩn bảo mật mới, việc thiết lập hệ thống Quản trị trạng thái an ninh AI và truy vết nguồn gốc đang trở thành một hạng mục quản trị bắt buộc.
Thứ 2, Tốc độ vận hành ở ngưỡng Machine-speed. Các cuộc tấn công bằng AI có thể tự động biến hình liên tục theo thời gian thực, khiến đội ngũ vận hành bị quá tải vì cảnh báo. Giải pháp là chuyển từ hệ thống tĩnh (chặn theo dấu hiệu có sẵn) sang hệ thống động: dùng AI phân tích hành vi để phản ứng tức thời.
Thứ 3, Sự sụp đổ của định danh truyền thống. Kỹ thuật làm giả khuôn mặt/giọng nói (Deepfake) đang vô hiệu hóa các bước xác thực khách hàng (KYC) hiện tại. Gian lận AI đã trở thành mối đe dọa số 1 với các CEO (theo WEF 2026, 73% tổ chức từng bị ảnh hưởng). Trong mô hình bảo mật Zero Trust, câu hỏi lớn nhất không còn là "Bạn là ai?", mà phải là "Bạn có thực sự là con người không?". Một hệ quy chiếu mới về xác minh độ tin cậy và chứng minh "tính người" đang buộc phải hình thành.
4. Quy mô thị trường và khoảng trống quản trị
Thị trường an ninh mạng AI đang chứng kiến tốc độ tăng trưởng bùng nổ. Theo Grand View Research, quy mô toàn cầu dự kiến nhảy vọt từ 25,4 tỷ USD (2024) lên 93,8 tỷ USD vào năm 2030, tương đương mức tăng trưởng kép (CAGR) khoảng 24,4%. Dù các đơn vị nghiên cứu khác như Mordor hay Fortune Business Insights có sự chênh lệch nhất định về con số tuyệt đối do cách định nghĩa thị trường, tất cả đều đồng thuận mức tăng trưởng sẽ luôn duy trì trên mốc 20%/năm.
Tuy nhiên, đằng sau những con số tăng trưởng ấn tượng là một khoảng trống lớn về quản trị bởi tốc độ bứt phá của công nghệ đang bỏ xa các quy định pháp luật và bộ tiêu chuẩn an toàn. Báo cáo WEF 2026 chỉ ra rằng sự phức tạp trong quản trị an ninh AI (13%) và rủi ro pháp lý hay sở hữu trí tuệ (9%) đang là những "nỗi đau" lớn nhất của giới lãnh đạo. Thực trạng hiện nay là nhiều tổ chức vẫn thiếu vắng các tiêu chuẩn đánh giá AI cốt lõi, chưa phân định rõ người chịu trách nhiệm và sổ đăng ký rủi ro (risk register) hoàn toàn bỏ ngỏ hạng mục AI. Tuy nhiên, trước sức ép ngày càng lớn từ Nghị định 13/2023 về bảo vệ dữ liệu cá nhân hay Đạo luật AI của Châu Âu, các doanh nghiệp sẽ không thể lơ là mà bắt buộc phải đưa AI vào khuôn khổ kiểm soát chặt chẽ.
Một điểm mù cực kỳ nguy hiểm khác nhưng ít được chú ý là an ninh chuỗi cung ứng AI. Hiện nay, hầu hết doanh nghiệp không tự xây dựng AI từ đầu mà đi thuê hoặc dùng lại mô hình từ bên thứ ba. Điều này dẫn đến rủi ro "lây nhiễm chéo": nếu mô hình gốc bị hacker "đầu độc" bằng dữ liệu bẩn ở thượng nguồn, toàn bộ hệ thống của các công ty sử dụng ở hạ nguồn cũng sẽ bị nhiễm độc theo mà không hề hay biết. Thị trường hiện vẫn chưa có một loại "tem truy xuất nguồn gốc" (AI BOM) nào đủ phổ biến để người mua kiểm tra xem mô hình AI đó có thực sự toàn vẹn và an toàn hay không. Đó chính là lý do vì sao 78% các CEO ở những tổ chức có mức độ chuyển đổi số cao nhất (theo WEF 2026) đánh giá rủi ro từ đối tác cung cấp AI là thách thức lớn nhất mà họ đang phải đối mặt.
5. Ba vấn đề tổ chức cần cân nhắc trong 12–18 tháng tới
Giữa bối cảnh khoảng trống quản trị đang ngày càng nới rộng, việc dừng lại ở mức độ "nhận thức rủi ro" là không đủ. Nhìn lại toàn cảnh bức tranh, có ba dịch chuyển then chốt mà bất kỳ ai trong mạng lưới bảo mật từ kỹ sư vận hành đến đội ngũ C-level đều cần nghiêm túc đưa vào lộ trình ưu tiên trong 12-18 tháng tới:
Chủ động thu hẹp "độ trễ" phòng thủ: Thay vì chạy theo khắc phục sự cố, việc buộc phải kiểm tra rủi ro AI trước khi đưa vào vận hành chính là ranh giới phân định một doanh nghiệp thực sự trưởng thành số hay chỉ đang chạy theo trào lưu.
Thiết lập lại cán cân chi phí (Cost asymmetry): Sự bất đối xứng chi phí giữa tấn công và phòng thủ đã thay đổi hoàn toàn về bản chất. Các mô hình phòng thủ tĩnh, lệ thuộc vào ngân sách lớn đang dần lép vế trước các cá nhân tấn công được trang bị AI. Hệ thống bảo mật buộc phải chuyển đổi để đạt được tốc độ phản ứng tức thời (machine-speed).
Xoay trục kiến trúc định danh về "tính người": Định danh số và bài toán xác thực "tính người" (Proof-of-humanity) sẽ sớm phải tách ra thành một lớp bảo mật độc lập, vượt ra khỏi các khuôn khổ identity truyền thống.Đáng lo ngại là, đây lại là mảng bị bỏ ngỏ nhiều nhất tại các tổ chức hiện nay.
Những nhận định này hoàn toàn không phải là các dự báo mang tính thổi phồng, mà là chu kỳ phát triển tất yếu đã lặp lại nhiều lần trong lịch sử ngành an ninh mạng. Vấn đề cốt lõi không nằm ở việc liệu một cuộc khủng hoảng có xảy ra hay không, mà là: Tổ chức của bạn sẽ đứng ở đâu trên đường cong sinh tồn khi điểm bùng phát đó xuất hiện?
Nguồn dữ liệu tham khảo: WEF Global Cybersecurity Outlook 2026; Grand View Research – AI in Cybersecurity Market Report; IBM Cost of a Data Breach Report 2025.
Tác giả: Lê Ngọc Linh - Leader of Platform Security Engineers, FPT Cloud

Giải pháp AI tự phát triển của DNSE đưa công cụ giao dịch của tổ chức đến nhà đầu tư cá nhân
18:00 06/08/2026
Thị trường chứng khoán Việt Nam đang bước vào giai đoạn cạnh tranh mới, khi phí giao dịch hay chất lượng môi giới không còn là yếu tố quyết định. FTSE Russell đã xác nhận nâng hạng thị trường lên nhóm Mới nổi Thứ cấp, hiệu lực từ ngày 21/9/2026, Áp lực với các công ty chứng khoán chuyển sang năng lực hạ tầng số, khai thác dữ liệu và mức độ sẵn sàng đưa AI vào vận hành thực tế. Hệ giải pháp AI do Chứng khoán DNSE tự phát triển là một ví dụ cụ thể về việc AI đã đi vào giao dịch hàng ngày của nhà đầu tư như thế nào, và cần nền tảng gì để vận hành an toàn.
Tự chủ công nghệ để làm chủ trải nghiệm giao dịch
Thay vì mua giải pháp có sẵn từ bên thứ ba, DNSE chọn hướng tự chủ công nghệ. Toàn bộ nền tảng giao dịch và các sản phẩm AI đều do đội ngũ kỹ sư của công ty thiết kế, phát triển và vận hành. Hệ giải pháp gồm hai sản phẩm nhà đầu tư dùng trực tiếp, đứng trên một lớp nền tảng dữ liệu chung.
Lệnh AI là tính năng đặt lệnh ứng dụng mô hình AI trên ứng dụng giao dịch Entrade X. Khi nhà đầu tư cần mua hoặc bán khối lượng lớn, hệ thống liên tục thu thập và phân tích giá, khối lượng, biến động thị trường để xác định chiến lược phân bổ lệnh. AI sau đó tự động chia lệnh lớn thành các lệnh con, tối thiểu mỗi phút một lệnh, với khối lượng từng lệnh do mô hình quyết định. Thời gian chạy tối đa 180 phút trong phiên khớp lệnh liên tục. Lệnh con được tự động hủy nếu mô hình đánh giá điều kiện thị trường không còn phù hợp. Cơ chế này tương đồng với các thuật toán thực thi lệnh (execution algorithm) mà nhà đầu tư tổ chức quốc tế vẫn dùng để giảm tác động thị trường của lệnh lớn, nay được đóng gói cho nhà đầu tư cá nhân.
Trợ lý ảo Ensa là trợ lý chứng khoán ứng dụng AI dưới hình thức chatbot, hỗ trợ nhà đầu tư tra cứu và phân tích dữ liệu trong quá trình ra quyết định. Ensa từng được vinh danh "Giải pháp AI đột phá lĩnh vực tài chính" tại AI Awards 2024.
Bên dưới hai sản phẩm là hạ tầng do DNSE tự xây theo kiến trúc microservices, vận hành trên nền tảng điện toán đám mây của FPT Cloud: hệ thống được phân tán để tránh điểm nghẽn trung tâm, không để một database gánh mọi loại workload. Theo công bố của công ty, kiến trúc này giúp độ trễ xử lý lệnh giữ ổn định ở mức khoảng 5 mili giây khi khối lượng lệnh tăng gấp 10 lần.
Hiệu quả vận hành và giá trị thực tiễn cho nhà đầu tư
Giải pháp đã vượt qua giai đoạn thử nghiệm. Sau khoảng 1 năm chính thức ra mắt, tính tới tới hết Quý 2/2026, Lệnh AI đã thu hút gần 12.000 người dùng đăng ký sử dụng, với tổng giá trị giao dịch đạt 665 tỷ đồng. Với Trợ lý ảo Ensa, sau hơn 1 năm ra mắt, khoảng 1,8 triệu câu hỏi của nhà đầu tư đã được xử lý, bình quân gần 3.300 câu hỏi mỗi ngày, phục vụ hơn 91.000 người dùng.
Với nhà đầu tư, giá trị của Trợ lý ảo Ensa là cung cấp trải nghiệm tư vấn đầu tư toàn diện, chủ động trò chuyện, gợi mở thông tin giải pháp cho nhà đầu tư chủ động. Còn Lệnh AI mang đến 3 lợi ích giúp tối ưu quá trình đặt lệnh. Lệnh khối lượng lớn được chia nhỏ theo diễn biến thị trường, giảm rủi ro tự đẩy giá bất lợi và tối ưu giá khớp bình quân. Máy giám sát thị trường thay con người, nhà đầu tư bớt áp lực theo dõi bảng điện liên tục và giảm yếu tố cảm xúc khi quyết định. Việc AI trực tiếp đặt lệnh cũng giúp bảo mật chiến lược giao dịch, tránh bị đọc vị ý định mua bán khối lượng lớn.
Ở tầm thị trường, ý nghĩa của hướng đi này rộng hơn một tính năng. Công cụ thực thi lệnh thông minh vốn là đặc quyền của nhà đầu tư tổ chức đang được phổ cập cho nhà đầu tư cá nhân, đúng thời điểm thị trường Việt Nam chuẩn bị vận hành theo chuẩn mực mới nổi từ tháng 9/2026 và đón dòng vốn tổ chức quốc tế vốn đòi hỏi hạ tầng giao dịch ổn định, minh bạch hơn.
Nền dữ liệu phải vững trước khi AI mở rộng
AI đã đi vào sản phẩm khách hàng dùng hàng ngày và trực tiếp hành động trên dữ liệu vận hành thật. Vì vậy, DNSE xác định củng cố hạ tầng và nền tảng dữ liệu là trọng tâm đầu tư tiếp theo. Chia sẻ tại sự kiện Modern Architecture for the AI Era do FPT tổ chức, ông Nguyễn Đức Bình, Giám đốc Công nghệ DNSE, cho biết trước khi mở rộng quy mô ứng dụng AI, công ty đã rà soát và xử lý ba nhóm rủi ro dữ liệu.
Một là, cùng một khái niệm có thể mang nghĩa khác nhau tùy hệ thống. Trạng thái "Active" của khách hàng được CRM, Core Trading và hệ thống quản trị rủi ro hiểu theo ba cách khác nhau. AI đọc cả ba nguồn cùng lúc mà thiếu phản xạ đối chiếu sẽ nhận định sai. DNSE đang thống nhất định nghĩa cho từng thuật ngữ xuyên suốt các hệ thống, gán rõ chủ sở hữu định nghĩa và cơ chế cập nhật khi nghiệp vụ thay đổi.
Hai là, AI Agent có thể tiếp cận dữ liệu vượt phạm vi quyền hạn của người hỏi. Đội ngũ công nghệ chuyển từ kiểm tra quyền một lần ở cổng vào sang theo dõi quyền hạn xuyên suốt quá trình xử lý, kèm bước kiểm tra lại kết quả đầu ra trước khi trả về người dùng.
Ba là, cấu trúc dữ liệu (schema) có thể âm thầm thay đổi trong vận hành mà mô hình không được cập nhật, khiến AI suy luận trên nền dữ liệu đã sai lệch. Theo ông Bình, đây là điều đáng lo hơn một lỗi hiển nhiên, vì không ai nhận ra cho đến khi hậu quả xuất hiện. Audit trail (dấu vết kiểm toán) vì thế được đưa vào như yêu cầu thiết kế ngay từ đầu. Diễn tập phục hồi backup và kiểm soát thay đổi schema trở thành bước bắt buộc trước khi bất kỳ hệ thống AI nào chạy thật.
Phần lớn nguyên tắc kiến trúc đứng sau những thay đổi này đều không mới. Chúng là những nguyên tắc tốt đã tồn tại từ trước, nhưng khi triển khai AI thì chuyển từ khuyến nghị thành bắt buộc, ông Bình nhận định. Cách tiếp cận này khớp với bức tranh quốc tế: khảo sát của KPMG trên 1.013 lãnh đạo tài chính tại 20 quốc gia cho thấy 36% tổ chức xem chất lượng dữ liệu vừa là rào cản lớn nhất vừa là cơ hội lớn nhất của AI trong tài chính.
Khi trọng tâm cạnh tranh của ngành chuyển từ phí giao dịch sang năng lực công nghệ và dữ liệu, giá trị của một giải pháp AI không chỉ nằm ở tính năng nhà đầu tư nhìn thấy. Nó nằm ở nền tảng bảo đảm những quyết định tự động luôn chính xác và trong đúng phạm vi cho phép. Như ông Bình đúc kết: "AI không tạo ra những vấn đề. Nó chỉ khiến ta không còn giấu được chúng."
Hệ sinh thái AI-ready Data Platform của FPT Cloud
Những bài học từ DNSE cũng là điều FPT Cloud quan sát khi đồng hành cùng nhiều doanh nghiệp trong hành trình triển khai AI. Dù ở lĩnh vực tài chính, bán lẻ hay sản xuất, điểm chung đều không nằm ở việc lựa chọn mô hình AI nào, mà ở việc doanh nghiệp có một nền tảng dữ liệu đủ tin cậy để AI vận hành an toàn hay không.
Một nền tảng dữ liệu sẵn sàng cho AI thường được tổ chức theo ba lớp độc lập nhưng liên kết chặt chẽ, lớp vận hành thời gian thực phục vụ đa nguồn dữ liệu, lớp phân tích và báo cáo tách riêng để không cạnh tranh tài nguyên với lớp vận hành, và lớp trí tuệ nhân tạo được xây dựng trên nền tảng dữ liệu hợp nhất để huấn luyện mô hình. Một hệ thống AI không thất bại vì mô hình kém, mà thường thất bại vì hạ tầng dữ liệu phía dưới chưa phù hợp.
Đây cũng là cách FPT Cloud thiết kế hệ sinh thái AI-Ready Data Platform của mình, kết nối từ lớp hạ tầng điện toán (GPU, Cloud Server, lưu trữ), qua lớp nền tảng dữ liệu (thu thập, xử lý, lưu trữ với nhiều loại database engine phù hợp từng bài toán), đến lớp bảo mật và quản trị dữ liệu xuyên suốt toàn bộ vòng đời. Trong lớp nền tảng dữ liệu đó, FPT MongoDB Enterprise là dịch vụ cơ sở dữ liệu quản lý (DBaaS) đầu tiên tại Việt Nam được MongoDB chính thức chứng nhận, phù hợp cho các workload cần mô hình dữ liệu linh hoạt và khả năng mở rộng theo chiều ngang, một trong những đặc tính then chốt để một nền tảng dữ liệu thực sự sẵn sàng cho AI.
Liên hệ với chúng tôi để được tư vấn chi tiết về dịch vụ của FPT MongoDB Enterprise
Email: support@fptcloud.com
Support: m.me/fptsmartcloud

FPT Load Balancing v2.13 – v2.15: Lời giải cho bài toán quản trị tài nguyên và tự động hóa hạ tầng
16:16 06/08/2026
FPT Cloud chính thức ra mắt phiên bản FPT Load Balancing v2.13 – v2.15. Bản cập nhật mang đến 3 nâng cấp trọng tâm: chuẩn hóa giao diện Portal (UIv2), tự động thu hồi tài nguyên và quản lý bằng Tags - giúp tối ưu hiệu quả vận hành hạ tầng Cloud cho doanh nghiệp.
Khi quy mô hạ tầng Cloud của doanh nghiệp ngày càng mở rộng, sự gia tăng nhanh chóng về số lượng tài nguyên mạng đặt ra thách thức không nhỏ trong công tác kiểm soát và vận hành. Giờ đây, một hệ thống Cân bằng tải (Load Balancing) lý tưởng không chỉ dừng lại ở nhiệm vụ phân phối lưu lượng ổn định. Thay vào đó, doanh nghiệp đòi hỏi một giải pháp toàn diện hơn: mang lại trải nghiệm quản trị trực quan, hỗ trợ tự động hóa các luồng vận hành phức tạp và cho phép phân bổ, quản lý tài nguyên một cách linh hoạt.
Nhằm giải quyết triệt để bài toán này và giúp các tổ chức tối ưu hóa hiệu quả quản trị hạ tầng, FPT Load Balancing v2.13 – v2.15 đã được nghiên cứu và phát triển với ba nhóm cải tiến chiến lược, bao gồm:
1. Nâng cấp trải nghiệm quản trị với UIv2 (Version 2.13)
Sự nhất quán và tính trực quan là chìa khóa để giảm thiểu rủi ro thao tác trong quản trị hệ thống. Với phiên bản v2.13, FPT Load Balancing chính thức áp dụng giao diện UIv2 cho toàn bộ các tính năng trên Portal.
Phiên bản mới tập trung chuẩn hóa bố cục hiển thị và tối ưu hóa luồng thao tác (user flow), giúp các kỹ sư hệ thống dễ dàng theo dõi tình trạng và cấu hình tài nguyên. Điểm nhấn đáng chú ý nhất là quy trình khởi tạo Load Balancer được tái thiết kế theo 5 bước tiêu chuẩn:
Bước 1: Basic Information
Bước 2: Server Pool & Health Check
Bước 3: Listener
Bước 4: Recommended Alarm
Bước 5: Review & Create
Luồng thao tác rành mạch này cho phép người dùng rà soát kỹ lưỡng từng nhóm cấu hình trước khi triển khai thực tế, từ đó hạn chế tối đa sai sót. Đồng thời, màn hình danh sách (Dashboard) của Load Balancer cũng được thiết kế lại, cung cấp cái nhìn tổng quan và truy xuất thông tin tài nguyên nhanh chóng hơn.
2. Bổ sung khả năng thu hồi toàn phần tài nguyên Load Balancer (Version 2.14)
Trong quá trình vận hành hạ tầng Cloud, việc quản lý vòng đời tài nguyên, đặc biệt là các tài nguyên không còn nhu cầu sử dụng, là một yêu cầu quan trọng nhằm đảm bảo hệ thống được kiểm soát hiệu quả.Với phiên bản 2.14, FPT Load Balancing bổ sung khả năng thu hồi toàn phần (reclaim) tài nguyên Load Balancer, hỗ trợ các luồng vận hành tự động trên hệ thống BSS/VMW.
Cụ thể, hệ thống cung cấp API xóa Load Balancer cùng các thành phần liên quan như subnet, đồng thời hỗ trợ thu hồi toàn bộ Load Balancer theo ORG, bao gồm các tài nguyên thuộc tổ chức tương ứng.
Cập nhật này giúp doanh nghiệp có thêm công cụ để tích hợp quy trình thu hồi tài nguyên vào hệ thống vận hành tự động, giảm sự phụ thuộc vào thao tác thủ công trong quá trình quản lý tài nguyên.
3. Quản lý Tags cho tài nguyên Load Balancer (Version 2.15)
Khi số lượng Load Balancer trong hệ thống lên đến hàng chục, hàng trăm, việc phân loại, tìm kiếm và bóc tách chi phí trở nên phức tạp. Phiên bản v2.15 giải quyết vấn đề này thông qua hệ thống Quản lý Tags (Thẻ định danh).
Tính năng này mang lại sự linh hoạt tối đa trong việc nhóm và kiểm soát tài nguyên theo phòng ban, dự án hoặc mục đích sử dụng. Các điểm ưu việt bao gồm:
Quản lý toàn diện: Gắn Tags ngay từ bước khởi tạo Load Balancer, hoặc linh hoạt thêm/sửa/xóa Tags trên các tài nguyên đang hoạt động.
Tra cứu dễ dàng: Thông tin Tags được hiển thị trực tiếp trên Dashboard và giao diện chi tiết của từng Load Balancer.
Gắn Tags tự động (Policy-based Tagging): Hệ thống hỗ trợ tự động gán Tags cho các Load Balancer mới nếu thỏa mãn các điều kiện chính sách (policy) được thiết lập sẵn, đồng thời cho phép rà soát và áp dụng hàng loạt cho các tài nguyên hiện hữu.
Với các nâng cấp trong phiên bản v2.13 – v2.15, FPT Load Balancing tiếp tục khẳng định định hướng phát triển theo hướng hiện đại hóa quản trị hạ tầng, đáp ứng nhu cầu vận hành ngày càng linh hoạt của doanh nghiệp. Các cải tiến mới là nền tảng để doanh nghiệp chủ động hơn trong việc kiểm soát tài nguyên, chuẩn hóa quy trình vận hành và sẵn sàng mở rộng hệ thống trong môi trường Cloud.
Trong thời gian tới, FPT Cloud sẽ tiếp tục cải tiến dịch vụ nhằm mang đến các giải pháp hạ tầng tối ưu, đồng hành cùng doanh nghiệp trong hành trình chuyển đổi số.
Tìm hiểu về giải pháp FPT Load Balancing tại đây
Liên hệ với chúng tôi để được tư vấn chi tiết về các giải pháp, dịch vụ của FPT Cloud:
Hotline: 1900 638 399
Email: support@fptcloud.com
Support: m.me/fptsmartcloud