- Giới thiệu
-
 Lưu trữ dữ liệu đối tượng không giới hạn và truy xuất dữ liệu liên tục
 Certified DBaaS (cơ sở dữ liệu theo dạng dịch vụ) đầu tiên của MongoDB tại Việt Nam
 Tích hợp với máy chủ ảo dành cho 3D Rendering, AI hay ML
 Nền tảng phân tích dữ liệu đáng tin cậy cho doanh nghiệp và chuyên gia, giúp tối ưu chi phí vận hành lên đến 40% so với giải pháp BI khác.
 Sản phẩm hợp tác giữa FPT Cloud và CyRadar, cung cấp dịch vụ tường lửa với khả năng bảo vệ mạnh mẽ cho các ứng dụng web
 Sản phẩm hợp tác giữa FPT Cloud và CyRadar, dịch vụ cung cấp khả năng rà quét toàn diện, phân tích chi tiết và đánh giá lỗ hổng bảo mật để tăng cường an ninh thông tin cho hệ thống ứng dụng doanh nghiệp
 Sao lưu và khôi phục dữ liệu tức thời, an toàn và toàn vẹn dữ liệu
 Trở thành doanh nghiệp đầu tiên trải nghiệm bộ giải pháp phát triển AI toàn diện, được phát triển trên công nghệ mạnh mẽ bậc nhất từ NVIDIA!
 Giải pháp làm việc từ xa hiệu quả và an toàn cho doanh nghiệp
 Dịch vụ máy chủ ảo tiên tiến với khả năng mở rộng nhanh chóng
 Hiệu năng mạnh mẽ với hạ tầng riêng biệt
Tích hợp với máy chủ ảo dành cho 3D Rendering, AI hay ML
Dịch vụ máy chủ ảo tiết kiệm đến 90% chi phí cho doanh nghiệp
Sao lưu và khôi phục dữ liệu tức thời, an toàn và toàn vẹn dữ liệu
Dịch vụ dự phòng & khôi phục hệ thống nhanh chóng
Lưu trữ khối đa dạng thông lượng và dung lượng cho mọi nhu cầu
Lưu trữ dữ liệu đối tượng không giới hạn và truy xuất dữ liệu liên tục
Nâng cao năng lực, tính sẵn sàng của ứng dụng
Nền tảng tự động hoá bảo mật trong quy trình phát triển phần mềm
Sản phẩm hợp tác giữa FPT Cloud và CyRadar, dịch vụ cung cấp khả năng rà quét toàn diện, phân tích chi tiết và đánh giá lỗ hổng bảo mật để tăng cường an ninh thông tin cho hệ thống ứng dụng doanh nghiệp
Sản phẩm hợp tác giữa FPT Cloud và CyRadar, cung cấp dịch vụ tường lửa với khả năng bảo vệ mạnh mẽ cho các ứng dụng web
Dịch vụ tường lửa thông minh cho các ứng dụng web - Giải pháp bảo mật đột phá với sự hợp tác giữa FPT Cloud và Penta Security. Liên tục giám sát, tự động phát hiện lỗi cấu hình trên hạ tầng FPT Cloud mà không cần cài đặt agent.
 Dịch vụ bảo mật tường lửa thế hệ mới
Lưu trữ, quản lý, và bảo mật các Docker Images
Nền tảng Kubernetes an toàn, bảo mật, ổn định, hiệu năng cao
 Tăng tốc phát triển ứng dụng yêu cầu hiệu năng cao bằng dịch vụ Kubernetes tích hợp với vi xử lý cao cấp GPU
Giám sát và triển khai cơ sở dữ liệu như Kafka,..
Certified DBaaS (cơ sở dữ liệu theo dạng dịch vụ) đầu tiên của MongoDB tại Việt Nam
Giám sát và triển khai cơ sở dữ liệu Redis, Cassandra, ...
Giám sát và triển khai cơ sở dữ liệu xử lý phân tích trực tuyến
Giám sát và triển khai cơ sở dữ liệu MySQL, Postgres, SQLserver, MariaDB,...
Giám sát và triển khai cơ sở dữ liệu truy vấn thông tin
Giám sát và triển khai cơ sở dữ liệu chuỗi thời gian
Giám sát hệ thống và tài nguyên toàn diện trên mọi nền tảng Giải pháp quản lý sự cố thông minh
 Dịch vụ cung cấp giải pháp khởi tạo và quản lý FPT ArgoCD được tạo ra từ dự án mã nguồn mở Argo
 Tăng cường khả năng quản lý tài sản dữ liệu doanh nghiệp
 Quản lý dữ liệu liền mạch & toàn diện
Truy vấn, quản lý, trực quan hóa dữ liệu hiệu quả
Tăng tốc độ xử lý, đảm bảo tính nhất quán cho ứng dụng
Nền tảng phân tích dữ liệu đáng tin cậy cho doanh nghiệp và chuyên gia, giúp tối ưu chi phí vận hành lên đến 40% so với giải pháp BI khác.
Trở thành doanh nghiệp đầu tiên trải nghiệm bộ giải pháp phát triển AI toàn diện, được phát triển trên công nghệ mạnh mẽ bậc nhất từ NVIDIA!
Nền tảng hội thoại thông minh gắn kết khách hàng trên mọi nền tảng
Xác thực nhanh chóng, dễ dàng, tối ưu chi phí
Nâng tầm trải nghiệm khách hàng
Trích xuất dữ liệu vượt mọi giới hạn
Chuyển văn bản thành giọng nói tiếng Việt với ngữ điệu tự nhiên.
- Bảng giá
- Sự kiện
Blogs Tech
Danh mục
Kiến thức cloud cho doanh nghiệp FPT Cloud
Kiến trúc bảo mật cloud trước tốc độ viết code của AI: gom tín hiệu rời rạc thành bản đồ đường tấn công
10:44 07/09/2026
AI đang viết một tỷ lệ ngày càng lớn lượng code mới của thế giới với tốc độ nhanh hơn mọi quy trình security review truyền thống có thể theo kịp. Phần lớn doanh nghiệp không thiếu công cụ bảo mật mà họ thiếu context: khả năng ghép hàng trăm cảnh báo rời rạc thành đường tấn công, cho thấy kẻ tấn công sẽ đi từ đâu đến đâu. Bài viết phân tích vì sao tốc độ của AI buộc bảo mật phải thay đổi ở tầng kiến trúc thay vì bổ sung công cụ, và cách chúng tôi giải bài toán đó với FPT Cloud Security Platform.
AI làm code nhanh hơn, lỗ hổng bảo mật cũng nhiều hơn
75% dòng code mới tại Google hiện do AI tạo ra, theo công bố của CEO Alphabet Sundar Pichai. Kevin Scott, CTO Microsoft dự báo con số này tiến tới 95% trong 5 năm tới. GenAI đang dẫn đầu tăng trưởng trong các dịch vụ public cloud: mức sử dụng tăng 8 điểm phần trăm (percentage point) lên 58%, với 45% tổ chức đã triển khai ở quy mô lớn (Flexera, 2026 State of the Cloud Report). Gartner nhận định tới năm 2028, điện toán đám mây chuyển từ vai trò công nghệ đột phá thành cấu phần bắt buộc của năng lực cạnh tranh. Tại Việt Nam, thị trường cloud được dự báo đạt 6,98 tỷ USD vào năm 2030, CAGR 10,94% (TechSci Research). Cloud đã không còn chỉ là nơi đặt máy chủ mà trở thành nền tảng nơi phần mềm và AI được tạo ra, triển khai và vận hành.
Khoảng cách giữa tốc độ phát triển và tốc độ bảo mật ngày càng lớn
Cái giá của những dòng “code nhanh” từ AI không nằm ở màn hình người viết. 61% kỹ sư đánh giá code do AI tạo "trông đúng nhưng chưa chắc đáng tin" (Sonar, State of Code Developer Survey 2026).
Veracode, trong GenAI Code Security Report 2025, đo tỷ lệ code do AI sinh ra không vượt qua kiểm tra bảo mật theo từng ngôn ngữ:
Ngôn ngữ
Tỷ lệ code AI-generated không vượt qua kiểm tra bảo mật
Java
72%
C#
45%
JavaScript
43%
Python
38%
Nguồn: Veracode, 2025 GenAI Code Security Report
Đây không phải bài toán riêng của doanh nghiệp dùng AI viết phần mềm. Code do AI tạo đang chảy vào mọi hệ thống qua thư viện mã nguồn mở, đối tác gia công và nhà cung cấp phần mềm. Ở chiều ngược lại, tin tặc dùng AI để dò lỗ hổng và tự động hóa khai thác. 94% lãnh đạo trong khảo sát của Diễn đàn Kinh tế Thế giới coi AI là động lực thay đổi lớn nhất của an ninh mạng (WEF Global Cybersecurity Outlook 2026).
6 “điểm đau” bảo mật doanh nghiệp thường mắc phải
security tham gia quá muộn, lỗi chỉ được phát hiện sau khi release;
mỗi giai đoạn phát triển dùng một công cụ riêng, không chia sẻ dữ liệu;
nhiều dashboard nhưng không có bức tranh tổng thể;
đội vận hành ngập trong cảnh báo tới mức chai lì (alert fatigue);
báo động giả (false positive) bào mòn niềm tin vào chính công cụ;
và khi mọi cảnh báo đều "đỏ", không còn gì thực sự quan trọng.
Hầu hết tổ chức tập trung phòng thủ luồng North-South - traffic ra vào giữa Internet và hệ thống nội bộ, nơi dễ nhận diện và chặn bằng gateway hay WAF. Luồng East-West - giao tiếp giữa các server, ứng dụng và database - chiếm khoảng 70-80% tổng traffic nhưng hiếm khi được kiểm soát tương xứng: thiếu microsegmentation và giám sát nội vùng, kẻ tấn công chỉ cần vượt qua perimeter một lần là di chuyển ngang (lateral movement) gần như tự do để tiếp cận dữ liệu.
Điểm mấu chốt: một quyền truy cập cấp quá rộng, một cổng dịch vụ mở, một lỗ hổng ứng dụng đứng riêng lẻ đều vô hại trong báo cáo của từng công cụ; ghép đúng trình tự, chúng là một đường tấn công (attack path) hoàn chỉnh. Không công cụ đơn lẻ nào nhìn thấy phép ghép đó, vì mỗi công cụ chỉ giữ một mảnh dữ liệu. Giới bảo mật gọi đây là bất đối xứng kinh điển, theo định đề của John Lambert (Microsoft Threat Intelligence): "Defenders think in lists. Attackers think in graphs. As long as this is true, attackers win."
FPT Cloud Security Platform: kết nối các dấu vết rời rạc, chỉ rõ đường tấn công
Nguyên tắc thiết kế của chúng tôi xuất phát từ chẩn đoán trên: nếu vấn đề là context, lời giải phải bắt đầu từ tầng dữ liệu, không phải từ việc bổ sung tính năng. Nền tảng được tổ chức thành ba tầng, theo thứ tự dữ liệu được xử lý.
Security Data Lake gom log tường lửa, sự kiện container, kết quả quét lỗ hổng và API call trên cloud về một nơi duy nhất, lưu trữ tại Việt Nam. Với CISO, điều này nghĩa là một giao diện duy nhất, thay vì gộp báo cáo thủ công từ nhiều tính năng bảo mật rời rạc.
Security Graph nối các tín hiệu trong data lake thành đường tấn công cụ thể - cho thấy nếu bị khai thác, kẻ tấn công sẽ đi từ đâu đến đâu. Đây là tầng trả lời câu hỏi ưu tiên: từ 500 cảnh báo không rõ mức độ, hệ thống lọc còn 5 lỗ hổng nằm trên đường tấn công khả thi dẫn tới tài sản quan trọng.
AI Security Engine làm việc trên cùng context đó với ba nhiệm vụ: AI Triage đọc context của từng phát hiện trước khi quyết định có báo động hay không, thay vì đẩy mọi phát hiện cho con người; AI Correlation nối tín hiệu từ code, runtime và cấu hình cloud để phát hiện những kiểu tấn công mà luật cố định (rule-based) bỏ sót; AI Remediation không dừng ở việc chỉ ra lỗi, mà đề xuất đoạn code cần sửa kèm lý do.
AI giảm tải chứ không thay quy trình. Dù tầng AI lọc được phần lớn nhiễu, luôn có một tỷ lệ phát hiện phải do con người phân tích và quyết định - thường là những ca khó nhất, nơi rủi ro kỹ thuật đan với bối cảnh nghiệp vụ. Tổ chức vẫn cần quy trình phản hồi, người chịu trách nhiệm và kỷ luật vá lỗi; nền tảng chỉ bảo đảm thời gian của đội ngũ dồn vào đúng phần đáng dồn
Lộ trình từ Code -> Security Platform
AppSec chạy song song sáu lớp quét - SAST, secret scan, IaC scan, container image scan, DAST API scan - tích hợp thẳng vào CI/CD theo hướng shift-left. Khác biệt nằm ở pipeline suy luận sâu: source code được phân tích qua AST, data flow, taint analysis, rồi tới bước AI reasoning chạy trên FPT AI Factory để đưa ra kết luận theo context (context-aware verdict). Kết quả từ tất cả các lớp đổ về một correlation engine, xếp hạng rủi ro theo khả năng khai thác (exploitability), phạm vi ảnh hưởng (blast radius) và tác động kinh doanh - hiển thị trên một dashboard chung cho Dev, Sec và Ops. Cách gom mọi rủi ro về một đồ thị phân tích duy nhất cắt 80-90% cảnh báo rác.
Auto-triage là một cơ chế suppression, và mọi cơ chế suppression đều có xác suất nén nhầm một phát hiện thật. Đổi lấy việc cắt 80-90% cảnh báo rác là rủi ro false negative, và rủi ro đó phải được quản trị bằng thiết kế chứ không bằng niềm tin vào mô hình. Ba nguyên tắc chúng tôi áp dụng: chỉ tự động đóng khi mức tin cậy vượt ngưỡng đặt trước, dưới ngưỡng thì hạ mức ưu tiên chứ không tắt cảnh báo; một số lớp không bao giờ được tự động đóng, gồm secret bị lộ, lỗ hổng trên bề mặt hướng Internet và tài sản thuộc nhóm quan trọng nhất; và mọi quyết định suppress đều lưu lại tín hiệu cùng lý do dẫn tới nó để truy vết ngược khi cần. Đi kèm là một chỉ số vận hành ít được nhắc nhưng quan trọng nhất với tầng này: tỷ lệ phát hiện từng bị nén rồi sau đó được xác nhận là thật. Nếu con số ấy không được đo, không thể khẳng định cơ chế đang chạy đúng.
Với các tổ chức thuộc phạm vi điều chỉnh của quy định trong nước, nền tảng tự động phát hiện sai lệch cấu hình và xuất báo cáo làm bằng chứng tuân thủ khi kiểm tra, đánh giá định kỳ. Từ 01/7/2026, Luật An ninh mạng số 116/2025/QH15 hợp nhất và thay thế Luật An toàn thông tin mạng 2015 cùng Luật An ninh mạng 2018; cơ chế bảo vệ theo 5 cấp độ nay được chi tiết hóa tại Nghị định 331/2026/NĐ-CP (19/8/2026) — văn bản thay vai trò của Nghị định 85/2016/NĐ-CP và Thông tư 12/2022/TT-BTTTT, bổ sung yêu cầu đánh giá rủi ro, rà quét lỗ hổng và kiểm thử xâm nhập. Hệ thống đã phê duyệt cấp độ theo luật cũ phải cập nhật biện pháp bảo vệ trong 12 tháng kể từ ngày Luật có hiệu lực; ở phía ngân sách, Điều 38 yêu cầu dành tối thiểu 15% kinh phí dự án chuyển đổi số dùng ngân sách nhà nước cho an ninh mạng.
Hợp nhất context đồng nghĩa với tập trung dữ liệu bảo mật - và kho dữ liệu ấy tự nó là mục tiêu giá trị cao. Log bảo mật thường chứa cả secret bị lộ lẫn dữ liệu cá nhân, nên đi kèm nó phải là phân quyền theo least privilege, mã hóa khi lưu và khi truyền, quản lý khóa tách biệt, audit log truy cập, cùng chính sách retention và masking - thiết kế từ đầu, không bổ sung sau. Đây là nghĩa vụ pháp lý: Luật Bảo vệ dữ liệu cá nhân số 91/2025/QH15 và Nghị định 356/2025/NĐ-CP (hiệu lực 01/01/2026, thay Nghị định 13/2023) buộc lập hồ sơ DPIA và đánh giá tác động chuyển dữ liệu ra nước ngoài trong 60 ngày, bố trí nhân sự bảo vệ dữ liệu, thông báo vi phạm trong 72 giờ với dữ liệu vị trí và sinh trắc học. Mức phạt tới 3 tỷ đồng, hoặc 5% doanh thu năm liền trước với vi phạm chuyển dữ liệu xuyên biên giới, chi tiết tại Nghị định 330/2026/NĐ-CP (hiệu lực 05/10/2026). Data lake đặt tại Việt Nam đáp ứng yêu cầu vị trí lưu trữ theo Điều 19 Nghị định 333/2026/NĐ-CP (thay Nghị định 53/2022) và sàn retention nhật ký tối thiểu 12 tháng; nếu dữ liệu chạm ngưỡng "quan trọng"/"cốt lõi" theo Quyết định 20/2025/QĐ-TTg thì áp thêm nghĩa vụ đánh giá rủi ro hằng năm của Luật Dữ liệu 60/2024/QH15 và Nghị định 165/2025/NĐ-CP.
Nội dung bài viết là thông tin kỹ thuật, không phải tư vấn pháp lý.
Tác Giả: Bùi Song Toàn
Bùi Song Toàn là Phó Giám đốc Trung tâm Phát triển dịch vụ Nền tảng Cloud, FPT Smart Cloud, với hơn 10 năm kinh nghiệm trong hạ tầng CNTT và platform engineering. Ông phụ trách phát triển lớp dịch vụ nền tảng trên FPT Cloud: Kubernetes và container platform, CI/CD cùng các dịch vụ platform engineering, data platform, observability, hạ tầng phục vụ AI, và nhóm dịch vụ bảo mật nền tảng - trong đó có FPT Cloud Security Platform và FPT AppSec.
[Phần 1] Tương lai của CyberSecurity: Từ Morris Worm đến AI Agent – Sự cố tiếp theo bắt nguồn từ đâu?
10:50 27/08/2026
Nhìn lại lịch sử cybersecurity, phần lớn những năng lực phòng thủ mà chúng ta đang coi là tiêu chuẩn hôm nay đều được hình thành sau một sự cố. Từ Morris Worm, Code Red, Pegasus đến Capital One, mỗi sự cố đều tạo ra một bước chuyển trong cách ngành nhìn nhận và quản trị rủi ro. Khi AI đang thay đổi cách hệ thống vận hành, câu hỏi đặt ra là: điểm bùng phát rủi ro tiếp theo sẽ nằm ở đâu?
Có một cách để ta nhìn lại lịch sử ngành Cybersecurity: Đừng bắt đầu từ danh mục sản phẩm bảo mật. Hãy bắt đầu từ những lần chúng ta gặp sự cố. Mọi thứ chúng ta đang dùng hôm nay - từ quy trình, framework cho đến cả những chức danh trong team - đều không xuất hiện từ một bản kế hoạch nào cả. Chúng xuất hiện sau một sự cố, khi ai đó nhận ra rằng thứ mình đang có không còn đủ.
Bốn mốc dưới đây không phải bốn vụ tấn công lớn nhất trong lịch sử. Chúng được lựa chọn vì mỗi mốc đánh dấu một lần ngành này buộc phải thừa nhận rằng mô hình phòng thủ đang sử dụng không còn phù hợp với hệ thống hiện đang vận hành.
1. 1988 - Morris Worm: Khi sự cố đầu tiên khai sinh ra Incident Response
Ngày 2/11/1988, Internet là một không gian hoàn toàn sơ khai, chủ yếu kết nối các viện nghiên cứu, trường đại học và cơ quan chính phủ với quy mô chừng 60.000 máy tính. Khái niệm an ninh mạng lúc bấy giờ còn đơn giản là chưa tồn tại.
Robert Tappan Morris, một nghiên cứu sinh tại Đại học Cornell, đã phát tán một chương trình tự nhân bản từ một máy đặt tại MIT để che giấu nguồn gốc. Chương trình này khai thác đồng thời ba điểm yếu kinh điển trên hệ thống Unix thời đó:
sendmail: Phần mềm nhận email vốn bật sẵn chế độ debug cho phép chạy lệnh từ xa.
fingerd: Dịch vụ tra cứu thông tin người dùng mắc lỗi tràn bộ đệm (buffer overflow).
rsh: Cơ chế đăng nhập từ xa dựa trên quan hệ tin cậy giữa các máy kèm mật khẩu yếu.
Sự lây lan chóng mặt của worm xuất phát từ thiết kế đa đường vào: nếu một cổng bị chặn, mã độc vẫn còn hai hướng khác để xâm nhập. Tuy nhiên, thảm họa thực sự lại đến từ một lỗi logic trong thuật toán kiểm soát tái nhiễm. Tỷ lệ tự sao chép bị tính toán sai khiến một máy tính có thể cộng dồn hàng chục bản sao cùng lúc, làm cạn kiệt toàn bộ tài nguyên CPU và bộ nhớ rồi làm tê liệt hệ thống. Ước tính khoảng 6.000 máy bị ảnh hưởng - chiếm khoảng 10% quy mô Internet khi đó.
Thứ lộ ra sau đống tro tàn ấy còn đáng sợ hơn cả con số 10%: hoàn toàn không có một đầu mối trung tâm nào đứng ra điều phối ứng cứu. Mỗi tổ chức phải tự mày mò dịch ngược mã độc, tự vá lỗi và truyền tay nhau qua các mailing list thủ công. Mọi thứ vận hành được chỉ nhờ sự kết nối tự phát của vài chục chuyên gia tình cờ quen biết.
Nhận ra khoảng trống tai hại này, DARPA đã giao cho Viện Kỹ thuật Phần mềm (SEI) tại Đại học Carnegie Mellon xây dựng một đầu mối chuyên trách. CERT/CC (Computer Emergency Response Team / Coordination Center) ra đời ngay trong tháng 11/1988. Phần lớn khung pháp lý và quy trình Phản ứng Sự cố (Incident Response) mà chúng ta đang sử dụng ngày nay được sinh ra từ chính cuộc khủng hoảng không được chuẩn bị trước đó.
2. 2001 - Code Red: Khoảng trễ vá lỗi (Patch Gap) là một dạng rủi ro hệ thống
Mười ba năm sau, lịch sử lặp lại với một hình thái tinh vi hơn và quy mô lớn hơn gấp nhiều lần.
Ngày 18/6/2001, Microsoft phát hành bản vá MS01-033 để xử lý lỗ hổng tràn bộ đệm trong Index Server (CVE-2001-0500) trên máy chủ web IIS. Lỗ hổng này sau đó được định danh là CVE-2001-0500 .Điểm quan trọng là bản vá đã tồn tại trước khi cuộc tấn công xảy ra. Khoảng trống nằm ở việc triển khai bản vá.
Đến ngày 19/7/2001, biến thể Code Red version 2 (CRv2) bùng nổ sau khi thay đổi cơ chế sinh số ngẫu nhiên từ dạng tĩnh sang dạng động. Thay vì quét cùng một dải IP khiến các con worm tự giẫm chân nhau, mỗi máy nhiễm giờ đây tự quét một danh sách độc lập. Thay đổi nhỏ đó đẩy tốc độ lây nhiễm lên mức kỷ lục: hơn 359.000 máy tính bị hạ gục chỉ trong chưa đầy 14 giờ, với đỉnh điểm ghi nhận hơn 2.000 host mới mỗi phút (theo số liệu từ CAIDA).
Một điểm cần phân biệt là Code Red II là một worm khác, xuất hiện ngày 4/8/2001. Nó sử dụng cùng vector khai thác với Code Red nhưng có payload khác, cài backdoor và ưu tiên lây lan sang các máy trong cùng subnet.
Morris Worm cho thấy một chương trình tự sao chép có thể gây gián đoạn trên Internet. Code Red đưa vấn đề lên một cấp độ khác: khi hệ thống đã đủ lớn, khoảng trễ giữa “đã có bản vá” và “đã triển khai bản vá” có thể trở thành một rủi ro ở quy mô toàn hệ thống.
Patch gap từ đó không còn đơn thuần là một vấn đề vận hành nội bộ. Nó trở thành một yếu tố rủi ro có thể đo lường và có thể trực tiếp quyết định tốc độ lan rộng của một cuộc tấn công. Từ đây, Quản trị lỗ hổng (Vulnerability Management), Quy trình Patching chuẩn hóa và hệ thống IDS/IPS chính thức trở thành yêu cầu sống còn của mọi hệ thống kết nối mạng.
3. 2016 - Pegasus và Ahmed Mansoor: Khi "Endpoint" có thể là một con người
Tháng 8/2016, nhà hoạt động nhân quyền Ahmed Mansoor nhận được tin nhắn SMS lạ chứa liên kết hứa hẹn hé lộ thông tin về những vụ tra tấn trong tù. Cảnh giác trước cạm bẫy, ông không truy cập đường link mà chuyển tiếp tin nhắn cho Citizen Lab - nhóm nghiên cứu tại Munk School, tại Đại học Toronto, chuyên điều tra việc sử dụng phần mềm gián điệp nhắm vào các nhà hoạt động và nhà báo.
Bên dưới đường link đó là Trident - chuỗi 3 lỗ hổng zero-day trên iOS:
CVE-2016-4657: Lỗi bộ nhớ trong WebKit mở đường đột nhập khi mở trang web.
CVE-2016-4655: Lỗi rò rỉ thông tin kernel, được sử dụng để vượt qua KASLR
CVE-2016-4656: Lỗi trong kernal cho phép thực thi mã độc, tiến hành jailbreak thiết bị hoàn toàn từ xa.
Chuỗi khai thác này kích hoạt phần mềm gián điệp Pegasus do NSO Group phát triển. Điểm chấn động của sự cố không nằm ở kỹ thuật tấn công ồn ào, mà ở sự dịch chuyển toàn diện của mô hình mục tiêu: không có worm quét hàng trăm nghìn server, không cần người dùng cài đặt một phần mềm lạ hay nhập mật khẩu, không có lượng traffic bất thường đủ lớn để dễ dàng bị phát hiện bởi các hệ thống giám sát truyền thống. Một chuỗi khai thác có giá trị thị trường lên tới hàng trăm nghìn đến khoảng một triệu USD được sử dụng để nhắm vào đúng một chiếc điện thoại của một cá nhân duy nhất.
Định nghĩa "Endpoint" từ mốc này đã thay đổi vĩnh viễn. Nó không còn là một thiết bị nằm trong danh sách tài sản cần bảo vệ. Nó có thể là một cá nhân cụ thể, và mức độ đầu tư của kẻ tấn công có thể được quyết định bởi giá trị của chính mục tiêu đó.
4. 2019 - Capital One: Cloud không có lỗi, lỗi ở cấu hình
Ngày 22 và 23/3/2019, dữ liệu của ngân hàng Capital One bị truy cập trái phép.
Sự cố không được phát hiện trong khoảng bốn tháng. Đến ngày 17/7/2019, một người dùng GitHub phát hiện bài đăng của kẻ tấn công về dữ liệu đã lấy được và báo cho Capital One thông qua chương trình Responsible Disclosure. Ngày 19/7, sau điều tra nội bộ, Capital One xác định đã có truy cập trái phép và thông báo cho FBI. Sự việc được công bố ra công chúng ngày 29/7
Khoảng 100 triệu người tại Mỹ và 6 triệu người tại Canada bị ảnh hưởng. Không có số thẻ tín dụng hay thông tin đăng nhập bị lộ.
Điểm đáng chú ý nằm ở chuỗi tấn công. Theo hồ sơ của Bộ Tư pháp Mỹ và các phân tích sau đó, cuộc tấn công gồm bốn bước:
Một tường lửa ứng dụng web (WAF) bị cấu hình sai, cho phép khai thác SSRF (Server-Side Request Forgery) - kiểu tấn công lừa máy chủ tự đứng ra gửi request thay mình, qua đó, chạm được vào những địa chỉ nội bộ mà từ bên ngoài không gọi tới được.
Máy chủ chạy WAF được gán một IAM role có phạm vi quyền rộng hơn mức cần thiết.
Kẻ tấn công dùng SSRF truy cập vào EC2 Metadata Service - một địa chỉ nội bộ mà mọi máy ảo trên AWS đều truy cập được để đánh cắp credential tạm thời của IAM Role.
Bộ Credential này có đủ quyền để liệt kê và đọc dữ liệu trong S3, dịch vụ lưu trữ object của AWS.
Điều đáng chú ý là không có zero-day và cũng không có thành phần Cloud nào tự thân bị lỗi. Các thành phần đều hoạt động theo đúng cách chúng được cấu hình.
Khoảng trống nằm ở mối quan hệ giữa chúng: một cấu hình sai ở lớp ứng dụng, kết hợp với một IAM Role được cấp quyền rộng tay là đủ để biến kiến trúc đó thành cửa ngõ tới toàn bộ dữ liệu phía sau. Đây cũng là lúc Cloud Security, IAM, Configuration Management, CSPM và Shared Responsibility Model chuyển từ những khái niệm mang tính lý thuyết thành các năng lực phải được đưa vào vận hành thực tế.
5. Điểm bùng phát tiếp theo: AI đang đứng ở đâu trong chu kỳ lịch sử?
Nhìn dọc theo chuỗi 4 thập kỷ, một quy luật ngầm lộ diện rõ ràng: Mỗi khi một làn sóng công nghệ mới đạt đến quy mô đại trà, ngành an ninh mạng luôn trải qua một khoảng trễ quản trị và khoảng trễ đó thường khép lại bằng một cuộc khủng hoảng hệ thống.
Sau mỗi sự cố, ngành Cybersecurity lại được bổ sung thêm những lớp năng lực phòng thủ mới: sản phẩm, quy trình, framework và regulation. Quan trọng hơn, mỗi lần như vậy lại mở ra một cách nhìn mới về Risk.
Làn sóng AI hiện tại đang đứng ngay ranh giới của điểm bùng phát đó. Điểm khác biệt là các rủi ro mới không xuất hiện dưới dạng một mã độc phá hoại phần cứng, mà nằm ở sự đứt gãy kiến trúc vận hành:
Prompt Injection: Việc chèn lệnh độc hại trực tiếp vào luồng dữ liệu đầu vào khiến mô hình nhầm lẫn giữa dữ liệu và mệnh lệnh. Chúng ta đang loay hoay xử lý bằng filter và guardrail, giống hệt cách ngành CNTT từng chắp vá để chặn SQL Injection trước khi có chuẩn hóa Prepared Statement.
AI Agent tự trị: Các AI Agent đang được trao quyền thực thi và truy cập dữ liệu ở tốc độ machine-speed, lặp lại chính xác sai lầm cấp quyền lỏng lẻo của sự cố Capital One, nhưng ở cấp độ tự chủ cao hơn rất nhiều.
Ranh giới tin cậy giữa dữ liệu và chỉ thị: Mọi kiến trúc CNTT trước đây đều tách biệt được hai luồng này - code đi một đường, data đi một đường. Với các mô hình LLM, cả hai lại đi chung trên cùng một kênh. Đây là bản chất và đặc tính cốt lõi của mô hình chứ không phải một lỗi kỹ thuật chờ được vá.
6. Rủi ro không đến từ một cuộc tấn công và 5 chốt kiểm soát doanh nghiệp cần kiểm tra
Capital One vẫn cần một kẻ tấn công thực sự bước qua khe hở cấu hình. Nhưng với AI Agent, hệ thống có thể tự sụp đổ mà không cần bất kỳ tác nhân độc hại nào từ bên ngoài. Một agent chạy ở tốc độ máy có thể làm đúng chính xác những gì được cấu hình nhưng vẫn tự động duyệt nhầm hàng loạt khoản hoàn tiền, gửi sai danh sách khách hàng nhạy cảm, hay đưa ra một kết quả (output) sai lệch để làm đầu vào cho một quyết định chiến lược. Không ai xâm nhập, các công cụ giám sát hoàn toàn mù tịt vì không có bất kỳ dấu vết nào trông giống một cuộc tấn công.
Phần lớn các cuộc thảo luận về AI governance hiện nay đều được thiết kế quanh việc ngăn một vụ rò rỉ dữ liệu. Với bối cảnh này thì đó là hình dạng sai. Để không lặp lại sai lầm của các thế hệ đi trước, doanh nghiệp cần rà soát ngay 5 chốt kiểm soát cốt lõi:
Agent identity. Agent có danh tính riêng, hay đang mượn danh tính của một con người? (2016: endpoint trở thành một con người. Giờ con người đó là một service account.)
Permission boundary. Quyền theo phạm vi, có thời hạn, tối thiểu, cấp theo tác vụ chứ không theo cả hệ thống. (Capital One, bước 2.)
Human-in-the-loop. Xác định hành động nào tuyệt đối không được tự động. Thanh toán, thay đổi trên production, xuất dữ liệu, mọi thứ có đối tác bên ngoài tham gia. (Capital One, bước 4.)
Observability. Bạn có dựng lại được vì sao agent làm việc đó không, ở dạng mà auditor chấp nhận? (Capital One: bốn tháng không ai biết.)
Kill và rollback. Bạn có dừng được toàn bộ agent bằng một thao tác, và đảo ngược được thứ chúng đã làm không? (1988: không ai điều phối nổi việc phản ứng.)
Có thể vài năm nữa, giai đoạn 2022-2023 sẽ được nhìn lại theo cách ngành Cybersecurity nhìn về năm 1988. Không phải vì đó là thời điểm AI trở nên nguy hiểm. Mà vì thế, đó có thể là thời điểm ngành nhận ra rằng mô hình phòng thủ cũ đã không còn đủ cho một hệ thống mới.
Tác giả: Lê Ngọc Linh - Leader of Platform Security Engineers, FPT Smart Cloud
Liên hệ với chúng tôi để được tư vấn chi tiết về các giải pháp, dịch vụ của FPT Cloud:
Hotline: 1800 6139
Email: support@fptcloud.com
Support: m.me/fptsmartcloud
Smartlog rút ngắn thời gian quản lý chuỗi cung ứng xuống còn vài phút trên hạ tầng FPT Cloud
16:47 25/08/2026
Chi phí logistics Việt Nam hiện ở mức 16,8 - 17% GDP cao hơn so với mức trung bình toàn cầu đang ảnh hưởng đến biên lợi nhuận của doanh nghiệp và sức cạnh tranh của hàng hóa Việt. Để giải bài toán này, Smartlog và FPT Cloud đã cùng xây dựng, triển khai một hệ sinh thái công nghệ "Make in Vietnam" mang lại hiệu quả thực tiễn, tạo ra tiết giảm chi phí hiệu quả cho doanh nghiệp
Một thập kỷ xây dựng giải pháp lõi Make in Vietnam
Theo Hiệp hội Doanh nghiệp Dịch vụ Logistics Việt Nam (VLA), chi phí logistics nội địa hiện cao hơn đáng kể so với mức bình quân 10 – 11% của các nước phát triển. Khoảng cách này trực tiếp làm giảm lợi thế cạnh tranh quốc gia, bắt nguồn từ những điểm nghẽn thủ công ở tầng vận hành.
Theo ghi nhận CTCP Giải pháp Chuỗi cung ứng Smartlog, vận hành truyền thống có thể khiến doanh nghiệp mất 5-10 phút để điều phối một chuyến xe, hơn 30 cuộc gọi mỗi ngày để tra cứu vị trí hàng hóa và tới 5 ngày cho một chu kỳ đối soát cước phí. Các điểm nghẽn này làm tăng thao tác thủ công và hạn chế khả năng kiểm soát theo thời gian thực.
Bắt đầu từ năm 2015, giữa những hoài nghi về khả năng tự chủ công nghệ logistics của doanh nghiệp Việt, Smartlog kiên định phát triển các giải pháp lõi “Make in Vietnam” gồm Quản lý vận tải STM, Quản lý kho hàng SWM, Quản lý đơn hàng SOM, Nền tảng tối ưu container rỗng COS, Sàn giao dịch vận tải STX bám sát vận hành thực tế. Sau hơn một thập kỷ, Smartlog đã sở hữu hệ sinh thái kết nối từ hoạch định, thực thi đến tối ưu chuỗi cung ứng, với ứng dụng AI và giải thuật ngày một tiên tiến hơn.
Song song với việc mở rộng quy mô triển khai, Smartlog không ngừng nâng cấp chiều sâu của hệ sinh thái giải pháp, tiêu biểu là SSCP - Giải pháp Hoạch định Chuỗi Cung ứng giúp doanh nghiệp nâng cao năng lực dự báo, lập kế hoạch và tối ưu nguồn lực.
Hơn 200 doanh nghiệp trong và ngoài nước đã lựa chọn Smartlog, với quy mô quản lý hơn 5 triệu m² kho bãi và 24.000 phương tiện vận tải và liên tục được vinh danh tại các giải thưởng uy tín như Sao Khuê, I4.0, Giải Vàng Make in Vietnam và Giải Bạc APICTA châu Á - Thái Bình Dương.
Từ bệ phóng vững chắc trong nước, Smartlog chính thức bước ra toàn cầu với văn phòng tại Ấn Độ cùng mạng lưới dịch vụ tại Malaysia, Indonesia, Thái Lan, Philippines, Campuchia, Myanmar, Nam Phi và Nhật Bản. Doanh nghiệp nhanh chóng trở thành đối tác chuyển đổi số logistics cho nhiều tập đoàn đa quốc gia tại các trung tâm sản xuất chiến lược.
Cộng hưởng sức mạnh trên hạ tầng điện toán đám mây
Khi hệ sinh thái Smartlog mở rộng sang các dự án xuyên biên giới, việc xử lý dữ liệu lớn theo thời gian thực (Real-time Big Data) đòi hỏi một nền tảng hạ tầng vượt trội. Smartlog đã lựa chọn hợp tác cùng FPT Cloud - nền tảng điện toán đám mây thế hệ mới chuẩn quốc tế do doanh nghiệp Việt làm chủ.
FPT Cloud không chỉ đóng vai trò nhà cung cấp hạ tầng, mà còn trực tiếp cùng Smartlog nâng cấp kiến trúc hệ thống và tối ưu các thuật toán điều phối giao vận. Sự hợp tác công nghệ của Smartlog và FPT Cloud không chỉ ở vai trò đồng hành kỹ thuật mà được đo lường bằng những con số hiệu quả vận hành thiết thực cho các chủ hàng và đơn vị vận tải.
Thông qua năng lực tính toán linh hoạt của FPT Cloud, hệ thống Smartlog cho phép tự động hóa quy trình lên phương án chia tuyến, rút ngắn thời gian điều phối xe từ vài giờ xuống còn vài phút, giải phóng tới 80% khối lượng thao tác thủ công. Toàn bộ chuỗi thao tác tốn nhiều nhân lực như nhập liệu đơn hàng, tính toán ghép chuyến/tải trọng, phân bổ xe và đối soát chứng từ đều được thuật toán tự động xử lý tức thì. Nhờ đó, nhân sự quản lý vận tải không còn bị cuốn vào các tác vụ nhập liệu lặp đi lặp lại, mà chuyển sang tập trung xử lý các ngoại lệ vận hành và nâng cao chất lượng dịch vụ khách hàng.
Chu kỳ đối soát cước phí giữa chủ hàng và nhà xe được rút ngắn từ 5 ngày xuống tức thì, loại bỏ hoàn toàn rủi ro sai lệch chứng từ và giúp doanh nghiệp chủ động tối ưu dòng tiền. Nhờ lợi thế Data Center đặt ngay tại Việt Nam, hệ thống triệt tiêu độ trễ đường truyền quốc tế, giúp các tính năng phức tạp như hiển thị lịch trình bến bãi 3D hay định vị vị trí xe vận hành mượt mà với độ chính xác tuyệt đối.
Đặc biệt, năng lực tính toán hiệu năng cao của hạ tầng đám mây nội địa còn tạo ra môi trường sinh thái để Smartlog tăng tốc phát triển nền tảng và mở rộng sang định hướng ứng dụng trí tuệ nhân tạo (AI-Native) chuyên sâu. Các tính năng như Hoạch định tuyến tự động (Route Auto Planning) hay Tháp điều khiển AI (AI-Driven Control Tower) giúp các nhà xe tính toán cung đường tối ưu nhất, giảm tỷ lệ chạy xe rỗng chiều về và tiết kiệm từ 10% đến 15% chi phí Logistics trung bình. Khả năng co giãn linh hoạt của FPT Cloud cũng giúp hệ thống đứng vững trước các đợt bùng nổ lưu lượng dữ liệu vào kỳ cao điểm mua sắm mà không bị nghẽn sập, đồng thời giúp Smartlog tối ưu chi phí hạ tầng CNTT hơn.
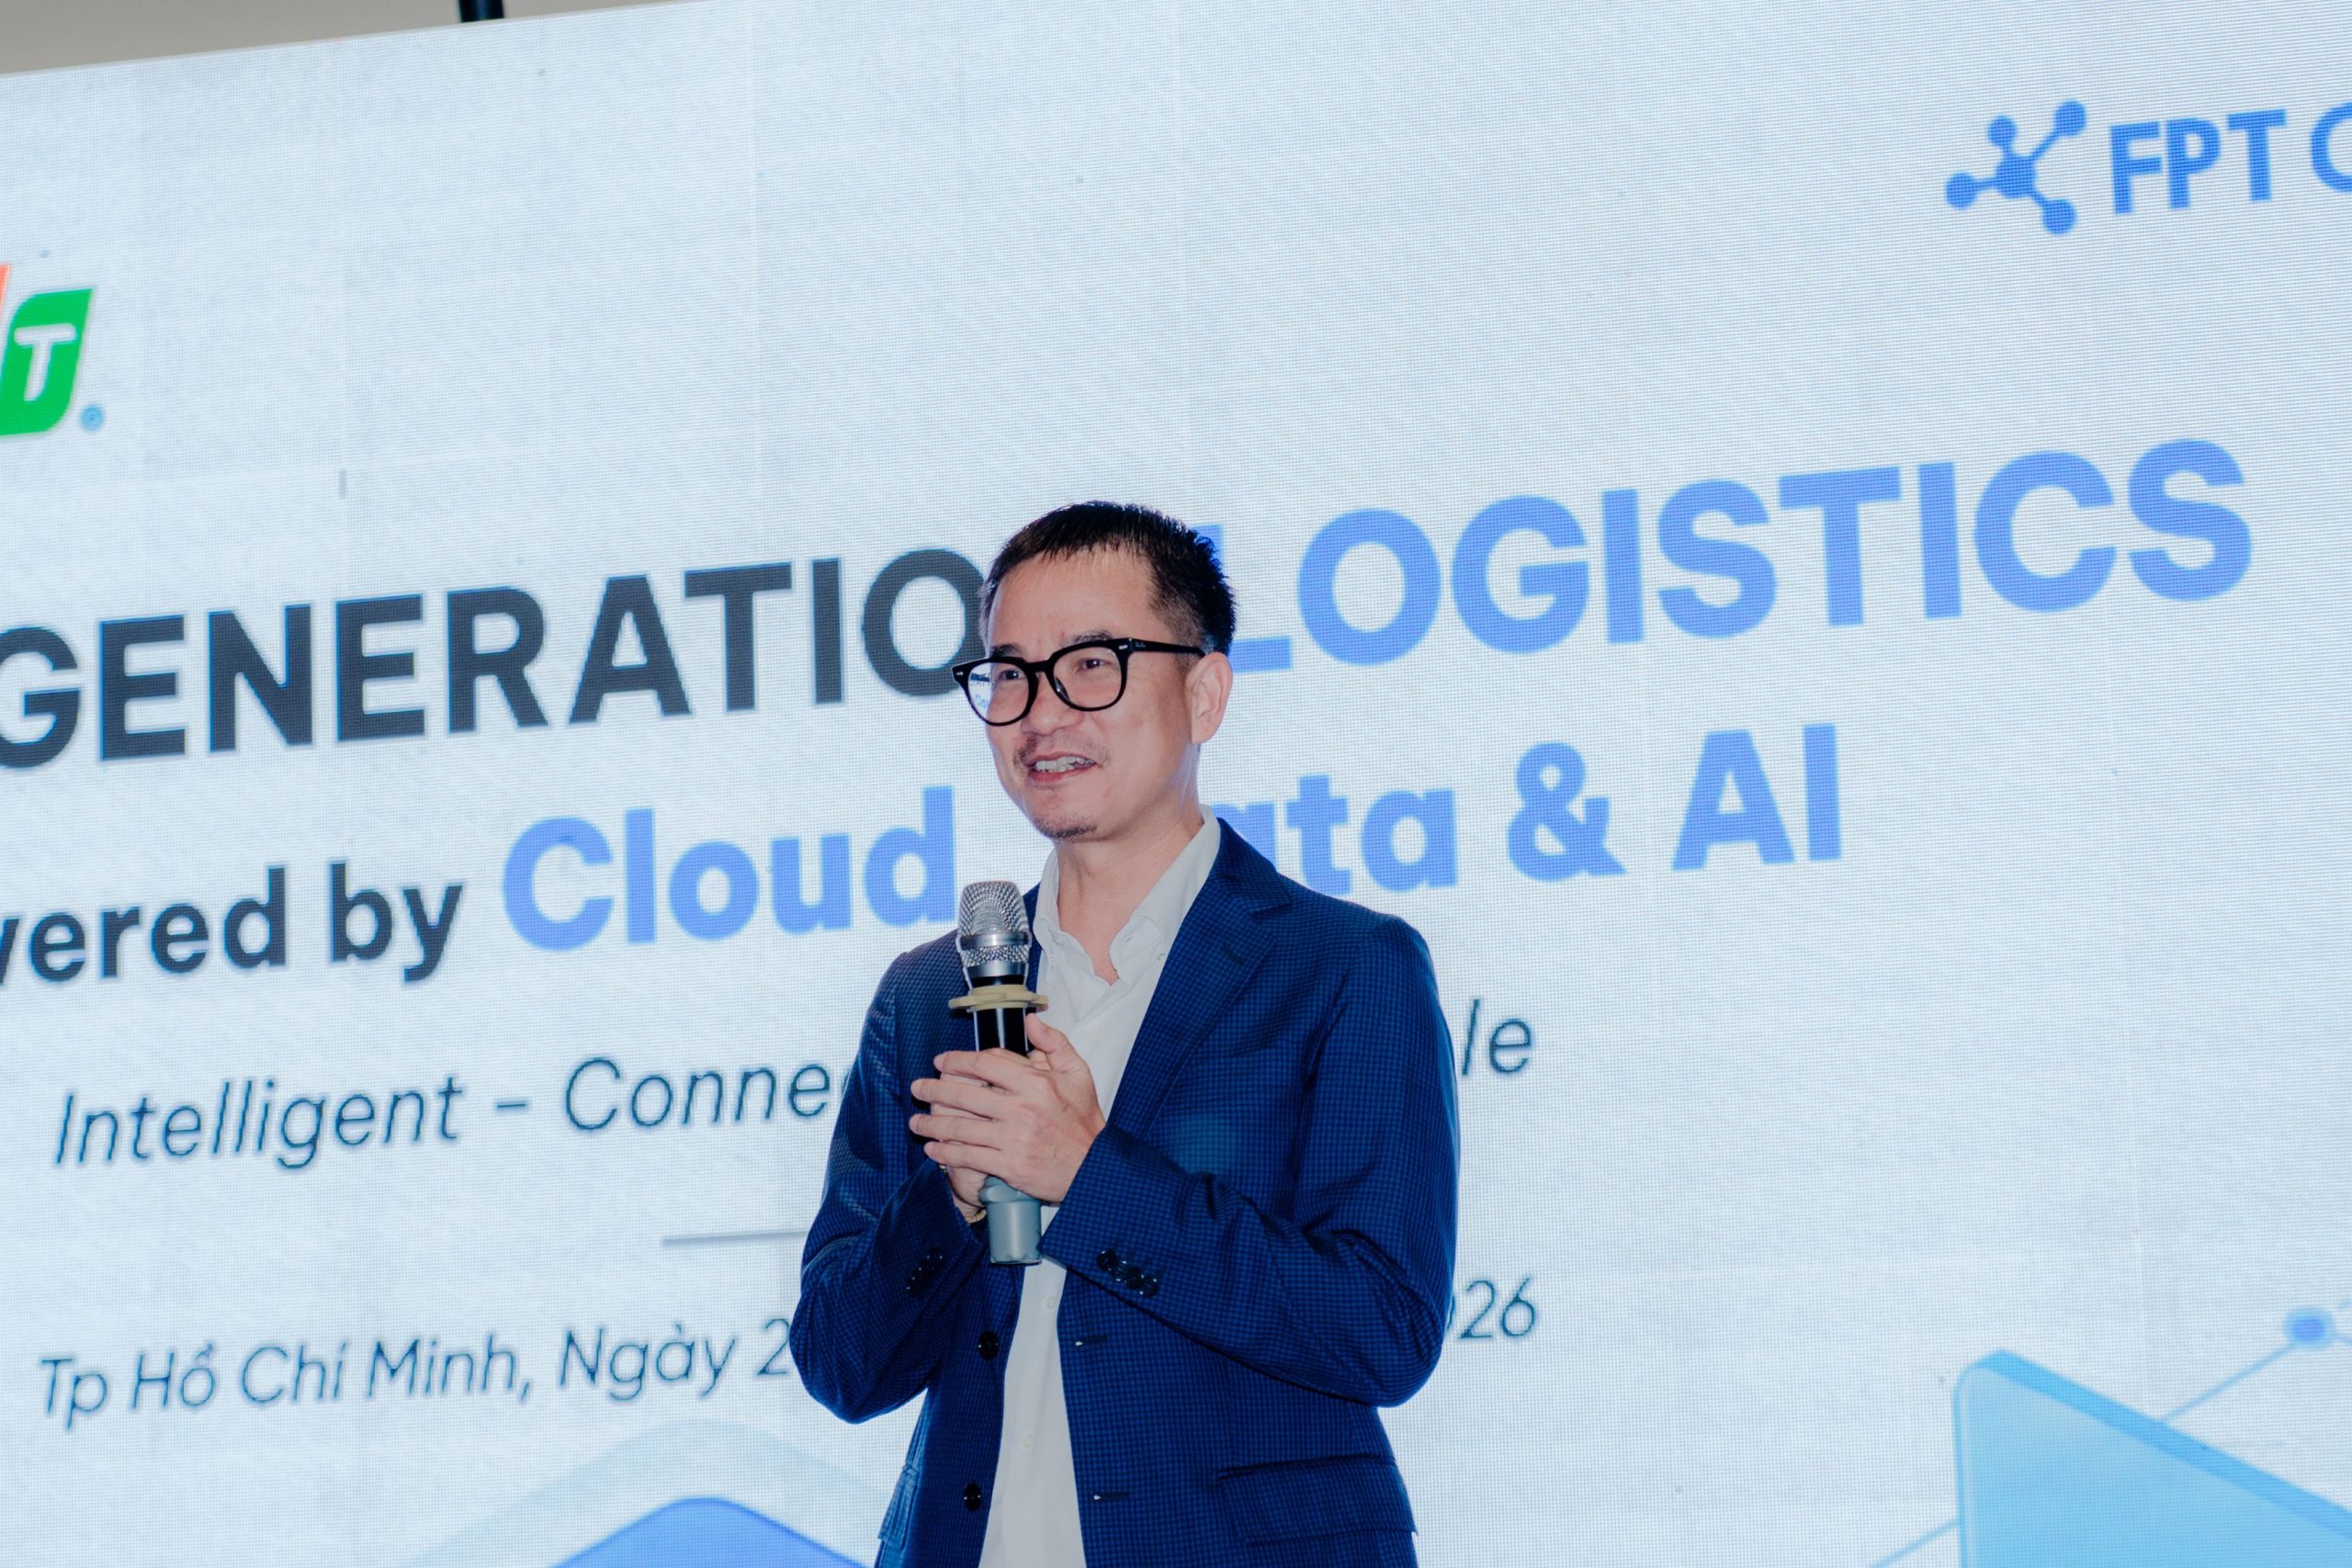
Nhìn nhận về bài toán quản trị trong thời kỳ kinh tế nhiều biến động, ông Kurt Bình CEO Smartlog khẳng định bài toán cốt lõi của doanh nghiệp hiện nay là khả năng tối ưu hóa chi phí và kiểm soát rủi ro dựa trên dữ liệu: “Smartlog đã có những bước tiến nhất định tại thị trường quốc tế, với nhiều dự án triển khai cho tập đoàn đa quốc gia. Đây là tín hiệu tích cực trên hành trình vươn mình ra biển lớn, nhưng cũng đặt ra yêu cầu để chúng tôi tiếp tục hoàn thiện sản phẩm ở những tiêu chuẩn cao hơn về hiệu quả vận hành, tính ổn định, an toàn dữ liệu và khả năng mở rộng, tích hợp. Smartlog sẽ tiếp tục các công cuộc nghiên cứu sâu đặc thù thị trường, nâng cao năng lực đội ngũ và liên kết cùng các đối tác bản địa để giải pháp ngày càng đáp ứng tốt hơn nhu cầu của doanh nghiệp toàn cầu.”
Ông Kurt Bình Founder & CEO Smartlog phát biểu tại hội nghị của Smartlog và FPT Cloud - Hình ảnh: FPT Smart Cloud
Đồng hành cùng tầm nhìn đó, đại diện FPT Cloud khẳng định cam kết cung cấp hạ tầng điện toán đám mây đạt chuẩn quốc tế, giúp đối tác gỡ bỏ rào cản kỹ thuật và tối ưu chi phí vận hành để tập trung sáng tạo giá trị cốt lõi.
Hợp tác giữa Smartlog và FPT Cloud không đơn thuần giải bài toán vận hành logistics. Quan trọng hơn, việc kết hợp giữa hạ tầng điện toán đám mây quốc tế và giải pháp tự động hóa toàn diện sẽ giúp các doanh nghiệp tối ưu chi phí, loại bỏ các mắt xích thủ công và bứt phá hiệu suất. Đây là lời khẳng định về năng lực của công nghệ Make in Vietnam trên hành trình chuyển đổi số quốc gia” - ông Đoàn Đăng Khoa, Phó Tổng Giám Đốc FPT Smart Cloud, Tập đoàn FPT chia sẻ.
Ông Đoàn Đăng Khoa, Phó Tổng Giám Đốc FPT Smart Cloud, Tập đoàn FPT phát biểu tại hội nghị của Smartlog và FPT Cloud - Hình ảnh: FPT Smart Cloud
Liên hệ với chúng tôi để được tư vấn chi tiết về dịch vụ của FPT Cloud
Email: support@fptcloud.com
Support: m.me/fptsmartcloud
FPT Smart Cloud thay đổi số Hotline CSKH: Miễn phí cước gọi cho tổng đài mới 1800 6139
15:15 24/08/2026
Từ ngày 1/9, FPT Smart Cloud chính thức sử dụng Tổng đài 24/7 1800 6139 cho các hoạt động tư vấn và hỗ trợ khách hàng. Đầu số tổng đài 1900 638 399 vẫn được duy trì đến hết 31/10.
Nhằm nâng cao chất lượng chăm sóc khách hàng và tạo thuận tiện hơn trong quá trình hỗ trợ, FPT Smart Cloud triển khai sử dụng tổng mới mới 1800 6139. Đặc biệt, đây là đầu số miễn phí cước gọi dành cho khách hàng khi liên hệ với FPT Smart Cloud. Đầu số mới áp dụng cho toàn bộ các dịch vụ gồm: FPT.AI, FPT Cloud, FPT AI Factory, FPT CFS và FPT Data Suite.
Hai Hotline cùng hoạt động trong 2 tháng chuyển đổi
Trong giai đoạn từ 1/9 đến hết 31/10, FPT Smart Cloud sẽ duy trì đồng thời hai số Hotline:
Hotline mới: 1800 6139 – miễn phí cước gọi.
Hotline hiện tại: 1900 638 399 – tiếp tục hoạt động trong thời gian chuyển đổi.
Chính thức sử dụng duy nhất Hotline mới | Từ sau ngày 31/10/2026
Từ 1/11, số 1900 638 399 sẽ chính thức ngừng hoạt động và không tiếp nhận cuộc gọi. Khi đó, 1800 6139 sẽ là Hotline duy nhất được sử dụng cho các hoạt động tư vấn và hỗ trợ khách hàng của FPT Smart Cloud.
Việc chuyển đổi sang Hotline 1800 6139 không chỉ là thay đổi về đầu số, mà còn là một bước cải thiện trải nghiệm khách hàng của FPT Smart Cloud. Với đặc điểm miễn phí cước gọi, đầu số mới giúp giảm rào cản chi phí, khuyến khích khách hàng chủ động liên hệ khi cần tư vấn và hỗ trợ, đồng thời mang đến một kênh chăm sóc thuận tiện và dễ tiếp cận hơn.
Quý khách hàng vui lòng lưu và cập nhật số Hotline mới 1800 6139 để thuận tiện liên hệ với FPT Smart Cloud khi cần hỗ trợ.
FPT Smart Cloud xin chân thành cảm ơn Quý khách hàng đã luôn tin tưởng và đồng hành. Chúng tôi cam kết không ngừng đổi mới và nâng cao chất lượng dịch vụ, mang đến cho Quý khách những trải nghiệm hỗ trợ tối ưu, thuận tiện và trọn vẹn nhất.

Giải pháp AI tự phát triển của DNSE đưa công cụ giao dịch của tổ chức đến nhà đầu tư cá nhân
18:00 06/08/2026
Thị trường chứng khoán Việt Nam đang bước vào giai đoạn cạnh tranh mới, khi phí giao dịch hay chất lượng môi giới không còn là yếu tố quyết định. FTSE Russell đã xác nhận nâng hạng thị trường lên nhóm Mới nổi Thứ cấp, hiệu lực từ ngày 21/9/2026, Áp lực với các công ty chứng khoán chuyển sang năng lực hạ tầng số, khai thác dữ liệu và mức độ sẵn sàng đưa AI vào vận hành thực tế. Hệ giải pháp AI do Chứng khoán DNSE tự phát triển là một ví dụ cụ thể về việc AI đã đi vào giao dịch hàng ngày của nhà đầu tư như thế nào, và cần nền tảng gì để vận hành an toàn.
Tự chủ công nghệ để làm chủ trải nghiệm giao dịch
Thay vì mua giải pháp có sẵn từ bên thứ ba, DNSE chọn hướng tự chủ công nghệ. Toàn bộ nền tảng giao dịch và các sản phẩm AI đều do đội ngũ kỹ sư của công ty thiết kế, phát triển và vận hành. Hệ giải pháp gồm hai sản phẩm nhà đầu tư dùng trực tiếp, đứng trên một lớp nền tảng dữ liệu chung.
Lệnh AI là tính năng đặt lệnh ứng dụng mô hình AI trên ứng dụng giao dịch Entrade X. Khi nhà đầu tư cần mua hoặc bán khối lượng lớn, hệ thống liên tục thu thập và phân tích giá, khối lượng, biến động thị trường để xác định chiến lược phân bổ lệnh. AI sau đó tự động chia lệnh lớn thành các lệnh con, tối thiểu mỗi phút một lệnh, với khối lượng từng lệnh do mô hình quyết định. Thời gian chạy tối đa 180 phút trong phiên khớp lệnh liên tục. Lệnh con được tự động hủy nếu mô hình đánh giá điều kiện thị trường không còn phù hợp. Cơ chế này tương đồng với các thuật toán thực thi lệnh (execution algorithm) mà nhà đầu tư tổ chức quốc tế vẫn dùng để giảm tác động thị trường của lệnh lớn, nay được đóng gói cho nhà đầu tư cá nhân.
Trợ lý ảo Ensa là trợ lý chứng khoán ứng dụng AI dưới hình thức chatbot, hỗ trợ nhà đầu tư tra cứu và phân tích dữ liệu trong quá trình ra quyết định. Ensa từng được vinh danh "Giải pháp AI đột phá lĩnh vực tài chính" tại AI Awards 2024.
Bên dưới hai sản phẩm là hạ tầng do DNSE tự xây theo kiến trúc microservices, vận hành trên nền tảng điện toán đám mây của FPT Cloud: hệ thống được phân tán để tránh điểm nghẽn trung tâm, không để một database gánh mọi loại workload. Theo công bố của công ty, kiến trúc này giúp độ trễ xử lý lệnh giữ ổn định ở mức khoảng 5 mili giây khi khối lượng lệnh tăng gấp 10 lần.
Hiệu quả vận hành và giá trị thực tiễn cho nhà đầu tư
Giải pháp đã vượt qua giai đoạn thử nghiệm. Sau khoảng 1 năm chính thức ra mắt, tính tới tới hết Quý 2/2026, Lệnh AI đã thu hút gần 12.000 người dùng đăng ký sử dụng, với tổng giá trị giao dịch đạt 665 tỷ đồng. Với Trợ lý ảo Ensa, sau hơn 1 năm ra mắt, khoảng 1,8 triệu câu hỏi của nhà đầu tư đã được xử lý, bình quân gần 3.300 câu hỏi mỗi ngày, phục vụ hơn 91.000 người dùng.
Với nhà đầu tư, giá trị của Trợ lý ảo Ensa là cung cấp trải nghiệm tư vấn đầu tư toàn diện, chủ động trò chuyện, gợi mở thông tin giải pháp cho nhà đầu tư chủ động. Còn Lệnh AI mang đến 3 lợi ích giúp tối ưu quá trình đặt lệnh. Lệnh khối lượng lớn được chia nhỏ theo diễn biến thị trường, giảm rủi ro tự đẩy giá bất lợi và tối ưu giá khớp bình quân. Máy giám sát thị trường thay con người, nhà đầu tư bớt áp lực theo dõi bảng điện liên tục và giảm yếu tố cảm xúc khi quyết định. Việc AI trực tiếp đặt lệnh cũng giúp bảo mật chiến lược giao dịch, tránh bị đọc vị ý định mua bán khối lượng lớn.
Ở tầm thị trường, ý nghĩa của hướng đi này rộng hơn một tính năng. Công cụ thực thi lệnh thông minh vốn là đặc quyền của nhà đầu tư tổ chức đang được phổ cập cho nhà đầu tư cá nhân, đúng thời điểm thị trường Việt Nam chuẩn bị vận hành theo chuẩn mực mới nổi từ tháng 9/2026 và đón dòng vốn tổ chức quốc tế vốn đòi hỏi hạ tầng giao dịch ổn định, minh bạch hơn.
Nền dữ liệu phải vững trước khi AI mở rộng
AI đã đi vào sản phẩm khách hàng dùng hàng ngày và trực tiếp hành động trên dữ liệu vận hành thật. Vì vậy, DNSE xác định củng cố hạ tầng và nền tảng dữ liệu là trọng tâm đầu tư tiếp theo. Chia sẻ tại sự kiện Modern Architecture for the AI Era do FPT tổ chức, ông Nguyễn Đức Bình, Giám đốc Công nghệ DNSE, cho biết trước khi mở rộng quy mô ứng dụng AI, công ty đã rà soát và xử lý ba nhóm rủi ro dữ liệu.
Một là, cùng một khái niệm có thể mang nghĩa khác nhau tùy hệ thống. Trạng thái "Active" của khách hàng được CRM, Core Trading và hệ thống quản trị rủi ro hiểu theo ba cách khác nhau. AI đọc cả ba nguồn cùng lúc mà thiếu phản xạ đối chiếu sẽ nhận định sai. DNSE đang thống nhất định nghĩa cho từng thuật ngữ xuyên suốt các hệ thống, gán rõ chủ sở hữu định nghĩa và cơ chế cập nhật khi nghiệp vụ thay đổi.
Hai là, AI Agent có thể tiếp cận dữ liệu vượt phạm vi quyền hạn của người hỏi. Đội ngũ công nghệ chuyển từ kiểm tra quyền một lần ở cổng vào sang theo dõi quyền hạn xuyên suốt quá trình xử lý, kèm bước kiểm tra lại kết quả đầu ra trước khi trả về người dùng.
Ba là, cấu trúc dữ liệu (schema) có thể âm thầm thay đổi trong vận hành mà mô hình không được cập nhật, khiến AI suy luận trên nền dữ liệu đã sai lệch. Theo ông Bình, đây là điều đáng lo hơn một lỗi hiển nhiên, vì không ai nhận ra cho đến khi hậu quả xuất hiện. Audit trail (dấu vết kiểm toán) vì thế được đưa vào như yêu cầu thiết kế ngay từ đầu. Diễn tập phục hồi backup và kiểm soát thay đổi schema trở thành bước bắt buộc trước khi bất kỳ hệ thống AI nào chạy thật.
Phần lớn nguyên tắc kiến trúc đứng sau những thay đổi này đều không mới. Chúng là những nguyên tắc tốt đã tồn tại từ trước, nhưng khi triển khai AI thì chuyển từ khuyến nghị thành bắt buộc, ông Bình nhận định. Cách tiếp cận này khớp với bức tranh quốc tế: khảo sát của KPMG trên 1.013 lãnh đạo tài chính tại 20 quốc gia cho thấy 36% tổ chức xem chất lượng dữ liệu vừa là rào cản lớn nhất vừa là cơ hội lớn nhất của AI trong tài chính.
Khi trọng tâm cạnh tranh của ngành chuyển từ phí giao dịch sang năng lực công nghệ và dữ liệu, giá trị của một giải pháp AI không chỉ nằm ở tính năng nhà đầu tư nhìn thấy. Nó nằm ở nền tảng bảo đảm những quyết định tự động luôn chính xác và trong đúng phạm vi cho phép. Như ông Bình đúc kết: "AI không tạo ra những vấn đề. Nó chỉ khiến ta không còn giấu được chúng."
Hệ sinh thái AI-ready Data Platform của FPT Cloud
Những bài học từ DNSE cũng là điều FPT Cloud quan sát khi đồng hành cùng nhiều doanh nghiệp trong hành trình triển khai AI. Dù ở lĩnh vực tài chính, bán lẻ hay sản xuất, điểm chung đều không nằm ở việc lựa chọn mô hình AI nào, mà ở việc doanh nghiệp có một nền tảng dữ liệu đủ tin cậy để AI vận hành an toàn hay không.
Một nền tảng dữ liệu sẵn sàng cho AI thường được tổ chức theo ba lớp độc lập nhưng liên kết chặt chẽ, lớp vận hành thời gian thực phục vụ đa nguồn dữ liệu, lớp phân tích và báo cáo tách riêng để không cạnh tranh tài nguyên với lớp vận hành, và lớp trí tuệ nhân tạo được xây dựng trên nền tảng dữ liệu hợp nhất để huấn luyện mô hình. Một hệ thống AI không thất bại vì mô hình kém, mà thường thất bại vì hạ tầng dữ liệu phía dưới chưa phù hợp.
Đây cũng là cách FPT Cloud thiết kế hệ sinh thái AI-Ready Data Platform của mình, kết nối từ lớp hạ tầng điện toán (GPU, Cloud Server, lưu trữ), qua lớp nền tảng dữ liệu (thu thập, xử lý, lưu trữ với nhiều loại database engine phù hợp từng bài toán), đến lớp bảo mật và quản trị dữ liệu xuyên suốt toàn bộ vòng đời. Trong lớp nền tảng dữ liệu đó, FPT MongoDB Enterprise là dịch vụ cơ sở dữ liệu quản lý (DBaaS) đầu tiên tại Việt Nam được MongoDB chính thức chứng nhận, phù hợp cho các workload cần mô hình dữ liệu linh hoạt và khả năng mở rộng theo chiều ngang, một trong những đặc tính then chốt để một nền tảng dữ liệu thực sự sẵn sàng cho AI.
Liên hệ với chúng tôi để được tư vấn chi tiết về dịch vụ của FPT MongoDB Enterprise
Email: support@fptcloud.com
Support: m.me/fptsmartcloud

FPT Load Balancing v2.13 – v2.15: Lời giải cho bài toán quản trị tài nguyên và tự động hóa hạ tầng
16:16 06/08/2026
FPT Cloud chính thức ra mắt phiên bản FPT Load Balancing v2.13 – v2.15. Bản cập nhật mang đến 3 nâng cấp trọng tâm: chuẩn hóa giao diện Portal (UIv2), tự động thu hồi tài nguyên và quản lý bằng Tags - giúp tối ưu hiệu quả vận hành hạ tầng Cloud cho doanh nghiệp.
Khi quy mô hạ tầng Cloud của doanh nghiệp ngày càng mở rộng, sự gia tăng nhanh chóng về số lượng tài nguyên mạng đặt ra thách thức không nhỏ trong công tác kiểm soát và vận hành. Giờ đây, một hệ thống Cân bằng tải (Load Balancing) lý tưởng không chỉ dừng lại ở nhiệm vụ phân phối lưu lượng ổn định. Thay vào đó, doanh nghiệp đòi hỏi một giải pháp toàn diện hơn: mang lại trải nghiệm quản trị trực quan, hỗ trợ tự động hóa các luồng vận hành phức tạp và cho phép phân bổ, quản lý tài nguyên một cách linh hoạt.
Nhằm giải quyết triệt để bài toán này và giúp các tổ chức tối ưu hóa hiệu quả quản trị hạ tầng, FPT Load Balancing v2.13 – v2.15 đã được nghiên cứu và phát triển với ba nhóm cải tiến chiến lược, bao gồm:
1. Nâng cấp trải nghiệm quản trị với UIv2 (Version 2.13)
Sự nhất quán và tính trực quan là chìa khóa để giảm thiểu rủi ro thao tác trong quản trị hệ thống. Với phiên bản v2.13, FPT Load Balancing chính thức áp dụng giao diện UIv2 cho toàn bộ các tính năng trên Portal.
Phiên bản mới tập trung chuẩn hóa bố cục hiển thị và tối ưu hóa luồng thao tác (user flow), giúp các kỹ sư hệ thống dễ dàng theo dõi tình trạng và cấu hình tài nguyên. Điểm nhấn đáng chú ý nhất là quy trình khởi tạo Load Balancer được tái thiết kế theo 5 bước tiêu chuẩn:
Bước 1: Basic Information
Bước 2: Server Pool & Health Check
Bước 3: Listener
Bước 4: Recommended Alarm
Bước 5: Review & Create
Luồng thao tác rành mạch này cho phép người dùng rà soát kỹ lưỡng từng nhóm cấu hình trước khi triển khai thực tế, từ đó hạn chế tối đa sai sót. Đồng thời, màn hình danh sách (Dashboard) của Load Balancer cũng được thiết kế lại, cung cấp cái nhìn tổng quan và truy xuất thông tin tài nguyên nhanh chóng hơn.
2. Bổ sung khả năng thu hồi toàn phần tài nguyên Load Balancer (Version 2.14)
Trong quá trình vận hành hạ tầng Cloud, việc quản lý vòng đời tài nguyên, đặc biệt là các tài nguyên không còn nhu cầu sử dụng, là một yêu cầu quan trọng nhằm đảm bảo hệ thống được kiểm soát hiệu quả.Với phiên bản 2.14, FPT Load Balancing bổ sung khả năng thu hồi toàn phần (reclaim) tài nguyên Load Balancer, hỗ trợ các luồng vận hành tự động trên hệ thống BSS/VMW.
Cụ thể, hệ thống cung cấp API xóa Load Balancer cùng các thành phần liên quan như subnet, đồng thời hỗ trợ thu hồi toàn bộ Load Balancer theo ORG, bao gồm các tài nguyên thuộc tổ chức tương ứng.
Cập nhật này giúp doanh nghiệp có thêm công cụ để tích hợp quy trình thu hồi tài nguyên vào hệ thống vận hành tự động, giảm sự phụ thuộc vào thao tác thủ công trong quá trình quản lý tài nguyên.
3. Quản lý Tags cho tài nguyên Load Balancer (Version 2.15)
Khi số lượng Load Balancer trong hệ thống lên đến hàng chục, hàng trăm, việc phân loại, tìm kiếm và bóc tách chi phí trở nên phức tạp. Phiên bản v2.15 giải quyết vấn đề này thông qua hệ thống Quản lý Tags (Thẻ định danh).
Tính năng này mang lại sự linh hoạt tối đa trong việc nhóm và kiểm soát tài nguyên theo phòng ban, dự án hoặc mục đích sử dụng. Các điểm ưu việt bao gồm:
Quản lý toàn diện: Gắn Tags ngay từ bước khởi tạo Load Balancer, hoặc linh hoạt thêm/sửa/xóa Tags trên các tài nguyên đang hoạt động.
Tra cứu dễ dàng: Thông tin Tags được hiển thị trực tiếp trên Dashboard và giao diện chi tiết của từng Load Balancer.
Gắn Tags tự động (Policy-based Tagging): Hệ thống hỗ trợ tự động gán Tags cho các Load Balancer mới nếu thỏa mãn các điều kiện chính sách (policy) được thiết lập sẵn, đồng thời cho phép rà soát và áp dụng hàng loạt cho các tài nguyên hiện hữu.
Với các nâng cấp trong phiên bản v2.13 – v2.15, FPT Load Balancing tiếp tục khẳng định định hướng phát triển theo hướng hiện đại hóa quản trị hạ tầng, đáp ứng nhu cầu vận hành ngày càng linh hoạt của doanh nghiệp. Các cải tiến mới là nền tảng để doanh nghiệp chủ động hơn trong việc kiểm soát tài nguyên, chuẩn hóa quy trình vận hành và sẵn sàng mở rộng hệ thống trong môi trường Cloud.
Trong thời gian tới, FPT Cloud sẽ tiếp tục cải tiến dịch vụ nhằm mang đến các giải pháp hạ tầng tối ưu, đồng hành cùng doanh nghiệp trong hành trình chuyển đổi số.
Tìm hiểu về giải pháp FPT Load Balancing tại đây
Liên hệ với chúng tôi để được tư vấn chi tiết về các giải pháp, dịch vụ của FPT Cloud:
Hotline: 1900 638 399
Email: support@fptcloud.com
Support: m.me/fptsmartcloud
Các lỗ hổng bảo mật được công bố và sự kiện an ninh mạng đáng chú ý trong tháng 7
16:20 27/07/2026
I. Các lỗ hổng bảo mật được công bố trong tháng 07
1. Microsoft July 2026 Patch Tuesday khắc phục 3 lỗ hổng zero-days và 570 lỗ hổng bảo mật
Hôm nay là bản cập nhật Patch Tuesday tháng 7 năm 2026 của Microsoft, với các bản cập nhật bảo mật cho 570 lỗ hổng, bao gồm 1 lỗ hổng zero-day đã được công bố công khai và 2 lỗ hổng đang bị khai thác tích cực trong các cuộc tấn công.
Bản vá Patch Tuesday lần này giải quyết 59 lỗ hổng "Nghiêm trọng" (Critical), trong đó:
48 lỗ hổng thực thi mã từ xa (Remote Code Execution - RCE
9 lỗ hổng leo thang đặc quyền (Elevation of Privilege)
1 lỗ hổng tiết lộ thông tin (Information Disclosure)
1 lỗ hổng giả mạo (Spoofing)
Số lượng lỗi trong từng danh mục lỗ hổng được liệt kê dưới đây:
254 lỗ hổng Leo thang Đặc quyền (Elevation of Privilege)
17 lỗ hổng Vượt qua Tính năng Bảo mật (Security Feature Bypass)
145 lỗ hổng Thực thi Mã từ xa (Remote Code Execution)
102 lỗ hổng Tiết lộ Thông tin (Information Disclosure)
35 lỗ hổng Từ chối Dịch vụ (Denial of Service)
16 lỗ hổng Giả mạo (Spoofing)
Khi BleepingComputer thống kê các bản vá Patch Tuesday, họ chỉ tính các bản vá được Microsoft phát hành trong ngày hôm nay.
Do đó, thống kê này không bao gồm các lỗ hổng đã được Microsoft vá trước đó trong tháng đối với các sản phẩm như Mariner, Azure OpenAI, Azure Synapse, Microsoft 365 Copilot, Microsoft Exchange Online, Microsoft Edge for Android và Microsoft Entra Provisioning Service.
Ngoài ra, trong tháng này Google cũng đã vá 468 lỗ hổng liên quan đến Microsoft Edge/Chromium, nhưng các lỗ hổng này không được đưa vào thống kê Patch Tuesday. Trước đó, trong Patch Tuesday tháng 6, Google cũng đã vá 360 lỗ hổng, sau đó các bản vá này được tích hợp vào Microsoft Edge.
Tuần trước, Microsoft cho biết số lượng bản vá Patch Tuesday sẽ tiếp tục tăng do hãng đã bắt đầu sử dụng hệ thống phát hiện lỗ hổng dựa trên trí tuệ nhân tạo (AI) nhằm tìm kiếm nhiều lỗ hổng hơn trong mã nguồn Windows trước khi chúng bị tin tặc khai thác.
Để biết thêm về các bản cập nhật không liên quan đến bảo mật được phát hành hôm nay, người dùng có thể tham khảo các bài viết riêng về các bản cập nhật tích lũy Windows 11 KB5101650 và KB5099414, cùng bản cập nhật bảo mật mở rộng Windows 10 KB5099539.
Microsoft vá 3 lỗ hổng zero-day
Bản cập nhật Patch Tuesday tháng này khắc phục 3 lỗ hổng zero-day, với 1 lỗ hổng đã được công bố công khai và 2 lỗ hổng đang bị khai thác trong các cuộc tấn công.
Microsoft phân loại một lỗ hổng zero-day là đã bị công bố công khai hoặc đang bị khai thác tích cực khi chưa có bản vá chính thức nào được phát hành.
Các lỗ hổng zero-day được giải quyết trong bản cập nhật Patch Tuesday tháng này bao gồm:
CVE-2026-56155 (Active Directory Federation Services - AD FS) – Đang bị khai thác: Lỗ hổng leo thang đặc quyền trong Active Directory Federation Services (AD FS). Do cơ chế kiểm soát truy cập không đủ chặt chẽ, kẻ tấn công đã được cấp quyền có thể leo thang lên quyền quản trị (Administrator) trên hệ thống cục bộ. Microsoft chưa công bố chi tiết phương thức khai thác.
CVE-2026-56164 (Microsoft SharePoint Server) – Đang bị khai thác: Lỗ hổng leo thang đặc quyền trong Microsoft SharePoint Server do thiếu cơ chế xác thực đối với một chức năng quan trọng. Kẻ tấn công không cần xác thực có thể khai thác qua mạng để giành quyền đặc quyền cao hơn trên máy chủ SharePoint. Microsoft khuyến nghị bật Antimalware Scan Interface (AMSI) và đặt Request Body Scan mode ở chế độ Full để giảm thiểu rủi ro.
CVE-2026-50661 (Windows BitLocker): Lỗ hổng vượt qua cơ chế bảo vệ của Windows BitLocker. Kẻ tấn công có quyền truy cập vật lý vào thiết bị có thể bỏ qua tính năng mã hóa BitLocker trên ổ đĩa hệ thống và truy cập dữ liệu đã được mã hóa. Lỗ hổng này đã được công khai trước khi Microsoft phát hành bản vá.
Các nhà cung cấp khác cũng đã phát hành các bản cập nhật hoặc advisory trong tháng 7/2026, bao gồm:
Adobe đã phát hành bản vá cho bảy lỗ hổng nghiêm trọng nhất (CVSS tối đa) trong ColdFusion và Campaign, trong đó có lỗ hổng CVE-2026-48282 của ColdFusion. Lỗ hổng này sau đó đã bị tin tặc khai thác trong các cuộc tấn công thực tế.
BeyondTrust đã phát hành bản cập nhật bảo mật để khắc phục hai lỗ hổng nghiêm trọng cho phép bỏ qua cơ chế xác thực trong các sản phẩm Remote Support (RS) và Privileged Remote Access (PRA).
Cisco đã phát hành các bản cập nhật bảo mật cho nhiều sản phẩm, bao gồm Cisco Identity Services Engine (ISE), Catalyst Center và ClamAV. Cisco cũng xác nhận rằng CVE-2026-20230, được vá vào tháng 6, đã bị khai thác trong các cuộc tấn công thực tế.
Fortinet đã phát hành các bản cập nhật bảo mật để khắc phục nhiều lỗ hổng trong các sản phẩm FortiOS, FortiSandbox, FortiPAM, FortiSASE và FortiProxy.
Gitea đã phát hành bản cập nhật bảo mật để khắc phục lỗ hổng nghiêm trọng cho phép bỏ qua cơ chế xác thực trong Docker image của Gitea.
Ivanti đã phát hành các bản cập nhật bảo mật để khắc phục hai lỗ hổng trong sản phẩm Ivanti Xtraction.
Nhóm phát triển nhân Linux (Linux kernel maintainers) đã phát hành bản vá cho lỗ hổng Januscape. Lỗ hổng này cho phép kẻ tấn công thoát khỏi máy ảo (VM Escape) và thực thi mã tùy ý trên máy chủ (host).
NVIDIA đã phát hành các bản cập nhật bảo mật cho NVIDIA Triton Inference Server và NVIDIA TensorRT-LLM.
Progress Software đã phát hành bản cập nhật để khắc phục lỗ hổng zero-day mức độ nghiêm trọng cao dạng Path Traversal. Lỗ hổng này là nguyên nhân khiến ShareFile Storage Zone Controllers phải ngừng hoạt động khẩn cấp vào tuần trước.
Ubiquiti đã phát hành các bản cập nhật bảo mật cho UniFi OS, bao gồm một lỗ hổng có mức độ nghiêm trọng tối đa có thể bị khai thác trong các cuộc tấn công Command Injection.
Nhóm phát triển U-Boot đã phát hành các bản vá để khắc phục những lỗ hổng mới có thể tạo điều kiện cho các cuộc tấn công âm thầm vào firmware.
SAP đã phát hành bản cập nhật bảo mật tháng 7, bao gồm các bản vá cho bốn lỗ hổng nghiêm trọng trong NetWeaver, Commerce Cloud và AppRouter.
VMware đã phát hành các bản cập nhật bảo mật cho VMware Avi Load Balancer, bao gồm các lỗ hổng bỏ qua cơ chế xác thực và thực thi mã từ xa (Remote Code Execution - RCE).
Zimbra đã phát hành bản cập nhật bảo mật để khắc phục lỗ hổng Cross-Site Scripting (XSS) nghiêm trọng, ảnh hưởng đến Classic Web Client trong bộ giải pháp Zimbra Collaboration.
Dưới đây là danh sách đầy đủ các lỗ hổng đã được giải quyết trong các bản cập nhật Patch Tuesday tháng 07 năm 2026.
Tag
CVE ID
CVE Title
Severity
Active Directory Certificate Services (AD CS)
CVE-2026-54121
Active Directory Certificate Services Elevation of Privilege Vulnerability
Critical
Active Directory Domain Services
CVE-2026-49164
Windows Active Directory Domain Services Remote Code Execution Vulnerability
Critical
Microsoft Copilot
CVE-2026-48561
Microsoft Copilot Remote Code Execution Vulnerability
Critical
Microsoft Defender
CVE-2026-55012
Microsoft Defender Remote Code Execution Vulnerability
Critical
Microsoft Defender
CVE-2026-55011
Microsoft Defender Remote Code Execution Vulnerability
Critical
Microsoft Dynamics NAV
CVE-2026-55944
Microsoft Dynamics NAV and Microsoft Dynamics 365 Business Central (On Premises) Remote Code Execution Vulnerability
Critical
Microsoft Exchange Server
CVE-2026-55008
Microsoft Exchange Server Spoofing Vulnerability
Critical
Microsoft Office
CVE-2026-55129
Microsoft Office Remote Code Execution Vulnerability
Critical
Microsoft Office
CVE-2026-55049
Microsoft Office Remote Code Execution Vulnerability
Critical
Microsoft Office
CVE-2026-55045
Microsoft Office Remote Code Execution Vulnerability
Critical
Microsoft Office
CVE-2026-50314
Microsoft Office Remote Code Execution Vulnerability
Critical
Microsoft Office
CVE-2026-50467
Microsoft Office Remote Code Execution Vulnerability
Critical
Microsoft Office
CVE-2026-55022
Microsoft Office Remote Code Execution Vulnerability
Critical
Microsoft Office
CVE-2026-55018
Microsoft Office Remote Code Execution Vulnerability
Critical
Microsoft Office
CVE-2026-55140
Microsoft Office Remote Code Execution Vulnerability
Critical
Microsoft Office
CVE-2026-55056
Microsoft Office Remote Code Execution Vulnerability
Critical
Microsoft Office PowerPoint
CVE-2026-55120
Microsoft PowerPoint Remote Code Execution Vulnerability
Critical
Microsoft Office PowerPoint
CVE-2026-55043
Microsoft PowerPoint Remote Code Execution Vulnerability
Critical
Microsoft Office PowerPoint
CVE-2026-55123
Microsoft PowerPoint Remote Code Execution Vulnerability
Critical
Microsoft Office SharePoint
CVE-2026-55040
Microsoft SharePoint Server Security Feature Bypass Vulnerability
Critical
Microsoft Office SharePoint
CVE-2026-58644
Microsoft SharePoint Remote Code Execution Vulnerability
Critical
Microsoft Office SharePoint
CVE-2026-50522
Microsoft SharePoint Remote Code Execution Vulnerability
Critical
Microsoft Office Word
CVE-2026-55127
Microsoft Word Remote Code Execution Vulnerability
Critical
Microsoft Office Word
CVE-2026-55033
Microsoft Word Remote Code Execution Vulnerability
Critical
Microsoft Office Word
CVE-2026-55132
Microsoft Word Remote Code Execution Vulnerability
Critical
Microsoft Windows Media Foundation
CVE-2026-56189
Microsoft Windows Media Foundation Remote Code Execution Vulnerability
Critical
Microsoft Windows Media Foundation
CVE-2026-57087
Microsoft Windows Media Foundation Remote Code Execution Vulnerability
Critical
Microsoft Windows Media Foundation
CVE-2026-57094
Microsoft Windows Media Foundation Remote Code Execution Vulnerability
Critical
Microsoft Windows Media Foundation
CVE-2026-57090
Microsoft Windows Media Foundation Remote Code Execution Vulnerability
Critical
Minecraft Bedrock Dedicated Server
CVE-2026-55010
Minecraft Bedrock Dedicated Server Remote Code Execution Vulnerability
Critical
Reliable Multicast Transport Driver (RMCAST)
CVE-2026-54995
Windows Reliable Multicast Transport Driver (RMCAST) Remote Code Execution Vulnerability
Critical
Reliable Multicast Transport Driver (RMCAST)
CVE-2026-54982
Windows Reliable Multicast Transport Driver (RMCAST) Remote Code Execution Vulnerability
Critical
Remote Desktop Client
CVE-2026-50474
Remote Desktop Client Remote Code Execution Vulnerability
Critical
SQL Server
CVE-2026-54118
Microsoft SQL Server Remote Code Execution Vulnerability
Critical
SQL Server
CVE-2026-54117
Microsoft SQL Server Remote Code Execution Vulnerability
Critical
Windows DHCP Client
CVE-2026-54128
Windows DHCP Client Remote Code Execution Vulnerability
Critical
Windows DHCP Server
CVE-2026-50518
Windows DHCP Server Remote Code Execution Vulnerability
Critical
Windows DHCP Server
CVE-2026-50370
DHCP Server Service Remote Code Execution Vulnerability
Critical
Windows DHCP Server
CVE-2026-56159
DHCP Server Service Remote Code Execution Vulnerability
Critical
Windows DHCP Server
CVE-2026-48564
DHCP Server Service Remote Code Execution Vulnerability
Critical
Windows DirectX
CVE-2026-50382
DirectX Graphics Kernel Remote Code Execution Vulnerability
Critical
Windows GDI+
CVE-2026-49796
Windows GDI+ Remote Code Execution Vulnerability
Critical
Windows GDI+
CVE-2026-50380
Windows GDI+ Remote Code Execution Vulnerability
Critical
Windows Hyper-V
CVE-2026-50680
Windows Hyper-V Elevation of Privilege Vulnerability
Critical
Windows Hyper-V
CVE-2026-54127
Windows Hyper-V Elevation of Privilege Vulnerability
Critical
Windows Media
CVE-2026-58542
Windows Media Remote Code Execution Vulnerability
Critical
Windows Media
CVE-2026-50327
Windows Media Remote Code Execution Vulnerability
Critical
Windows Media
CVE-2026-50655
Microsoft Windows Media Foundation Remote Code Execution Vulnerability
Critical
Windows Message Queuing Queue Manager
CVE-2026-54992
Microsoft Message Queuing Queue Manager Remote Code Execution Vulnerability
Critical
Windows Print Spooler Components
CVE-2026-58608
Windows Print Spooler Remote Code Execution Vulnerability
Critical
Windows Secure Kernel Mode
CVE-2026-50392
Windows Secure Kernel Mode Elevation of Privilege Vulnerability
Critical
Windows Secure Kernel Mode
CVE-2026-42982
Windows Secure Kernel Mode Elevation of Privilege Vulnerability
Critical
Windows Secure Socket Tunneling Protocol (SSTP)
CVE-2026-50694
Windows Secure Socket Tunneling Protocol (SSTP) Remote Code Execution Vulnerability
Critical
Windows Server Network driver
CVE-2026-56188
Windows Server Network driver Remote Code Execution Vulnerability
Critical
Windows Server Update Service
CVE-2026-50444
Windows Server Update Service (WSUS) Elevation of Privilege Vulnerability
Critical
Windows TCP/IP
CVE-2026-54999
Windows TCP/IP Remote Code Execution Vulnerability
Critical
Windows VMSwitch
CVE-2026-57092
Microsoft Windows VMSwitch Elevation of Privilege Vulnerability
Critical
🔗 Chi tiết về từng loại lỗ hổng và bản vá có thể xem thêm tại Tuesday Patch, paper.
2. Linux công bố các lỗ hổng trong tháng 07
CVE
Mô tả lỗ hổng
CVE-2026-9182
Lỗ hổng Unrestricted File Upload cho phép kẻ tấn công không cần xác thực tải lên tệp độc hại đến máy chủ ArcGIS Server. Khai thác thành công có thể dẫn đến tải lên tệp tùy ý, tạo điều kiện cho các cuộc tấn công tiếp theo như thực thi mã từ xa (RCE) hoặc chiếm quyền điều khiển máy chủ. Lỗ hổng ảnh hưởng đến ArcGIS Server 12.0 trở về trước trên Windows và Linux, không ảnh hưởng đến ArcGIS Enterprise for Kubernetes. Mức độ nghiêm trọng: Critical (CVSS 9.8).
CVE-2026-9181
Lỗ hổng Directory Traversal (Path Traversal) cho phép kẻ tấn công không cần xác thực gửi các tham số đường dẫn được chế tạo đặc biệt để ghi đè các tệp nhạy cảm trên hệ thống. Khai thác thành công có thể dẫn đến chiếm toàn quyền quản trị ArcGIS Server, ảnh hưởng nghiêm trọng đến tính bảo mật (Confidentiality), toàn vẹn (Integrity) và sẵn sàng (Availability) của hệ thống. Lỗ hổng ảnh hưởng đến ArcGIS Server 12.0 trở về trước trên Windows và Linux, không ảnh hưởng đến ArcGIS Enterprise for Kubernetes. Mức độ nghiêm trọng: Critical (CVSS 9.8 theo nhà cung cấp Esri).
CVE-2026-9007
Lỗ hổng Cross-Site Scripting (XSS) do không kiểm tra và xử lý đúng dữ liệu đầu vào khi tạo trang web. Kẻ tấn công có thể khai thác lỗ hổng để thực thi mã JavaScript tùy ý trong trình duyệt của người dùng khác, từ đó đánh cắp phiên đăng nhập, thông tin xác thực hoặc thực hiện các hành động dưới danh nghĩa nạn nhân. Lỗ hổng ảnh hưởng đến HCL Notes Release 12.0.2 FP5 HF8 trên Linux.
🔗 Chi tiết về các lỗ hổng có thể xem tại Advisories.
3. VMware công bố các lỗ hổng trong tháng 07
CVE
Mô tả lỗ hổng
CVE-2026-47871
Lỗ hổng Directory Traversal (Path Traversal) do kiểm tra đường dẫn tệp không đầy đủ. Kẻ tấn công đã xác thực trên mạng có thể khai thác lỗ hổng để thực hiện tấn công duyệt thư mục, truy cập trái phép vào các tệp và thư mục ngoài phạm vi cho phép, từ đó ảnh hưởng đến tính bảo mật, toàn vẹn và sẵn sàng của hệ thống. Lỗ hổng ảnh hưởng đến nhiều phiên bản VMware Avi Load Balancer và đã được khắc phục trong các bản cập nhật mới nhất.
CVE-2026-47870
Lỗ hổng leo thang đặc quyền (Privilege Escalation) do quản lý đặc quyền không đúng cách. Kẻ tấn công đã xác thực và có quyền truy cập mạng có thể khai thác lỗ hổng để thực thi mã từ xa (Remote Code Execution - RCE) trên hệ thống, từ đó làm gia tăng mức độ truy cập và ảnh hưởng đến tính bảo mật của máy chủ. Lỗ hổng ảnh hưởng đến nhiều phiên bản VMware Avi Load Balancer và đã được khắc phục trong các bản cập nhật mới nhất.
CVE-2026-47869
Lỗ hổng thực thi mã từ xa (Remote Code Execution - RCE) do Code Injection. Kẻ tấn công đã xác thực và có quyền truy cập mạng có thể khai thác lỗ hổng để chèn và thực thi mã tùy ý trên hệ thống, từ đó có thể chiếm quyền điều khiển hoặc thực hiện các hành động trái phép. Lỗ hổng ảnh hưởng đến nhiều phiên bản VMware Avi Load Balancer và đã được khắc phục trong các bản cập nhật mới nhất.
II. Một số sự kiện an ninh mạng đáng chú ý
1. Kho lưu trữ mô hình AI lớn nhất thế giới Hugging Face bị tấn công bởi một tác nhân AI tự động
Nền tảng chia sẻ mô hình AI mã nguồn mở Hugging Face xác nhận đã bị xâm nhập bởi một hệ thống tác nhân AI tự động (autonomous AI agent). Kẻ tấn công khai thác hai lỗ hổng thực thi mã trong quy trình xử lý tập dữ liệu để chiếm quyền trên các máy xử lý, sau đó leo thang đặc quyền, thu thập thông tin xác thực đám mây và di chuyển ngang sang nhiều cụm hạ tầng nội bộ. Hugging Face cho biết không có bằng chứng cho thấy các mô hình, bộ dữ liệu công khai hoặc chuỗi cung ứng phần mềm của nền tảng bị sửa đổi.
Sau sự cố, Hugging Face đã vá các lỗ hổng, thu hồi và thay thế toàn bộ thông tin xác thực bị ảnh hưởng, xây dựng lại các nút bị xâm nhập, đồng thời tăng cường cơ chế giám sát và bảo vệ hạ tầng. Công ty cũng khuyến nghị người dùng xoay vòng (rotate) các access token và kiểm tra hoạt động tài khoản. Đáng chú ý, Hugging Face cho biết họ đã sử dụng mô hình GLM 5.2 của Z.ai để hỗ trợ điều tra số vì nhiều mô hình AI thương mại từ phương Tây từ chối phân tích các mẫu mã độc và lệnh tấn công do cơ chế an toàn được kích hoạt, qua đó nhấn mạnh nhu cầu các tổ chức cần chuẩn bị sẵn mô hình AI có thể triển khai nội bộ phục vụ công tác ứng cứu sự cố.
🔗 Thông tin chi tiết hơn: Dịch vụ sao lưu dữ liệu đám mây - FPT Cloud: Sao lưu và khôi phục dữ liệu tức thời, an toàn và toàn vẹn dữ liệu.
2. SleeperGem sử dụng ba gói RubyGems độc hại để tấn công máy của lập trình viên
Các nhà nghiên cứu bảo mật đã phát hiện một chiến dịch tấn công chuỗi cung ứng phần mềm mới mang tên SleeperGem, lợi dụng ba gói RubyGems độc hại để phát tán mã độc đến máy tính của lập trình viên. Trong đó, gói git_credential_manager giả mạo công cụ Git Credential Manager của Microsoft, còn hai gói Dendreo và fastlane-plugin-run_tests_firebase_testlab đã "ngủ đông" trong nhiều năm trước khi bị cập nhật phiên bản chứa mã độc. Sau khi được cài đặt, các gói này tải xuống payload giai đoạn hai từ máy chủ do kẻ tấn công kiểm soát, cài đặt cơ chế duy trì truy cập (persistence) và tránh thực thi trong môi trường CI/CD nhằm chỉ nhắm mục tiêu vào máy của nhà phát triển.
Mã độc tiếp tục thu thập thông tin hệ thống, kiểm tra quyền sudo và có thể leo thang đặc quyền lên root, đồng thời cài đặt shell có quyền setuid để duy trì quyền truy cập. Các chuyên gia khuyến nghị người dùng đã cài đặt các gói bị ảnh hưởng cần coi hệ thống và thông tin xác thực đã bị xâm phạm, gỡ bỏ các thành phần độc hại, kiểm tra dấu hiệu persistence và thay đổi toàn bộ thông tin đăng nhập. Sự việc cho thấy các tài khoản và gói phần mềm ít được duy trì trong kho mã nguồn mở có thể trở thành mục tiêu bị chiếm đoạt để thực hiện các cuộc tấn công chuỗi cung ứng.
🔗 Thông tin chi tiết hơn: Dịch vụ sao lưu dữ liệu đám mây - FPT Cloud: Sao lưu và khôi phục dữ liệu tức thời, an toàn và toàn vẹn dữ liệu.
Liên hệ với chúng tôi để được tư vấn:
Fanpage: https://www.facebook.com/fptsmartcloud/
Email: support@fptcloud.com
Hotline: 1900 638 399
FPT Kubernetes Engine v2.13.2: Nâng cấp vận hành Cloud-Native, tối ưu GPU cho AI Workload
11:38 17/07/2026
Bản cập nhật FPT Kubernetes Engine (mFKE) v2.13.2 chính thức ra mắt, mang đến giải pháp toàn diện giúp doanh nghiệp tối ưu hóa chi phí vận hành nền tảng điện toán đám mây. Trọng tâm của phiên bản này là các nâng cấp đột phá về quản lý tài nguyên vi xử lý đồ họa (GPU), ra mắt dịch vụ sao lưu và khôi phục dữ liệu (Backup & Recovery) chuyên sâu, cùng khả năng hỗ trợ các phiên bản Kubernetes mới nhất.
Trong bối cảnh bùng nổ của trí tuệ nhân tạo (AI), Machine Learning và Big Data, các doanh nghiệp đang phải đối mặt với hai thách thức lớn: làm sao tối ưu chi phí cho hệ thống hạ tầng GPU đắt đỏ và bảo vệ an toàn cho khối lượng dữ liệu khổng lồ. Việc sử dụng các dòng GPU cao cấp cho những tác vụ nhỏ không chỉ gây lãng phí ngân sách mà còn làm giảm hiệu quả đầu tư (ROI). Cùng với đó, các phương pháp bảo vệ dữ liệu truyền thống trên môi trường container dần bộc lộ hạn chế, đòi hỏi một cơ chế chuyên sâu và có mức độ tự động hóa cao hơn.
Để tháo gỡ những điểm nghẽn này và hỗ trợ doanh nghiệp vận hành tối ưu hơn, FPT Kubernetes Engine v2.13.2 mang đến hàng loạt cải tiến kỹ thuật quan trọng dưới đây:
Bổ sung Kubernetes phiên bản mới
FPT Kubernetes Engine v2.13.2 bổ sung hỗ trợ Kubernetes v1.34, v1.33 và v1.32 cho việc tạo cluster mới, giúp khách hàng có thêm lựa chọn phiên bản phù hợp với yêu cầu ứng dụng, môi trường vận hành và chính sách nâng cấp nội bộ.
Khách hàng có thể nâng cấp Kubernetes theo hai cách: nâng cấp thủ công (manual upgrade) hoặc tự động nâng cấp cluster (cluster auto-upgrade). Điều này giúp đội ngũ vận hành chủ động hơn trong việc kiểm soát lịch nâng cấp, giảm thao tác thủ công và chuẩn hóa vòng đời cluster theo kế hoạch của doanh nghiệp.
Ra mắt Backup & Recovery cho Persistent Volumes
Phiên bản mới bổ sung tính năng sao lưu và khôi phục (Backup & Recovery) cho Persistent Volumes, giúp bảo vệ dữ liệu của các workload như cơ sở dữ liệu, hàng đợi, bộ nhớ đệm hoặc các dịch vụ dữ liệu chạy trên Kubernetes (database, queue, cache...).
Thay vì chỉ dựa vào PVC Snapshot, doanh nghiệp có thể tạo bản sao lưu cho dữ liệu trên Persistent Volumes, khôi phục dữ liệu khi cần, theo dõi trạng thái backup job và tổng hợp báo cáo backup/recovery trên giao diện quản trị tập trung. Cập nhật này giúp giảm rủi ro mất dữ liệu, rút ngắn thời gian phục hồi khi xảy ra lỗi ứng dụng, lỗi vận hành hoặc sự cố dữ liệu.
Từ phiên bản này, PVC Snapshot bắt đầu được ngừng phát triển và sẽ được loại bỏ trong thời gian tới. Hệ thống không hỗ trợ tạo mới PVC Snapshot, trong khi các snapshot hiện có vẫn có thể truy cập đến thời điểm được quy định. FPT Cloud khuyến nghị khách hàng chuyển sang Backup & Recovery để bảo vệ dữ liệu Persistent Volumes ổn định và tập trung hơn.
Bổ sung NVIDIA L4 GPU Flavor
FPT Kubernetes Engine v2.13.2 bổ sung lựa chọn worker sử dụng NVIDIA L4 GPU, bên cạnh các dòng GPU Cloud hiện có như NVIDIA A30, A80, H100 và H200.
NVIDIA L4 phù hợp với các tác vụ cần tăng tốc xử lý bằng GPU nhưng không đòi hỏi cấu hình quá cao. Đây là lựa chọn phù hợp cho các bài toán như suy luận AI, phục vụ mô hình, xử lý dữ liệu theo lô, xử lý video, phân tích hình ảnh, nhận diện đối tượng, OCR hoặc các tác vụ GPU có mức tiêu thụ tài nguyên vừa phải.
Với NVIDIA L4, doanh nghiệp có trong tay giải pháp cân bằng hoàn hảo giữa hiệu năng và chi phí, đặc biệt hữu ích khi cần triển khai đồng thời nhiều AI model hoặc endpoint xử lý mà vẫn phải tối ưu hóa ngân sách.
Nâng tầm quản trị và tối ưu vận hành GPU Workload
Nhằm mang lại trải nghiệm vận hành linh hoạt nhất, FPT Kubernetes Engine v2.13.2 cung cấp loạt cải tiến cho GPU workload, giúp khách hàng giảm thao tác quản trị và tối ưu khả năng phân bổ tài nguyên theo nhu cầu thực tế:
Managed-install Driver: Cho phép cập nhật phiên bản GPU Driver sau khi cluster đã được tạo. Thay vì phải tạo lại node pool để triển khai driver mới, khách hàng có thể quản lý driver thông qua GPU Operator, từ đó giảm thao tác vận hành và hạn chế gián đoạn khi cần cập nhật driver/CUDA để tương thích với AI framework, model runtime hoặc các yêu cầu bảo mật mới.
MIG GPU Sharing Strategy: Hỗ trợ trên Kubernetes v1.34, cho phép chia một GPU vật lý thành nhiều phần tài nguyên độc lập. Nhờ đó, nhiều workload có thể cùng sử dụng GPU hiệu quả hơn, giảm lãng phí tài nguyên khi một tác vụ chỉ cần sử dụng một phần năng lực GPU.
Dynamic Resource Allocation (DRA): Là cơ chế phân bổ tài nguyên động của Kubernetes, cho phép cấp phát GPU linh hoạt hơn theo thuộc tính, nhu cầu workload hoặc số lượng container trong pipeline. Tính năng này phù hợp với các AI workload có nhu cầu tài nguyên thay đổi theo model, batch size hoặc quy mô xử lý.
Bản phát hành FPT Kubernetes Engine v2.13.2 đánh dấu một bước tiến quan trọng trong việc hoàn thiện hệ sinh thái điện toán đám mây cho doanh nghiệp số. Thay vì chỉ đơn thuần mở rộng tài nguyên, phiên bản lần này tập trung giải quyết trực tiếp bài toán hiệu quả vận hành, mang lại lợi ích “kép”: vừa đảm bảo hệ thống vận hành an toàn, tối đa hóa hiệu năng xử lý cho các ứng dụng phức tạp, vừa tối ưu hóa chỉ số ROI cho toàn bộ hạ tầng công nghệ.
Tìm hiểu về giải pháp FPT Kubernetes Engine tại đây
Liên hệ với chúng tôi để được tư vấn chi tiết về các giải pháp, dịch vụ của FPT Cloud:
Hotline: 1900 638 399
Email: support@fptcloud.com
Support: m.me/fptsmartcloud