- Giới thiệu
-
 Lưu trữ dữ liệu đối tượng không giới hạn và truy xuất dữ liệu liên tục
 Certified DBaaS (cơ sở dữ liệu theo dạng dịch vụ) đầu tiên của MongoDB tại Việt Nam
 Tích hợp với máy chủ ảo dành cho 3D Rendering, AI hay ML
 Nền tảng phân tích dữ liệu đáng tin cậy cho doanh nghiệp và chuyên gia, giúp tối ưu chi phí vận hành lên đến 40% so với giải pháp BI khác.
 Sản phẩm hợp tác giữa FPT Cloud và CyRadar, cung cấp dịch vụ tường lửa với khả năng bảo vệ mạnh mẽ cho các ứng dụng web
 Sản phẩm hợp tác giữa FPT Cloud và CyRadar, dịch vụ cung cấp khả năng rà quét toàn diện, phân tích chi tiết và đánh giá lỗ hổng bảo mật để tăng cường an ninh thông tin cho hệ thống ứng dụng doanh nghiệp
 Sao lưu và khôi phục dữ liệu tức thời, an toàn và toàn vẹn dữ liệu
 Trở thành doanh nghiệp đầu tiên trải nghiệm bộ giải pháp phát triển AI toàn diện, được phát triển trên công nghệ mạnh mẽ bậc nhất từ NVIDIA!
 Giải pháp làm việc từ xa hiệu quả và an toàn cho doanh nghiệp
 Dịch vụ máy chủ ảo tiên tiến với khả năng mở rộng nhanh chóng
 Hiệu năng mạnh mẽ với hạ tầng riêng biệt
Tích hợp với máy chủ ảo dành cho 3D Rendering, AI hay ML
Dịch vụ máy chủ ảo tiết kiệm đến 90% chi phí cho doanh nghiệp
Sao lưu và khôi phục dữ liệu tức thời, an toàn và toàn vẹn dữ liệu
Dịch vụ dự phòng & khôi phục hệ thống nhanh chóng
Lưu trữ khối đa dạng thông lượng và dung lượng cho mọi nhu cầu
Lưu trữ dữ liệu đối tượng không giới hạn và truy xuất dữ liệu liên tục
Nâng cao năng lực, tính sẵn sàng của ứng dụng
Nền tảng tự động hoá bảo mật trong quy trình phát triển phần mềm
Sản phẩm hợp tác giữa FPT Cloud và CyRadar, dịch vụ cung cấp khả năng rà quét toàn diện, phân tích chi tiết và đánh giá lỗ hổng bảo mật để tăng cường an ninh thông tin cho hệ thống ứng dụng doanh nghiệp
Sản phẩm hợp tác giữa FPT Cloud và CyRadar, cung cấp dịch vụ tường lửa với khả năng bảo vệ mạnh mẽ cho các ứng dụng web
Dịch vụ tường lửa thông minh cho các ứng dụng web - Giải pháp bảo mật đột phá với sự hợp tác giữa FPT Cloud và Penta Security. Liên tục giám sát, tự động phát hiện lỗi cấu hình trên hạ tầng FPT Cloud mà không cần cài đặt agent.
 Dịch vụ bảo mật tường lửa thế hệ mới
Lưu trữ, quản lý, và bảo mật các Docker Images
Nền tảng Kubernetes an toàn, bảo mật, ổn định, hiệu năng cao
 Tăng tốc phát triển ứng dụng yêu cầu hiệu năng cao bằng dịch vụ Kubernetes tích hợp với vi xử lý cao cấp GPU
Giám sát và triển khai cơ sở dữ liệu như Kafka,..
Certified DBaaS (cơ sở dữ liệu theo dạng dịch vụ) đầu tiên của MongoDB tại Việt Nam
Giám sát và triển khai cơ sở dữ liệu Redis, Cassandra, ...
Giám sát và triển khai cơ sở dữ liệu xử lý phân tích trực tuyến
Giám sát và triển khai cơ sở dữ liệu MySQL, Postgres, SQLserver, MariaDB,...
Giám sát và triển khai cơ sở dữ liệu truy vấn thông tin
Giám sát và triển khai cơ sở dữ liệu chuỗi thời gian
Giám sát hệ thống và tài nguyên toàn diện trên mọi nền tảng Giải pháp quản lý sự cố thông minh
 Dịch vụ cung cấp giải pháp khởi tạo và quản lý FPT ArgoCD được tạo ra từ dự án mã nguồn mở Argo
 Tăng cường khả năng quản lý tài sản dữ liệu doanh nghiệp
 Quản lý dữ liệu liền mạch & toàn diện
Truy vấn, quản lý, trực quan hóa dữ liệu hiệu quả
Tăng tốc độ xử lý, đảm bảo tính nhất quán cho ứng dụng
Nền tảng phân tích dữ liệu đáng tin cậy cho doanh nghiệp và chuyên gia, giúp tối ưu chi phí vận hành lên đến 40% so với giải pháp BI khác.
Trở thành doanh nghiệp đầu tiên trải nghiệm bộ giải pháp phát triển AI toàn diện, được phát triển trên công nghệ mạnh mẽ bậc nhất từ NVIDIA!
Nền tảng hội thoại thông minh gắn kết khách hàng trên mọi nền tảng
Xác thực nhanh chóng, dễ dàng, tối ưu chi phí
Nâng tầm trải nghiệm khách hàng
Trích xuất dữ liệu vượt mọi giới hạn
Chuyển văn bản thành giọng nói tiếng Việt với ngữ điệu tự nhiên.
- Bảng giá
- Sự kiện
FPT CSPM – Chủ động kiểm soát trạng thái bảo mật hạ tầng Cloud
FPT CSPM – Chủ động kiểm soát trạng thái bảo mật hạ tầng Cloud
Xem nhanh
Trong kỷ nguyên chuyển đổi số, việc di dời hạ tầng lên môi trường đám mây đã trở thành bước đi chiến lược của nhiều doanh nghiệp. Tuy nhiên, đi kèm với sự linh hoạt là những thách thức không nhỏ về an toàn thông tin. Nghiên cứu từ Gartner chỉ ra một thực tế đáng chú ý: có tới 99% các vụ vi phạm bảo mật trên Cloud không xuất phát từ các đợt tấn công tinh vi hay lỗ hổng zero-day, mà lại bắt nguồn từ những lỗi cấu hình sai (misconfiguration) rất cơ bản. Nhằm giúp doanh nghiệp giải triệt để bài toán này, FPT Smart Cloud đã phát triển FPT CSPM (Cloud Security Posture Management) – giải pháp quản lý trạng thái bảo mật hạ tầng tự động, đóng vai trò như một "lá chắn" chuyên sâu và liên tục.
1. Tổng quan về FPT CSPM
FPT CSPM là dịch vụ độc lập thuộc bộ giải pháp bảo mật Cloud toàn diện FPT Security Hub (CNAPP) nội địa duy nhất tại Việt Nam. Sản phẩm tích hợp ba năng lực cốt lõi bao gồm: tự động kiểm kê tài nguyên, liên tục phát hiện các lỗi cấu hình bảo mật và cung cấp hướng dẫn khắc phục rủi ro chi tiết.
Trong kiến trúc tổng thể giải pháp Security của FPT Cloud, CSPM đóng vai trò trụ cột thuộc nhóm Posture, Compliance & Governance (PCG). Đây được xem là lớp phòng thủ can thiệp sớm nhất trong chuỗi bảo mật. Bằng cách phát hiện rủi ro ngay từ tầng hạ tầng trước khi kẻ tấn công có cơ hội khai thác, CSPM cung cấp dữ liệu đầu vào chuẩn xác cho hệ thống phân tích trí tuệ trung tâm Graph Risk Path Engine (GRPE) để đánh giá đúng bán kính ảnh hưởng (blast radius) và xác định các điểm nghẽn an ninh cần ưu tiên xử lý
Giải pháp này được thiết kế để phục vụ đa dạng các nhóm nhân sự trong tổ chức. Từ các Cloud Admin mong muốn tối ưu hóa thời gian rà soát hạ tầng thủ công, các Security Engineer cần công cụ quản lý alert tập trung, cho đến các Giám đốc IT hay quản lý tại các doanh nghiệp vừa và nhỏ (SME) – những người cần một giải pháp bảo mật mạnh mẽ nhưng không đòi hỏi phải có đội ngũ chuyên gia vận hành quá phức tạp.
2. Các tính năng nổi bật của FPT CSPM
FPT CSPM cung cấp hệ thống tính năng hỗ trợ doanh nghiệp quản lý trạng thái bảo mật hạ tầng Cloud, từ kiểm kê tài nguyên, phát hiện lỗi cấu hình đến đánh giá mức độ tuân thủ và phân tích rủi ro bảo mật.
| STT | Tính năng | Mô tả |
| 1 | Asset Inventory | Tự động khám phá và lập danh mục toàn bộ tài nguyên Cloud. |
| 2 | Misconfiguration Detection | Phát hiện sai cấu hình bảo mật trên hạ tầng Cloud. |
| 3 | Posture Dashboard | Đánh giá mức độ bảo mật tổng thể của môi trường Cloud. |
| 4 | Remediation Guidance | Cung cấp hướng dẫn khắc phục từng bước cho mỗi lỗi cấu hình. |
| 5 | CIS / NIST / ISO Compliance | Tự động đánh giá tuân thủ theo các framework bảo mật quốc tế. |
| 6 | Vietnamese Compliance | Đánh giá tuân thủ theo quy định pháp lý Việt Nam. |
| 7 | Attack Path Analysis | Phân tích và trực quan hóa chuỗi tấn công tiềm ẩn từ Internet đến tài nguyên nhạy cảm. |
| 8 | Automated Scan | Quét tự động môi trường Cloud theo lịch định kỳ hoặc kích hoạt theo sự kiện. |
| 9 | Custom Rules | Cho phép đội ngũ bảo mật tự định nghĩa quy tắc kiểm tra theo chính sách nội bộ. |
| 10 | SIEM Integration | Tích hợp với hệ thống SIEM/SOC hiện có để chuyển tiếp cảnh báo và sự kiện bảo mật. |
| 11 | Notification & Alerts | Gửi cảnh báo khi phát hiện rủi ro mới. |
Thông qua các tính năng này, FPT CSPM hỗ trợ đội ngũ IT và Security theo dõi trạng thái bảo mật hạ tầng, nhận diện các vấn đề cần chú ý và chủ động quản lý rủi ro trong quá trình vận hành Cloud.
3. FPT CSPM vận hành như thế nào?
Quy trình sử dụng FPT CSPM được triển khai qua bốn bước chính: Kích hoạt → Kiểm kê tài nguyên → Phát hiện và xử lý vấn đề → Theo dõi liên tục.
Sau khi đăng ký và kích hoạt dịch vụ trên FPT Cloud Portal, hệ thống bắt đầu nhận diện các tài nguyên Cloud và đánh giá cấu hình. Kết quả được hiển thị trên Dashboard, bao gồm Security Posture Score, danh mục tài nguyên và các vấn đề bảo mật được phát hiện.
Từ đây, người dùng có thể truy cập Asset Inventory để tìm tài nguyên cần kiểm tra, chuyển sang Issue Management để xem chi tiết từng vấn đề và tham khảo hướng dẫn khắc phục. Sau khi thực hiện remediation, đội ngũ tiếp tục theo dõi kết quả qua các lần đánh giá tiếp theo để cập nhật trạng thái bảo mật của hạ tầng.
Quy trình này giúp kết nối các hoạt động kiểm kê, phát hiện và xử lý trong cùng một dịch vụ, thay vì tách rời thành nhiều bước kiểm tra thủ công.Kiến trúc và cách hoạt động của dịch vụ FPT CSPM.
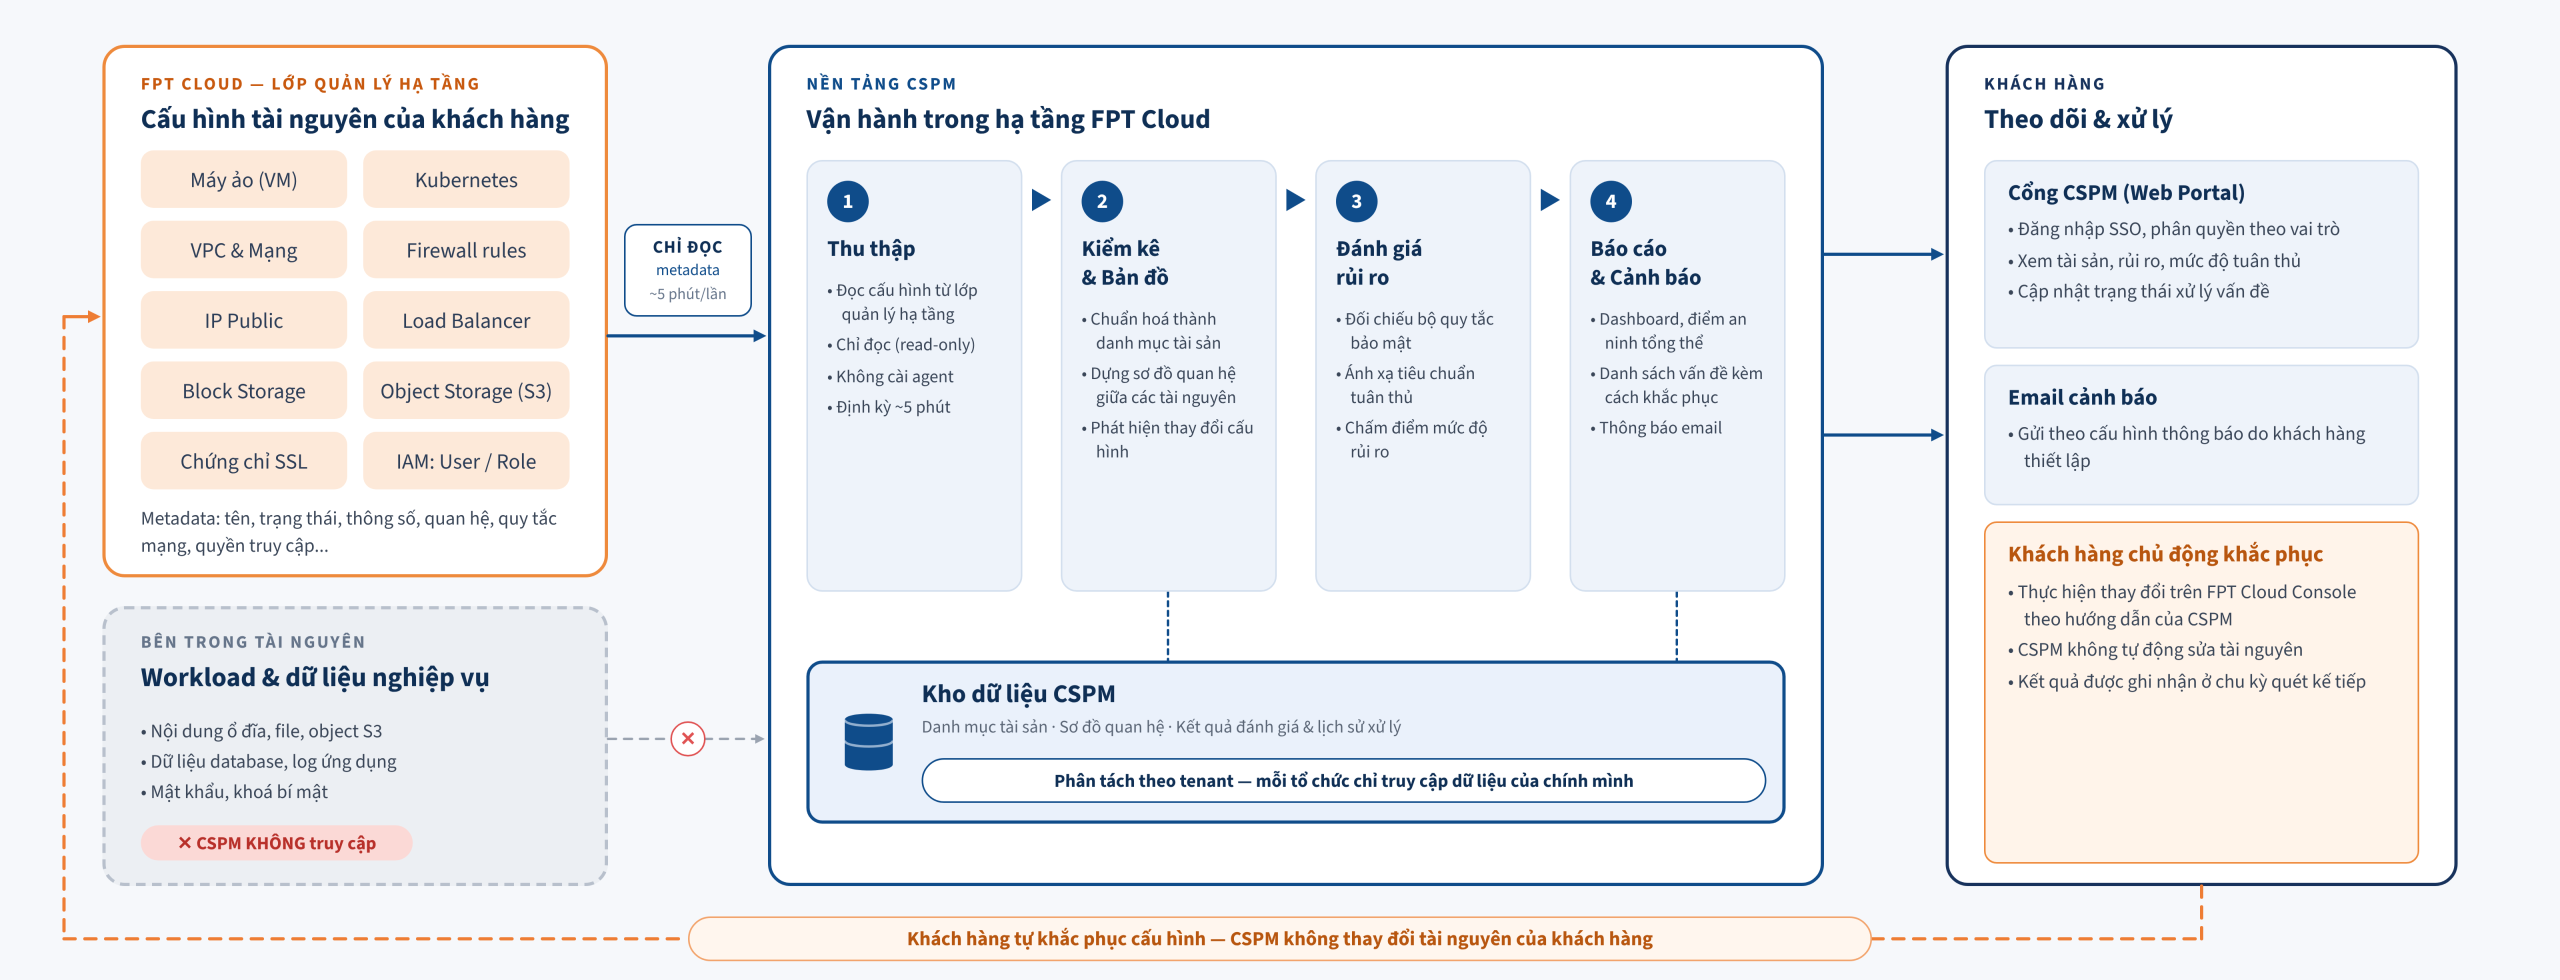
Kiến trúc và cách hoạt động của dịch vụ FPT CSPM
4. Những điểm nổi bật khi triển khai FPT CSPM
Điểm tạo nên sự khác biệt lớn của FPT CSPM so với nhiều giải pháp trên thị trường nằm ở kiến trúc triển khai thông minh. Giải pháp vận hành hoàn toàn theo mô hình Agentless – không yêu cầu cài đặt thêm bất kỳ phần mềm hay agent nào lên máy ảo hay ứng dụng của khách hàng, nhờ đó loại bỏ hoàn toàn nguy cơ gây ảnh hưởng đến hiệu năng hay độ ổn định của hệ thống.
Đồng thời, FPT CSPM hoạt động theo cơ chế Read-only. Dịch vụ chỉ thu thập các thông tin metadata về cấu hình hạ tầng (như quy tắc firewall, địa chỉ IP public, thiết lập IAM, chứng chỉ SSL...). Hệ thống cam kết tuyệt đối không truy cập hay thu thập các dữ liệu nghiệp vụ nhạy cảm bên trong như nội dung file, đĩa cứng, dữ liệu database hay các mã khóa bí mật của doanh nghiệp.
Một điểm cộng chiến lược khác là 100% dữ liệu được xử lý và lưu trữ tại hạ tầng FPT Cloud trong lãnh thổ Việt Nam. Điều này giúp các tổ chức, đặc biệt là khối tài chính, ngân hàng và cơ quan nhà nước, hoàn toàn yên tâm về vấn đề chủ quyền dữ liệu cũng như đáp ứng đầy đủ các quy định pháp lý khắt khe như Luật Bảo vệ Dữ liệu Cá nhân và Luật An ninh mạng.
Trong bối cảnh các mối đe dọa an toàn thông tin ngày càng gia tăng, việc sở hữu một công cụ tự động giúp rà soát và "chữa bệnh" cho hạ tầng Cloud từ sớm là yêu cầu sống còn đối với mọi doanh nghiệp. Với khả năng triển khai siêu tốc dưới 10 phút, không ảnh hưởng hệ thống và đáp ứng hoàn hảo các tiêu chuẩn bảo mật Việt Nam, FPT CSPM chính là người đồng hành tin cậy trên hành trình lên Cloud an toàn và bền vững.
Tìm hiểu thêm về sản phẩm tại đây: https://fptcloud.com/product/fpt-cspm-2/
Liên hệ với chúng tôi để được tư vấn chi tiết về các giải pháp, dịch vụ của FPT Cloud:
- Hotline: 1800 6139
- Email: support@fptcloud.com
- Support: m.me/fptsmartcloud